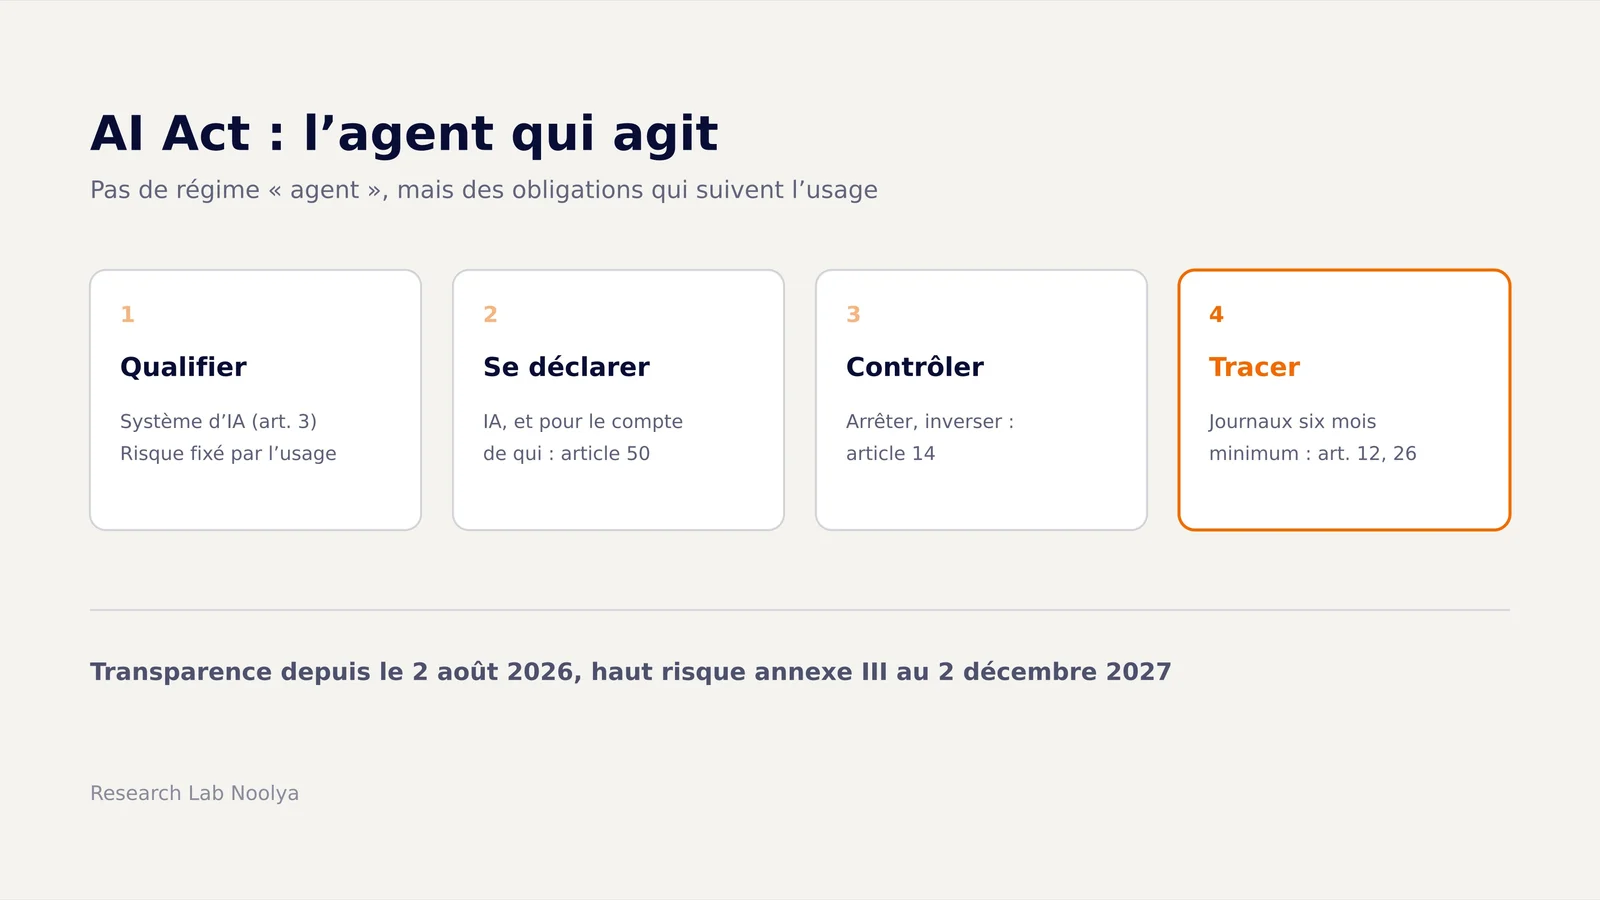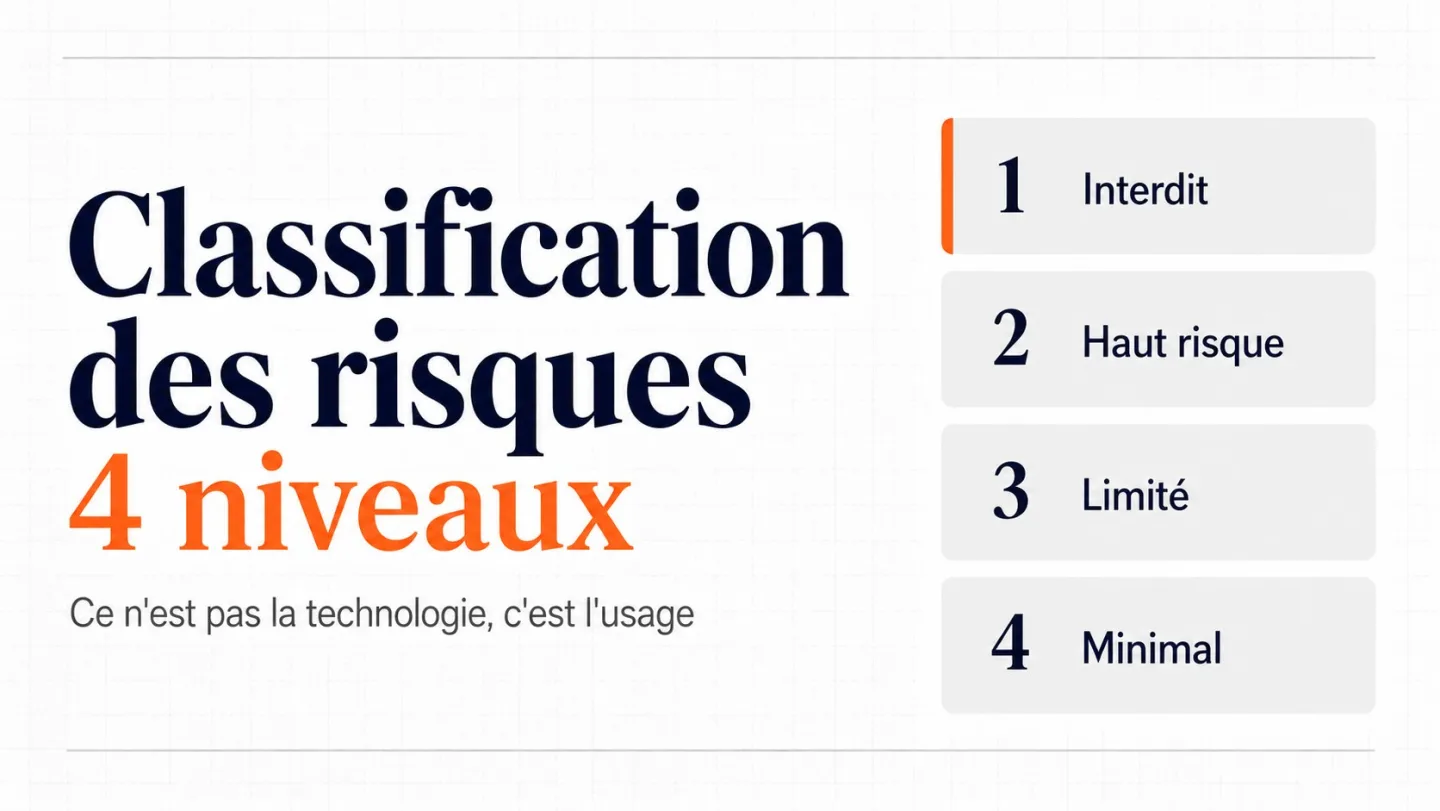
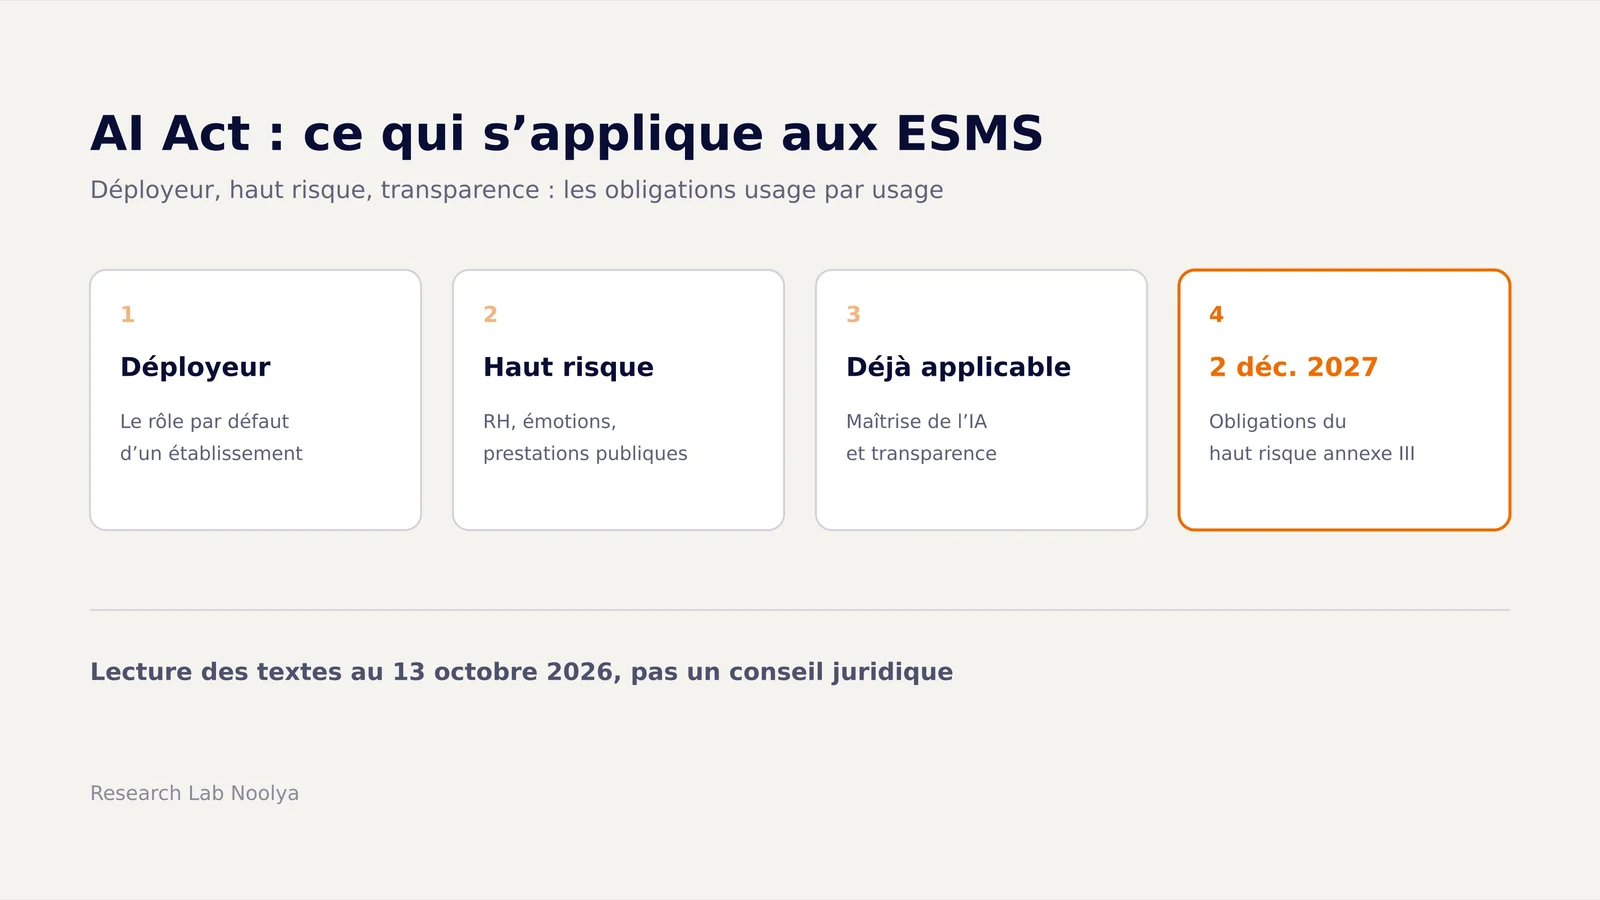
Un ESMS qui utilise un outil d'IA acheté à un éditeur est, au sens de l'AI Act, un déployeur : ses obligations dépendent de l'usage qu'il en fait, pas de la technologie. Pour les usages courants (aide à la rédaction, synthèse, traduction), l'essentiel tient en deux obligations déjà applicables, la maîtrise de l'IA par les équipes (article 4) et la transparence (article 50). Le régime du haut risque ne concerne que quelques usages précis, comme le recrutement, la gestion du personnel, la reconnaissance des émotions ou l'accès à une prestation publique, et ses obligations pour les systèmes de l'annexe III s'appliquent à partir du 2 décembre 2027.
Cet article propose une lecture des textes au 13 octobre 2026 et ne constitue pas un conseil juridique. Il complète notre grille d'évaluation de la maturité IA d'un ESMS en se concentrant sur ce que le règlement impose.
Un ESMS est-il fournisseur ou déployeur au sens de l'AI Act ?
Dans la très grande majorité des cas, l'établissement est déployeur : il utilise sous sa propre autorité un système conçu par un éditeur, qui en est le fournisseur et porte les exigences de conception et de documentation.
La frontière peut pourtant bouger. L'article 25 prévoit qu'un déployeur devient fournisseur d'un système à haut risque dans trois cas : s'il y appose son nom ou sa marque, s'il le modifie substantiellement, ou s'il modifie la destination d'un système, y compris un assistant d'IA généraliste, de telle sorte qu'il devienne à haut risque. Le troisième cas est le plus probable : une direction qui demande à un assistant grand public de classer des candidatures change la destination de l'outil et récupère des obligations de fournisseur qu'elle ne peut pas assumer. Le détail figure dans notre article sur les obligations du déployeur d'un système d'IA.
Quels usages d'un ESMS peuvent relever du haut risque ?
L'annexe III du règlement liste les domaines à haut risque. Trois d'entre eux concernent directement un établissement médico-social.
- Emploi et gestion du personnel (point 4). Sont visés les systèmes de recrutement (offres ciblées, tri des candidatures, évaluation des candidats) et ceux qui servent à décider des relations de travail, à attribuer des tâches selon le comportement ou les traits personnels, ou à surveiller la performance des salariés.
- Reconnaissance des émotions (point 1, c). Un dispositif qui prétend déduire l'état émotionnel d'un résident de son visage ou de sa voix relève du haut risque. Sur les salariés, l'article 5 l'interdit, sauf raisons médicales ou de sécurité.
- Accès aux prestations publiques essentielles (point 5, a). Sont visés les systèmes utilisés par une autorité publique, ou pour son compte, pour évaluer l'éligibilité à des prestations d'assistance publique, y compris des services de santé, ou pour les accorder, les réduire ou les retirer. Ce point vise d'abord les départements et les MDPH. Pour un ESMS public ou agissant pour le compte d'une autorité publique, c'est une zone d'interprétation à faire trancher par un juriste avant tout projet d'aide à l'admission.
Deux règles complètent le tableau. L'article 6, paragraphe 3, permet d'écarter la qualification de haut risque pour un système de l'annexe III qui exécute une tâche procédurale étroite ou préparatoire sans influencer substantiellement la décision, mais un système qui fait du profilage de personnes reste toujours à haut risque. Par ailleurs, un logiciel qui est lui-même un dispositif médical soumis à l'intervention d'un organisme notifié relève du haut risque par l'annexe I, avec une application au 2 août 2028.
Quelles obligations selon les usages courants ?
Le tableau donne une qualification probable, à confirmer usage par usage dans le contexte de l'établissement.
| Usage courant en ESMS | Qualification probable | Obligations principales du déployeur |
|---|---|---|
| Aide à la rédaction des transmissions, comptes rendus, courriers | Risque limité ou minimal | Maîtrise de l'IA (art. 4) ; RGPD ; hébergement HDS si données de santé |
| Synthèse de documents, recherche documentaire, réponse à appel à projets | Risque minimal | Maîtrise de l'IA (art. 4) |
| Agent conversationnel d'information pour les familles | Risque limité | Vérifier que l'outil signale qu'il s'agit d'une IA (art. 50) ; maîtrise de l'IA |
| Traduction pour une personne non francophone | Risque minimal | Maîtrise de l'IA ; vérification humaine du sens ; RGPD |
| Planification des équipes selon disponibilités et qualifications | À qualifier | Haut risque si attribution selon comportement ou traits personnels (annexe III, 4, b) |
| Tri de candidatures, évaluation de salariés | Haut risque | Art. 26 : usage conforme à la notice, contrôle humain, journaux, information des représentants du personnel |
| Analyse des émotions d'un résident | Haut risque | Art. 26 et information des personnes exposées (art. 50, §3) ; interdit sur les salariés |
| Aide à l'admission ou à l'attribution d'une prestation publique | Haut risque possible | Art. 26, information de la personne (art. 26, §11), analyse d'impact sur les droits fondamentaux (art. 27) |
Quand ces obligations s'appliquent-elles ?
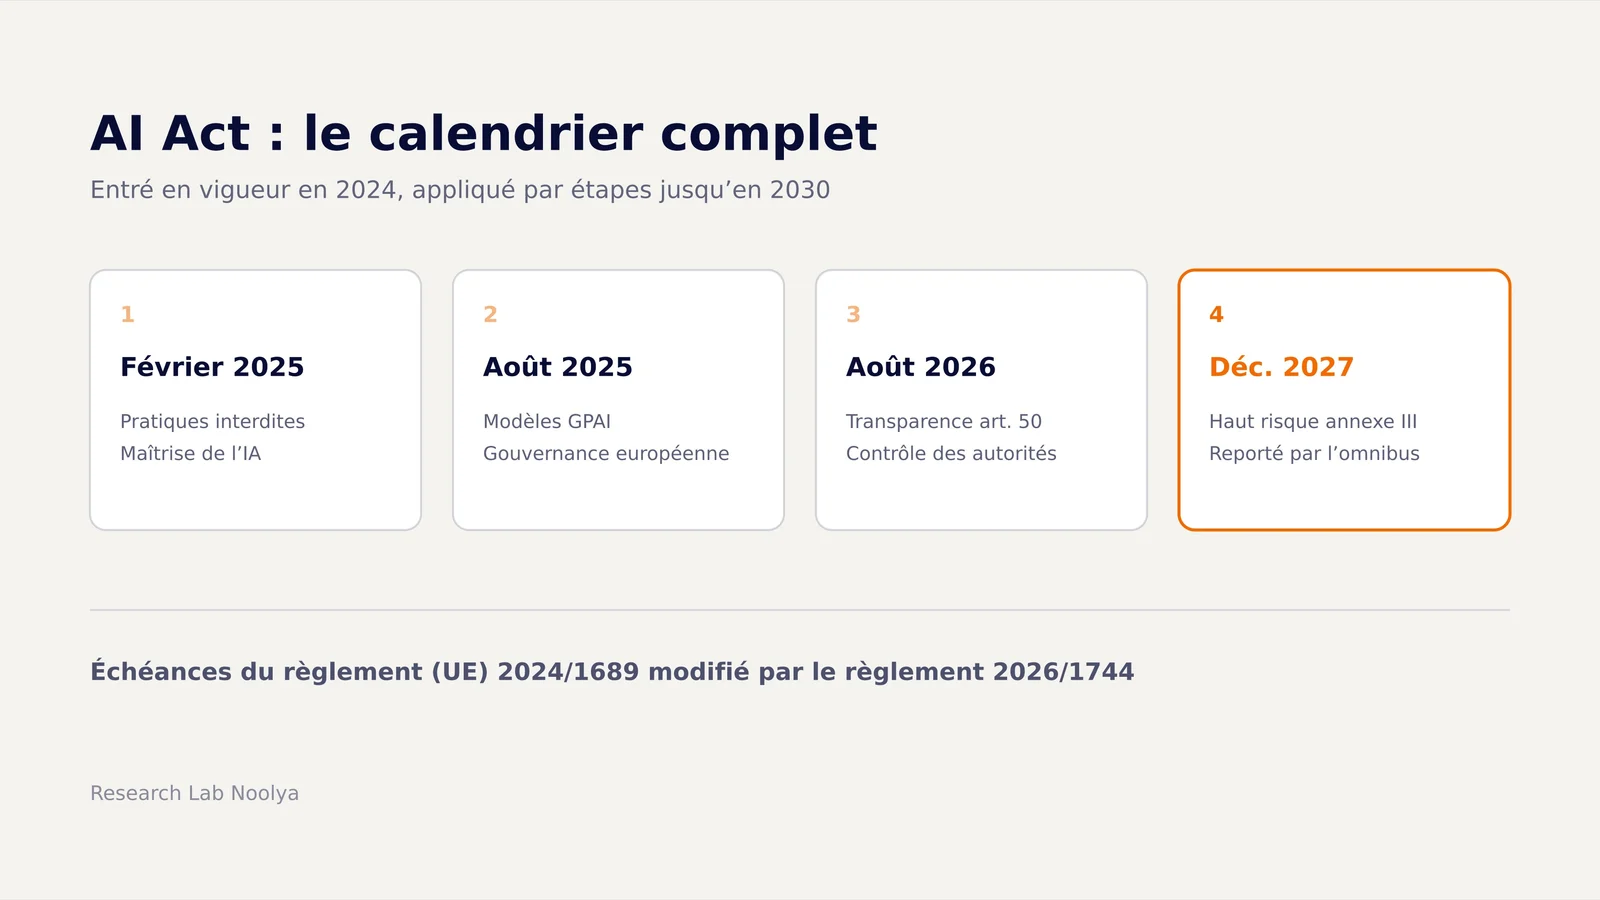
Le règlement (UE) 2026/1744, dit omnibus numérique sur l'IA, publié au Journal officiel le 24 juillet 2026, a reporté le haut risque. Pour un ESMS :
- les pratiques interdites (article 5) et la maîtrise de l'IA (article 4) s'appliquent depuis le 2 février 2025 ;
- les obligations de transparence (article 50) s'appliquent depuis le 2 août 2026 ;
- les obligations des systèmes à haut risque de l'annexe III, dont celles des déployeurs (articles 26 et 27), s'appliquent à partir du 2 décembre 2027 ;
- celles des systèmes à haut risque intégrés à des produits réglementés (annexe I) s'appliquent à partir du 2 août 2028.
Le report laisse un peu plus d'un an pour cartographier les usages qui pourraient basculer ; notre page AI Act récapitule le calendrier.
Que change l'obligation de maîtrise de l'IA pour un établissement ?
L'article 4, dans sa version modifiée par l'omnibus, impose aux déployeurs de prendre des mesures pour favoriser le développement de la maîtrise de l'IA de leur personnel et des autres personnes qui utilisent les systèmes pour leur compte. Le texte précise que cette obligation n'impose pas de garantir un niveau donné pour chaque individu. Il demande en revanche de tenir compte des connaissances des personnes, du contexte d'utilisation et des personnes à l'égard desquelles les systèmes sont utilisés.
Ce dernier critère pèse lourd en médico-social : quand l'outil produit un écrit sur une personne âgée dépendante ou un enfant accompagné, la vulnérabilité du public justifie une formation plus exigeante. Concrètement, il faut savoir qui utilise quel outil, former en conséquence et en garder la trace. Le guide de la HAS sur l'IA générative, qui vise explicitement le social et le médico-social, fournit un cadre utilisable (Apprendre, Vérifier, Estimer, Communiquer). Nos formations IA peuvent servir de support à cette obligation.
Quelles obligations de transparence s'appliquent à un ESMS ?
L'article 50 répartit les rôles. C'est au fournisseur de concevoir un agent conversationnel qui signale à l'utilisateur qu'il échange avec une IA ; l'établissement vérifie que son outil le fait. Le déployeur, lui, doit informer les personnes exposées à un système de reconnaissance des émotions ou de catégorisation biométrique, et signaler qu'un contenu image, audio ou vidéo constituant un hypertrucage a été généré ou manipulé, par exemple une vidéo avec un avatar de synthèse destinée aux familles. Pour les systèmes à haut risque de l'annexe III qui aident à décider sur des personnes, l'article 26 ajoute l'obligation d'informer ces personnes.
Comment l'AI Act s'articule-t-il avec le RGPD et les données de santé ?
L'AI Act ne remplace pas le RGPD : les deux s'appliquent ensemble. Un outil qui traite des transmissions ou un projet personnalisé manipule des données de santé, catégorie particulière de données. Les référentiels et fiches de la CNIL pour le secteur social et médico-social, notamment sur les durées de conservation, restent la base de travail.
Deux points de friction reviennent. Le premier est l'hébergement : l'article L. 1111-8 du code de la santé publique impose une certification HDS à quiconque héberge des données de santé recueillies à l'occasion d'activités de prévention, de diagnostic, de soins ou de suivi médico-social pour le compte d'un tiers. Un outil d'IA en ligne qui reçoit ces données doit donc reposer sur un hébergeur certifié. Le second est l'usage d'outils grand public : la HAS recommande, sans assurance de confidentialité, de ne saisir aucune information permettant d'identifier directement ou indirectement une personne.
Enfin, les analyses d'impact se rejoignent. Le déployeur d'un système à haut risque utilise les informations du fournisseur pour son analyse d'impact relative à la protection des données (article 26), et l'article 27 impose une analyse d'impact sur les droits fondamentaux aux organismes de droit public et aux entités privées qui fournissent des services publics, ce qui peut inclure de nombreux ESMS, lorsqu'ils déploient un système de l'annexe III. Depuis l'omnibus, cette analyse peut renvoyer aux sections pertinentes de l'analyse RGPD. Un audit IA permet de mener ces qualifications usage par usage, et notre article sur les cas d'usage de l'IA dans les ESMS détaille les prérequis côté terrain.
Questions fréquentes
L'AI Act s'applique-t-il à un EHPAD qui utilise ChatGPT ou Le Chat pour rédiger des courriers ? Oui, mais de façon légère : l'EHPAD est déployeur pour une tâche sans risque élevé. Ses obligations principales sont la maîtrise de l'IA par les équipes (article 4) et le RGPD, en particulier l'absence de données identifiantes dans un outil sans garantie de confidentialité.
Un logiciel de planning des équipes est-il un système d'IA à haut risque ? Pas automatiquement. L'annexe III vise les systèmes qui attribuent des tâches selon le comportement ou les traits personnels, ou qui évaluent la performance des salariés. Un outil qui répartit les postes selon les disponibilités et les qualifications relève en principe d'un régime plus léger, sous réserve d'analyse.
À partir de quand un ESMS doit-il respecter les obligations du haut risque ? Pour les systèmes de l'annexe III, à partir du 2 décembre 2027, date fixée par le règlement (UE) 2026/1744. Les obligations de maîtrise de l'IA s'appliquent depuis le 2 février 2025 et celles de transparence depuis le 2 août 2026.
Un ESMS doit-il réaliser une analyse d'impact sur les droits fondamentaux ? En pratique, seulement s'il déploie un système à haut risque de l'annexe III et s'il est un organisme de droit public ou une entité privée fournissant un service public. Dans ce cas, l'analyse doit précéder la première utilisation et peut s'appuyer sur l'analyse d'impact relative à la protection des données déjà réalisée.
Sources
- Règlement (UE) 2024/1689 établissant des règles harmonisées concernant l'intelligence artificielle — articles 4, 5, 6, 25, 26, 27, 50 et annexe III
- Règlement (UE) 2026/1744 (train de mesures omnibus numérique sur l'IA) — nouvelle rédaction de l'article 4, report du haut risque, JO du 24 juillet 2026
- Premières clefs d'usage de l'IA générative en santé — HAS, octobre 2025, mis à jour le 15 avril 2026
- Certification Hébergeur de Données de Santé — Agence du numérique en santé, périmètre de l'article L. 1111-8
- L'accompagnement social et médico-social — CNIL, référentiels et fiches pour le secteur