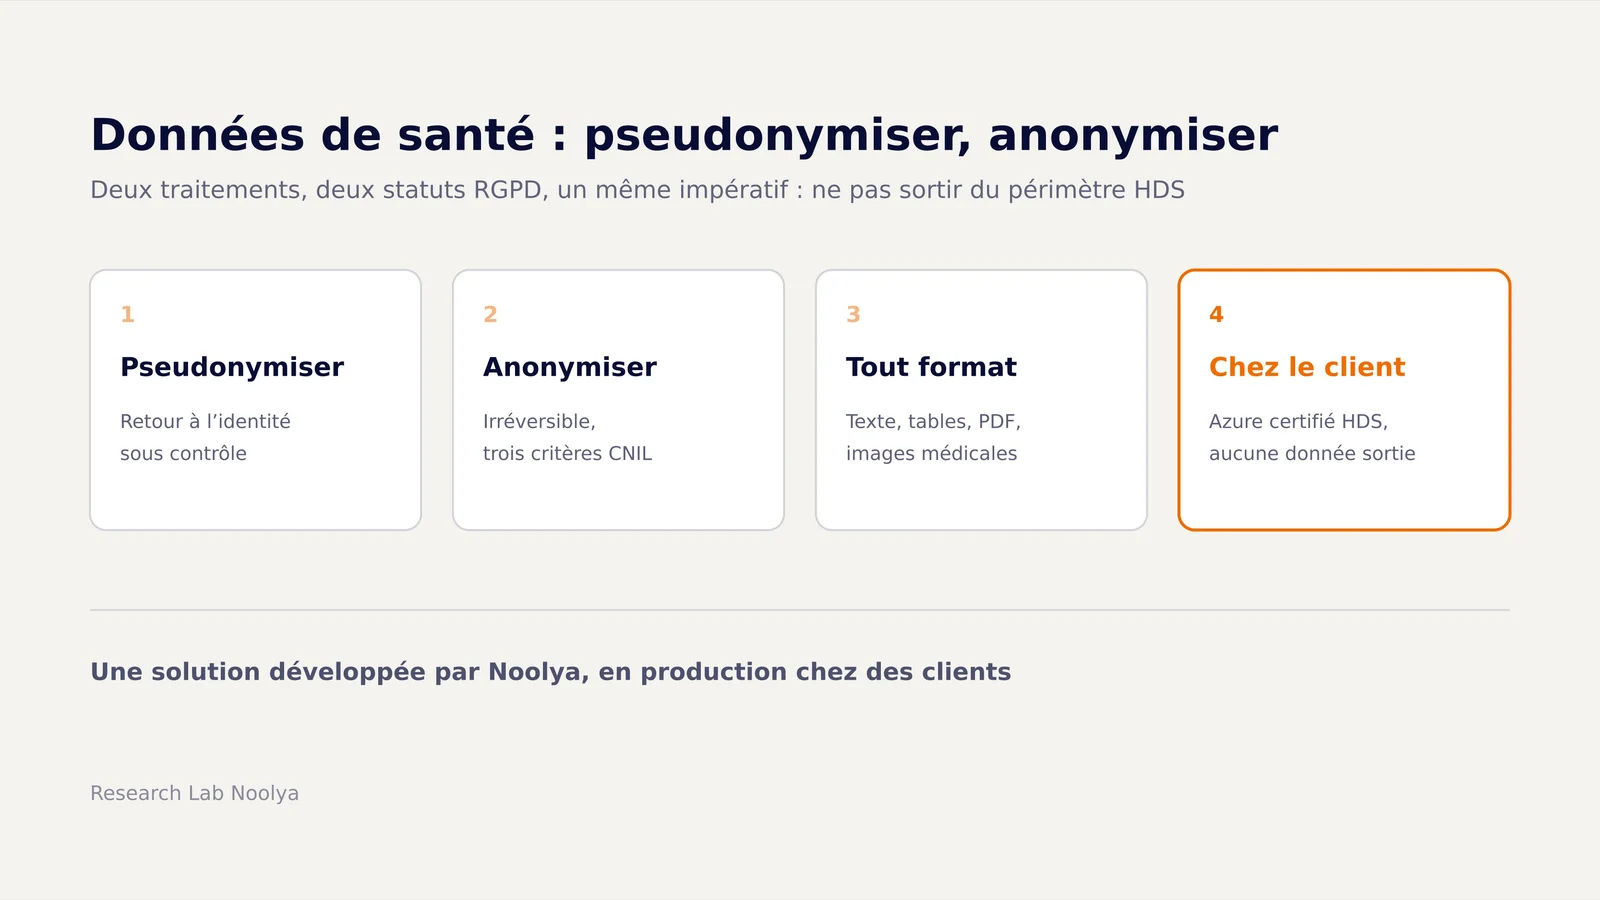
Pseudonymiser des données de santé, c'est remplacer ce qui identifie une personne par un code, en gardant la possibilité de revenir à l'identité sous contrôle : les données restent personnelles au sens du RGPD. Les anonymiser, c'est rendre la réidentification impossible de façon irréversible : elles sortent alors du RGPD. Le choix dépend de l'usage. Et l'endroit où le traitement a lieu compte autant que la technique : en France, des données de santé doivent être hébergées chez un hébergeur certifié HDS.
Noolya a développé une solution de pseudonymisation et d'anonymisation des données de santé, aujourd'hui en production chez des clients. Elle s'exécute dans l'environnement du client, sur une infrastructure certifiée HDS : les données ne quittent jamais son périmètre.
Pseudonymisation ou anonymisation : quelle différence ?
Le RGPD définit la pseudonymisation (article 4, point 5) comme un traitement tel que les données ne peuvent plus être attribuées à une personne précise sans recourir à des informations supplémentaires, conservées séparément et protégées. Le Comité européen de la protection des données (CEPD) l'a rappelé dans ses lignes directrices 01/2025 : des données pseudonymisées restent des données personnelles, dès lors que quelqu'un peut les relier à une personne.
L'anonymisation va plus loin. Le considérant 26 du RGPD exclut du règlement les données rendues anonymes de telle manière que la personne n'est plus identifiable, compte tenu de tous les moyens raisonnablement susceptibles d'être utilisés. La CNIL, reprenant l'avis du G29 de 2014, retient trois critères : il ne doit plus être possible d'isoler une personne, de relier entre eux des jeux de données la concernant, ni d'en déduire de nouvelles informations de façon quasi certaine.
| Pseudonymisation | Anonymisation | |
|---|---|---|
| Retour à l'identité | Possible, avec une table de correspondance protégée | Impossible, de façon irréversible |
| Statut RGPD | Données personnelles | Hors RGPD si les trois critères sont remplis |
| Usages typiques | Suivi d'un patient dans le temps, recherche avec réidentification encadrée, tests applicatifs | Statistiques, partage, publication, entraînement de modèles |
| Point de vigilance | Protéger la table de correspondance et en limiter l'accès | Éviter la réidentification par recoupement (date rare, lieu, pathologie) |
La confusion entre les deux est l'erreur la plus fréquente. Remplacer un nom par un numéro ne rend pas un fichier anonyme : la CNIL cite justement l'exemple d'une base où chaque nom est remplacé par un identifiant propre à la personne, qui reste une base pseudonymisée.
Ce que la certification HDS couvre, et ce qu'elle ne couvre pas
L'article L1111-8 du code de la santé publique impose à toute personne qui héberge des données de santé pour le compte d'un tiers d'être certifiée HDS. Le référentiel en vigueur est la version 2.0, approuvée par l'arrêté du 26 avril 2024 : elle couvre six activités d'hébergement, de l'hébergement physique à la sauvegarde, et impose de localiser les données dans l'Espace économique européen.
Deux précisions évitent bien des malentendus :
- La certification vise l'hébergeur, pas le logiciel. Une application n'est pas « certifiée HDS » ; elle est déployée sur une infrastructure qui l'est.
- Microsoft Azure est certifié HDS. Microsoft indique que ses services cloud ont été audités selon le référentiel 2.0, avec un nouveau certificat émis en octobre 2025, pour ses centres de données de l'Espace économique européen, dont les régions France Centre et France Sud. Le certificat s'applique aux services Azure listés comme conformes à la norme ISO/IEC 27001, et l'hébergement de données de santé suppose de signer les conditions contractuelles HDS avec Microsoft.
La solution développée par Noolya
Notre solution traite les quatre formes que prennent les données de santé dans un système d'information :
- les textes libres : comptes rendus, transmissions, courriers, où les noms, dates, lieux et numéros apparaissent au fil du texte ;
- les données structurées : tables et exports où il faut traiter à la fois les identifiants directs et les quasi-identifiants ;
- les documents et PDF scannés, avec une reconnaissance de caractères avant le traitement ;
- les images médicales et leurs métadonnées.
Elle fait de la pseudonymisation quand l'usage exige de pouvoir revenir à l'identité sous contrôle, et de l'anonymisation quand les données doivent sortir de ce périmètre : statistiques, partage, entraînement d'un modèle.
Elle est déployée dans l'environnement Azure du client, sur l'infrastructure certifiée HDS qu'il a choisie. C'est un choix d'architecture délibéré : les données sources ne transitent ni par Noolya ni par un service tiers, et la table de correspondance de la pseudonymisation reste sous la seule maîtrise du client.
La solution est en production chez des clients. Nous ne les citons pas : la confidentialité fait partie du service.
Les erreurs qui font échouer un projet
Croire qu'un masquage des noms suffit. Une date d'hospitalisation, un code postal et une pathologie rare suffisent parfois à reconnaître quelqu'un. C'est ce que vise le critère de corrélation.
Oublier le texte libre. Les colonnes « nom » et « numéro de sécurité sociale » sont faciles à traiter. Les identités cachées dans un compte rendu, une signature ou un en-tête scanné le sont beaucoup moins.
Sortir les données pour les traiter. Envoyer des données de santé vers un outil extérieur pour les pseudonymiser, c'est créer le transfert que l'on voulait éviter. Le traitement doit avoir lieu là où les données sont hébergées.
Déclarer anonyme sans l'avoir vérifié. L'anonymisation se démontre : test des trois critères, analyse du risque de réidentification, et nouvel examen quand le jeu de données s'enrichit.
Négliger la table de correspondance. En pseudonymisation, elle est la clé de tout le dispositif : accès restreint, journalisation, séparation des rôles.
Pour aller plus loin, l'AI Act appliqué aux établissements médico-sociaux détaille l'articulation avec le RGPD et l'hébergement HDS, et la confidentialité différentielle montre comment entraîner un modèle sur des données sensibles sans qu'il les mémorise. Pour cadrer un projet sur vos propres données, un audit IA part de vos flux et de vos contraintes d'hébergement.
Cet article décrit le cadre légal de façon générale ; il ne constitue pas un conseil juridique.
Questions fréquentes
Des données pseudonymisées sont-elles encore des données personnelles ? Oui. Le RGPD et les lignes directrices 01/2025 du CEPD le disent clairement : tant qu'une information supplémentaire permet de revenir à la personne, les données restent personnelles et toutes les obligations du RGPD s'appliquent. La pseudonymisation réduit le risque, elle ne supprime pas le statut.
Quand des données de santé sont-elles vraiment anonymes ? Quand plus personne ne peut, par des moyens raisonnables, isoler une personne, relier ses données entre plusieurs fichiers ou en déduire une information à son sujet. Ce sont les trois critères retenus par la CNIL. Si l'un d'eux n'est pas rempli, il faut une analyse détaillée du risque de réidentification avant de parler d'anonymat.
Un logiciel peut-il être certifié HDS ? Non. La certification HDS s'applique aux hébergeurs, pour les activités d'hébergement définies par le code de la santé publique. Un logiciel est déployé sur une infrastructure certifiée HDS, comme Microsoft Azure dans ses régions européennes couvertes par le certificat.
Où s'exécute la solution de Noolya ? Dans l'environnement Azure du client, sur l'infrastructure certifiée HDS qu'il a retenue. Les données ne quittent pas son périmètre, et la table de correspondance de la pseudonymisation reste sous sa seule maîtrise.
Sources
- Règlement (UE) 2016/679 (RGPD), article 4 et considérant 26 — EUR-Lex
- Guidelines 01/2025 on Pseudonymisation — Comité européen de la protection des données
- L'anonymisation des données, un traitement clé pour l'open data — CNIL, trois critères
- Le G29 publie un avis sur les techniques d'anonymisation — CNIL, avis 05/2014
- Hébergement des données de santé — Agence du numérique en santé
- Hébergement de données de santé (HDS) France — Microsoft Learn, certification HDS 2.0 d'Azure