Un audit de maturité IA dans un établissement social ou médico-social ne se conduit pas comme dans une entreprise de services. Trois facteurs changent la méthode : les personnes accompagnées sont vulnérables, les données touchent à la santé, et le temps disponible des équipes est déjà la ressource la plus contrainte. Un audit qui ignore ces trois points produit une liste de cas d'usage qui ne se déploieront jamais.
Le secteur est aujourd'hui très peu outillé sur le sujet, et la demande d'y voir clair précède largement l'offre.
Ce qui rend le secteur différent
La vulnérabilité déplace le seuil de risque. Un outil qui se trompe une fois sur vingt est acceptable dans une chaîne logistique. Il ne l'est pas quand la sortie concerne l'accompagnement d'une personne qui n'est pas en position de contester. Ce n'est pas un principe moral abstrait : c'est un critère de tri des cas d'usage.
Les données sont sensibles par nature. Le dossier de l'usager contient des éléments relatifs à la santé, à la situation familiale, parfois à des mesures de protection. Le RGPD leur applique un régime renforcé, et la question de savoir ce qui peut alimenter un assistant se pose avant celle de savoir ce qu'il pourrait faire.
Le temps est la ressource rare. Dans un secteur en tension permanente sur les effectifs, un projet qui demande six mois de disponibilité d'équipe ne se fera pas, quelle que soit sa valeur théorique. La faisabilité doit intégrer le coût en temps d'appropriation, pas seulement le coût de l'outil.
Le cadre d'évaluation existe déjà. Les ESSMS sont soumis au référentiel d'évaluation de la Haute Autorité de santé. Un audit IA qui ignore ce cadre produit un document parallèle ; un audit qui s'y raccroche produit un document utilisable lors de l'évaluation.
Pour transformer les écarts de maturité en priorités de travail, le déroulement d’un audit IA des usages et des systèmes aide à préciser les prérequis et les livrables attendus.
Ce que dit l'AI Act pour ce secteur
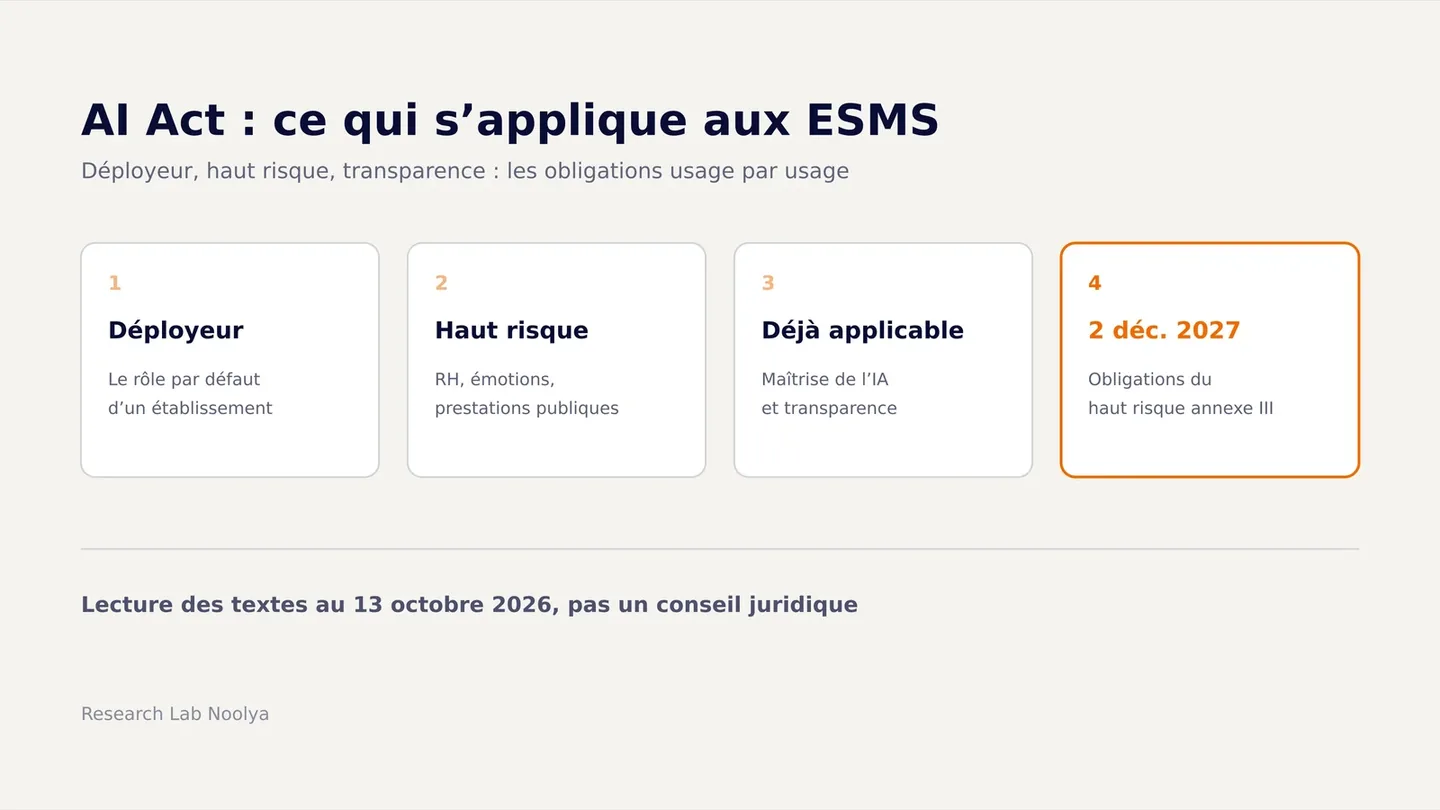
Le règlement européen classe parmi les systèmes à haut risque ceux utilisés pour évaluer l'éligibilité à des prestations et services publics essentiels, y compris sociaux, ainsi que pour en accorder, restreindre ou retirer le bénéfice.
La conséquence pratique est nette : un outil d'aide à l'admission, à l'orientation ou à l'attribution d'une prestation tombe probablement dans le haut risque, avec les obligations qui l'accompagnent — documentation technique, journalisation, supervision humaine effective, surveillance après déploiement.
À l'inverse, un assistant qui aide un professionnel à rédiger un compte rendu ou à retrouver une information dans un document ne relève pas de cette catégorie. La ligne de partage se situe là : aide à la production, ou aide à la décision sur une personne.
C'est le premier tri à faire, et il est structurant : il sépare les cas d'usage déployables en quelques mois de ceux qui demandent un dispositif de conformité complet.
Évaluer la maturité IA d'un ESMS : la grille en cinq niveaux
La question que se posent la plupart des directions n'est pas « faut-il de l'IA », mais « où en sommes-nous ». Une grille d'auto-évaluation permet d'y répondre en une heure de comité, avant tout investissement.
Elle porte sur cinq dimensions. Chacune se note de 1 à 5, et c'est la note la plus basse qui fixe le niveau réel de l'établissement : un projet ne va jamais plus loin que son maillon le plus faible.
| Dimension | Niveau 1 — Absent | Niveau 3 — Structuré | Niveau 5 — Maîtrisé |
|---|---|---|---|
| Données | Dossiers papier ou dispersés, aucune vue d'ensemble | Dossier usager informatisé, accès par profil défini | Données qualifiées, droits revus régulièrement, traçabilité des accès |
| Usages | Outils grand public utilisés à titre individuel, sans cadre | Un ou deux usages identifiés, testés sur un périmètre restreint | Usages documentés, mesurés, intégrés aux pratiques d'équipe |
| Gouvernance | Personne n'est chargé du sujet | Un référent nommé, une note de cadrage écrite | Comité qui arbitre, registre des systèmes, revue périodique |
| Compétences | Aucune formation, perceptions très variables selon les équipes | Sensibilisation des encadrants et des référents | Formation adaptée par métier, traçable au titre de l'article 4 de l'AI Act |
| Conformité | Pas d'analyse des risques ni de base légale identifiée | Analyse d'impact sur les traitements sensibles | Ligne de partage documentée entre aide à la production et aide à la décision |
Les niveaux 2 et 4 sont des états de transition : la plupart des établissements s'y reconnaissent sur au moins une dimension.
Comment s'en servir
- Noter chaque dimension en comité de direction, avec au moins un cadre de proximité dans la salle. Une grille remplie par la seule direction surévalue presque toujours les usages et sous-évalue les risques.
- Retenir la note la plus basse comme niveau de l'établissement.
- Travailler cette dimension en premier. Un ESMS au niveau 1 sur les données et au niveau 4 sur les usages a un projet fragile, quel que soit l'enthousiasme des équipes.
- Refaire l'exercice tous les six mois. La progression se lit dimension par dimension, pas sur une moyenne qui masque les écarts.
Le cas le plus fréquent : des usages déjà présents — un professionnel qui reformule ses transmissions avec un outil grand public — sur un socle de gouvernance absent. C'est précisément la configuration qui expose l'établissement, parce que les données des personnes accompagnées sortent sans cadre ni trace.
Ce que dit la branche Autonomie
La CNSA a publié en juillet 2025 sa stratégie L'intelligence artificielle au service de la branche Autonomie, qui couvre 2025-2026. Le document pose des principes qui recoupent exactement la grille ci-dessus : l'humain au centre de la technologie, la recherche d'efficacité opérationnelle sans remise en cause des emplois, et le respect du RGPD et de l'AI Act comme conditions préalables.
Pour un établissement, la conséquence est simple : un projet d'IA qui ne sait pas démontrer ces trois points se heurtera tôt ou tard à son financeur, à ses instances représentatives ou à son autorité de contrôle.
Les usages où le gain est réel
Ils ont un point commun : ils rendent du temps sans toucher à l'évaluation des personnes.
| Usage | Ce qu'il change | Sensibilité |
|---|---|---|
| Aide à la rédaction des transmissions | Le professionnel dicte, l'outil met en forme | Modérée — relecture obligatoire |
| Recherche dans les documents internes | Retrouver une procédure, un protocole | Faible |
| Préparation de réponses aux appels à projets | Reprise et adaptation de textes existants | Faible |
| Synthèse de documents longs | Rapports, textes réglementaires, notes de cadrage | Faible |
| Aide à la planification | Contraintes d'horaires, remplacements | Modérée |
Ce qui doit rester hors périmètre, au moins dans un premier temps : tout ce qui contribue à évaluer une personne, à orienter un parcours ou à décider d'une admission. Non parce que c'est impossible, mais parce que le coût de conformité y est sans commune mesure avec le gain — et qu'il vaut mieux commencer par les usages qui rendent du temps.
Le piège de la transcription
L'aide à la rédaction des transmissions passe souvent par de la dictée ou de la transcription. C'est efficace, et cela crée un enregistrement de la parole d'un professionnel à propos d'une personne accompagnée.
Trois points à trancher avant, pas après : ce qui est conservé et combien de temps, qui y accède, et ce que l'usager ou son représentant en sait. Ce sont les mêmes questions que pour la transcription des réunions, avec des conséquences plus lourdes.
Ce qu'un audit doit produire ici
Le livrable utile est le même que partout — cartographie, priorisation, prérequis, feuille de route — avec deux ajouts propres au secteur :
Une ligne de partage documentée entre les usages d'aide à la production et ceux d'aide à la décision sur une personne, avec la justification du classement. C'est ce document qui sera demandé si la question se pose.
Un raccordement au référentiel d'évaluation. Ce que le projet apporte sur les critères existants, plutôt qu'un chantier parallèle qui concurrence l'évaluation dans l'agenda des équipes.
La grille ci-dessus constitue le point de départ d'un audit IA adapté aux contraintes du secteur.
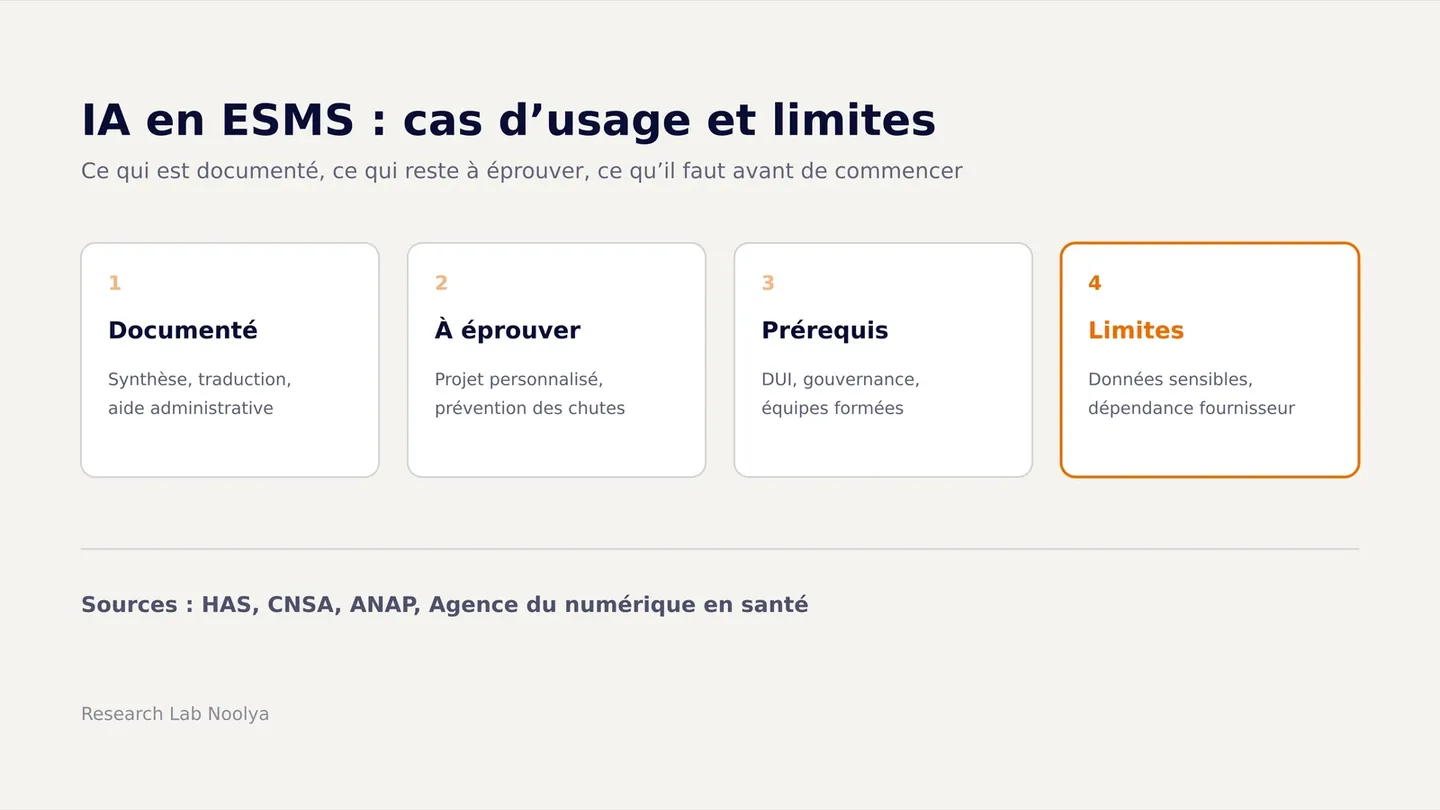
Deux lectures complètent cette grille : ce que l'AI Act impose aux établissements médico-sociaux, et les cas d'usage de l'IA en ESMS, leurs prérequis et leurs limites.
Pour appliquer cette grille en équipe, utilisez l’auto-évaluation interactive de maturité IA des ESMS : elle reprend les repères de l’article, conserve la dimension la plus faible comme profil global et propose une impression locale.
Questions fréquentes
Existe-t-il un observatoire de la maturité IA du médico-social ? À notre connaissance, aucun observatoire public ne mesure aujourd'hui la maturité IA des établissements sociaux et médico-sociaux — vérifié en octobre 2026. Les travaux existants, comme la stratégie IA de la CNSA ou les observatoires de l'Agence du numérique en santé consacrés à la sécurité des systèmes d'information, n'en tiennent pas lieu. C'est la raison pour laquelle une auto-évaluation structurée, comme la grille ci-dessus, reste aujourd'hui le seul repère à la disposition des directions.
Comment évaluer la maturité IA de mon établissement ? En notant cinq dimensions — données, usages, gouvernance, compétences, conformité — de 1 à 5, en comité de direction et avec au moins un cadre de proximité. Le niveau de l'établissement est la note la plus basse, pas la moyenne : c'est elle qui limite tout projet.
Un ESMS est-il concerné par l'AI Act ? Oui dès lors qu'il utilise un système d'IA, avec une étendue d'obligations qui dépend de l'usage. Les outils d'aide à la production courante relèvent d'obligations légères ; ceux qui contribuent à évaluer l'éligibilité à une prestation ou à orienter un parcours relèvent probablement du haut risque.
Peut-on utiliser un assistant IA sur le dossier de l'usager ? La question n'est pas technique mais juridique : base légale, minimisation, information des personnes, durée de conservation, et régime renforcé applicable aux données de santé. Elle se traite avant le choix de l'outil, avec le délégué à la protection des données.
Par quoi commencer avec des équipes déjà sous tension ? Par un usage qui rend du temps la première semaine et ne demande pas d'apprentissage long : la recherche dans les documents internes ou l'aide à la rédaction. Un projet qui exige six mois d'appropriation ne se fera pas.
Un audit de maturité IA est-il utile si l'établissement n'a rien déployé ? C'est même le meilleur moment. L'audit sert à trier avant d'investir, et à écrire la ligne de partage entre ce qui peut se déployer rapidement et ce qui demande un dispositif de conformité. Le faire après un premier outil mal choisi coûte plus cher.