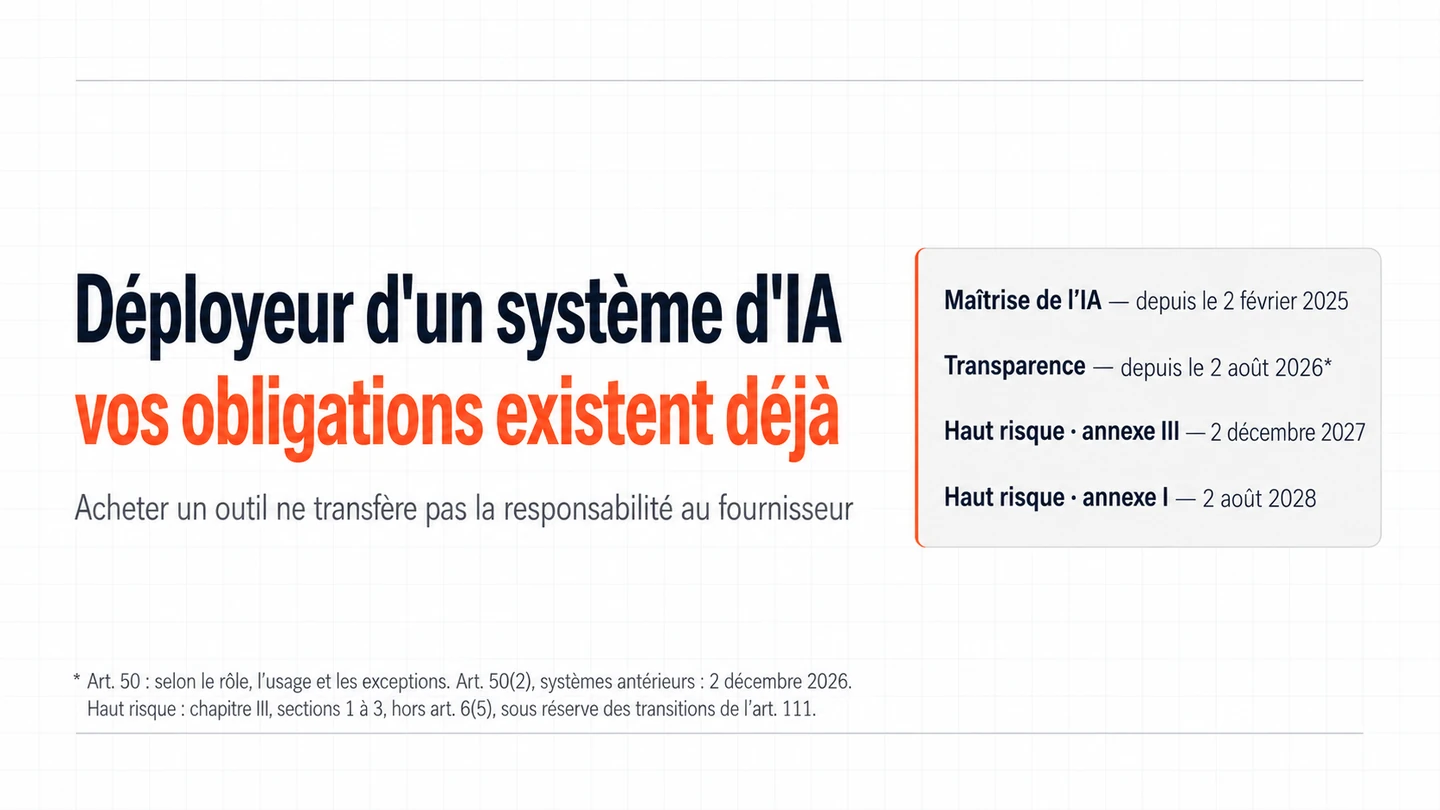
Une entreprise qui utilise un système d'IA fourni par un tiers est déployeur au sens du règlement européen sur l'IA, et supporte à ce titre ses propres obligations. L'achat ne dispense pas d'examiner les obligations propres au rôle exercé par l'entreprise.
Examinez le rôle de l'entreprise au-delà de celui du laboratoire qui a construit le modèle. Pour une entreprise utilisatrice, vérifiez les obligations du déployeur et les dates auxquelles elles deviennent applicables.
Qui est déployeur, et qui ne l'est pas ?
Est déployeur toute personne physique ou morale qui utilise un système d'IA sous sa propre autorité, dans le cadre d'une activité professionnelle. L'usage strictement personnel est exclu.
La distinction avec le fournisseur dépend du rôle exercé. L'article 25(1) précise les cas dans lesquels un déployeur, importateur, distributeur ou tiers est considéré comme fournisseur d'un système à haut risque, soumis aux obligations de l'article 16 :
- Vous apposez votre nom ou votre marque sur un système déjà à haut risque mis sur le marché ou en service, sous réserve des arrangements contractuels prévus à l'article 25(1)(a) ;
- Vous modifiez substantiellement un système déjà à haut risque de telle sorte qu'il le reste, ou vous changez la finalité d'un système non classé à haut risque de telle sorte qu'il le devienne, dans les conditions de l'article 25(1)(b)-(c).
Une entreprise qui construit une application à partir d'une API de modèle pour trier des candidatures doit vérifier séparément la qualification du système et son rôle. L'annexe III, point 4(a) vise les systèmes destinés au recrutement, dont l'analyse et le filtrage des candidatures ; l'article 6(2)-(3) prévoit leur classement à haut risque et une dérogation sous conditions, exclue lorsque le système effectue le profilage de personnes physiques. Le statut de fournisseur dépend séparément de la définition de l'article 3(3) ou, pour une bascule de statut, des conditions de l'article 25(1).
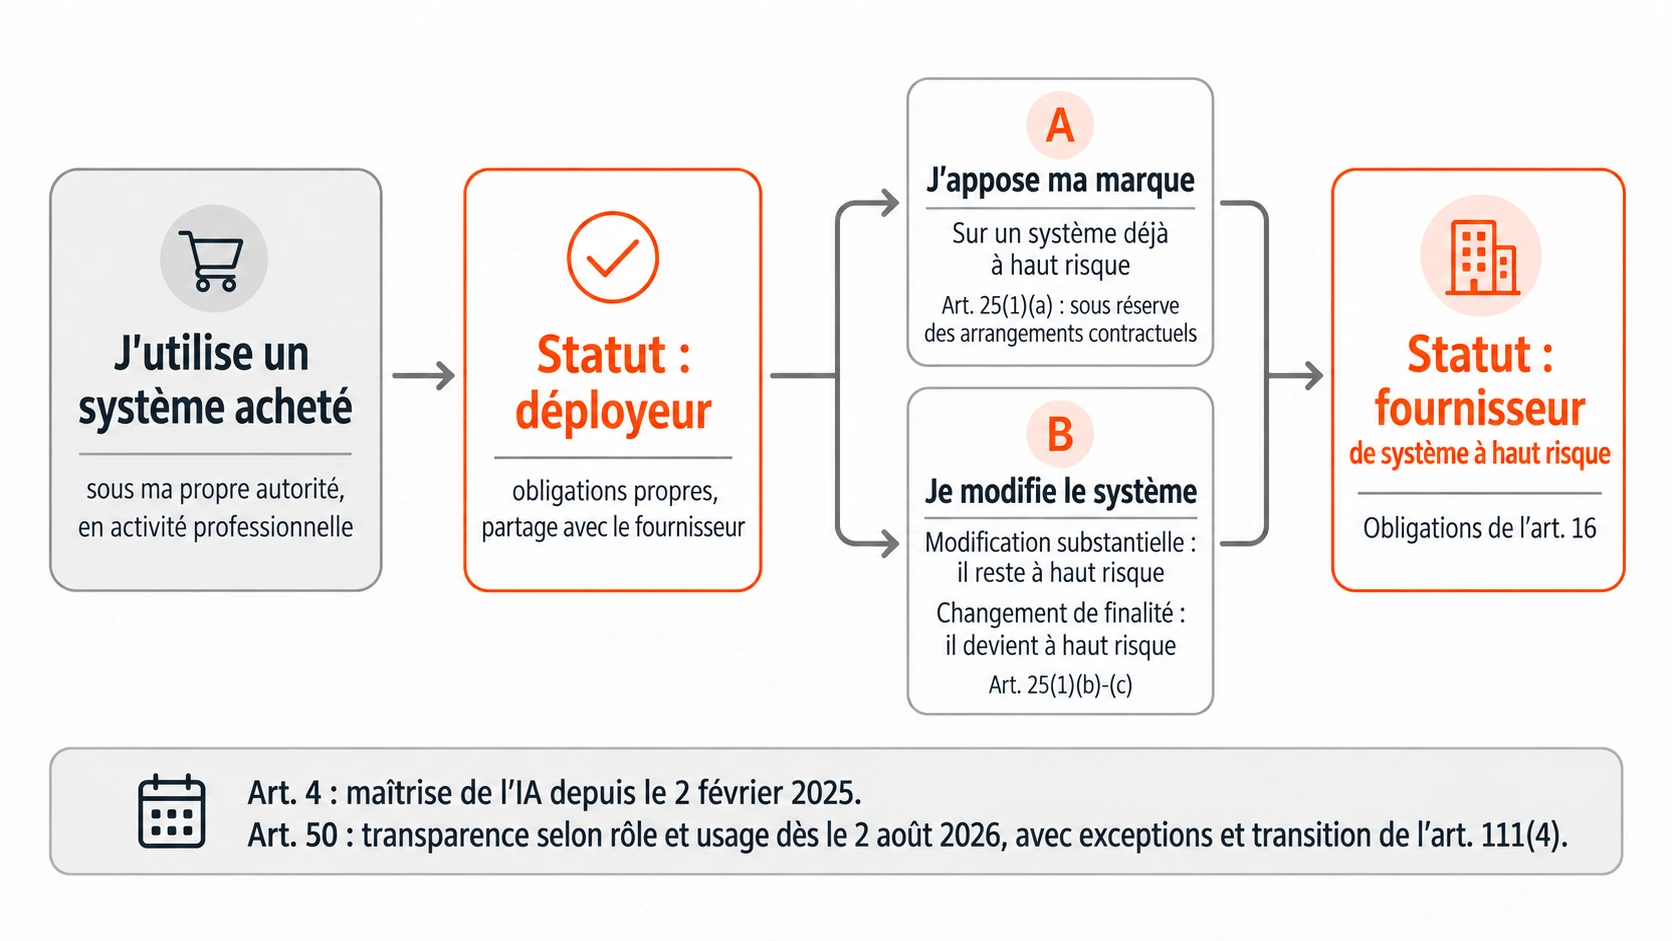
Schéma : les cas de bascule vers le statut de fournisseur d'un système à haut risque prévus à l'article 25(1), avec leurs conditions et réserves contractuelles.
Quelles obligations sont déjà applicables ?
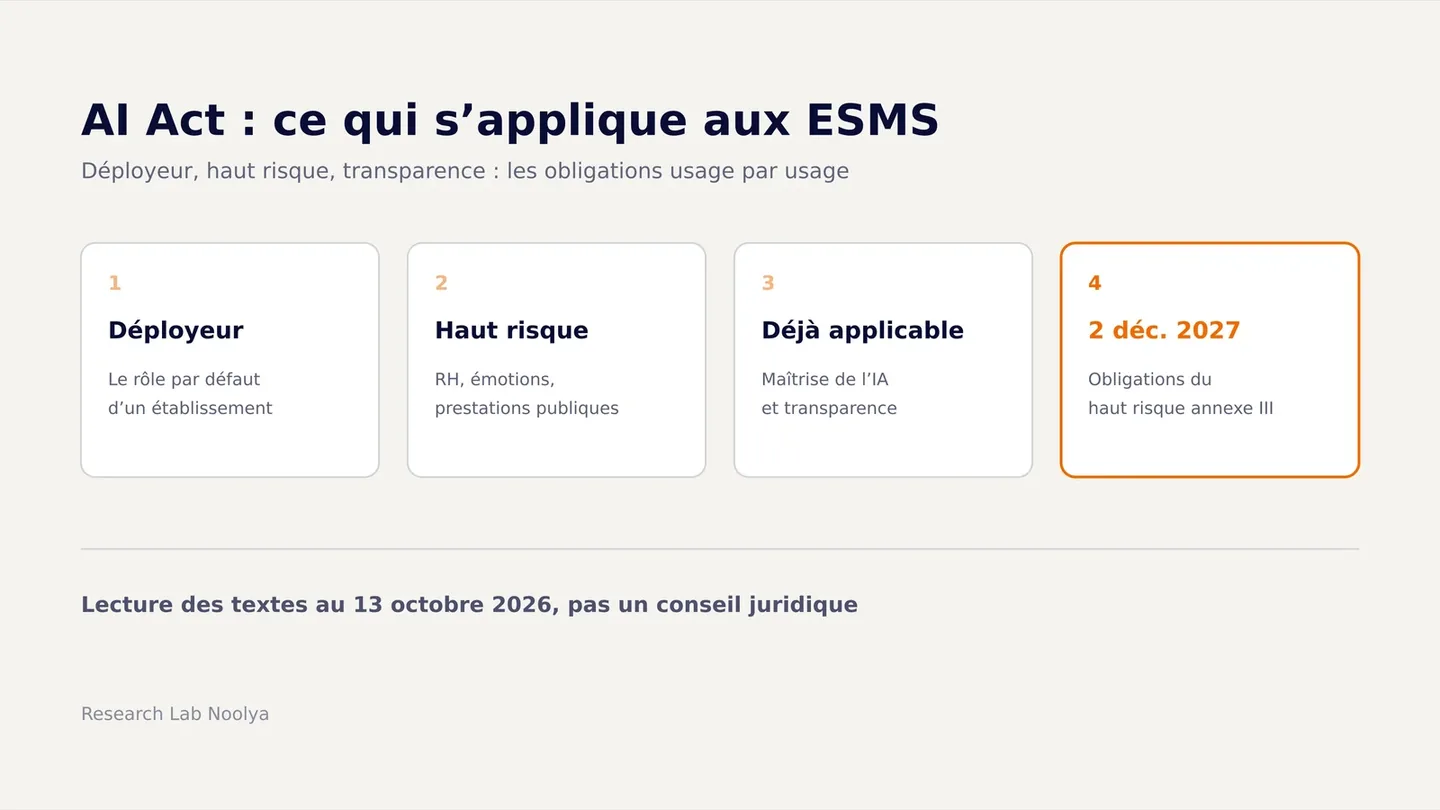
Les mesures de maîtrise de l'IA prévues à l'article 4 s'appliquent depuis le 2 février 2025 aux fournisseurs et déployeurs entrant dans le champ du règlement. Les obligations de transparence de l'article 50 s'appliquent en principe depuis le 2 août 2026. Leur périmètre dépend du rôle de l'opérateur et des fonctions ou usages du système, avec une transition particulière pour le marquage prévu à l'article 50(2).
La maîtrise de l'IA (article 4). Les fournisseurs et déployeurs doivent prendre des mesures pour soutenir le développement de la maîtrise de l'IA de leur personnel et des personnes qui utilisent les systèmes pour leur compte. L'article s'applique depuis le 2 février 2025. Selon l’article 4, ces mesures tiennent compte des connaissances, de l'expérience, de la formation, du contexte d'utilisation et des personnes concernées par les systèmes. L'obligation ne demande pas de garantir un niveau individuel précis. Une sensibilisation documentée peut contribuer à ces mesures ; sa seule réalisation ne garantit pas leur adéquation à tous les usages.
La transparence (article 50). Les obligations se répartissent selon le rôle et l'usage :
- Interaction directe — fournisseur, article 50(1). Le fournisseur veille à ce que les personnes soient informées qu'elles interagissent avec une IA, sauf lorsque cela est évident pour une personne normalement informée et raisonnablement attentive au vu du contexte.
- Marquage technique — fournisseur, article 50(2). Le fournisseur d'un système générant des contenus synthétiques audio, image, vidéo ou texte assure un marquage lisible par machine permettant de détecter leur origine artificielle. Cette obligation ne s'applique pas à une simple assistance à l'édition standard, ni lorsque le système ne modifie pas substantiellement les données fournies ou leur sémantique. Selon l'article 111(4), les fournisseurs de systèmes mis sur le marché avant le 2 août 2026 doivent se conformer à cet article 50(2) au plus tard le 2 décembre 2026 ; cette transition ne reporte pas les autres obligations de transparence.
- Reconnaissance des émotions ou catégorisation biométrique — déployeur, article 50(3). Le déployeur informe les personnes exposées du fonctionnement du système et respecte les règles applicables de protection des données. Cette information ne dispense pas de vérifier si l'usage est autorisé.
- Hypertrucages — déployeur, article 50(4). Le déployeur qui génère ou manipule des images, sons ou vidéos constituant un hypertrucage (« deepfake ») indique leur origine artificielle. Pour une œuvre manifestement artistique, créative, satirique, fictive ou analogue, la divulgation est adaptée afin de ne pas entraver sa présentation ou son appréciation.
- Texte sur une question d'intérêt public — déployeur, article 50(4). Lorsque le texte généré ou manipulé est publié pour informer le public sur une question d'intérêt public, le déployeur divulgue son origine artificielle. L'exception suppose une relecture humaine ou un contrôle éditorial et une personne physique ou morale assumant la responsabilité éditoriale de la publication.
Les paragraphes concernés prévoient aussi des exceptions encadrées pour certains usages autorisés par la loi à des fins de lutte contre les infractions pénales. Les informations destinées aux personnes doivent être claires, distinctes, accessibles et fournies au plus tard lors de la première interaction ou exposition, selon l'article 50(5).
Pour préparer les preuves, distinguez les mesures de maîtrise de l'IA de l'article 4 et les situations de transparence de l'article 50. Les pièces à réunir dépendent du rôle, de la finalité et du contenu concerné ; un même usage ne déclenche pas toutes ces obligations.
Que devrez-vous faire si le système est à haut risque ?
Selon l'article 113, les sections 1 à 3 du chapitre III, hors article 6(5), s'appliquent au 2 décembre 2027 pour la voie annexe III et au 2 août 2028 pour la voie annexe I, sous réserve des transitions de l'article 111. Les six points ci-dessous présentent des devoirs du déployeur à examiner selon l'usage concerné.
| Obligation | Ce que cela signifie en pratique |
|---|---|
| Usage conforme à la notice | Comparer la finalité envisagée et les limites de la notice |
| Supervision humaine | Vérifier la formation, les compétences et l'autorité des personnes chargées du contrôle |
| Qualité des données d'entrée | Examiner la pertinence et la représentativité des données injectées pour l'usage concerné |
| Surveillance du fonctionnement | Définir le suivi et vérifier à qui signaler les incidents, dans quels cas et sous quels délais |
| Conservation des journaux | Vérifier les règles applicables, dont l'éventuel minimum de six mois et ses exceptions |
| Information des personnes | Vérifier qui informer, selon quelles modalités et avant quelle étape de la mise en service ou de la décision |
Pour la supervision humaine, vérifiez que les personnes désignées disposent de la compétence, du temps et de l'autorité nécessaires pour exercer le contrôle prévu. Si un opérateur valide trois cents décisions par jour, examinez concrètement les moyens et le temps dont il dispose pour revoir ces décisions.
Si les obligations d'information relatives à cet usage s'appliquent, vérifiez les modalités et les destinataires avant la mise en service, notamment les représentants du personnel. Examinez ce point séparément de la qualité technique de l'outil.
Pour les autorités publiques et les déployeurs privés fournissant des services publics ou évaluant la solvabilité, vérifiez si une analyse d'impact sur les droits fondamentaux est requise et comment elle s'articule avec l'analyse d'impact RGPD.
Comment couvrir ces obligations sans monter une usine à gaz ?
Cinq gestes peuvent servir de point de départ. Si vous envisagez de les mettre en place en quelques semaines, vérifiez que ce délai correspond au périmètre et aux moyens disponibles.
- Tenir un registre des systèmes d'IA utilisés, y compris l'IA embarquée dans les logiciels achetés. Utilisez-le comme point de départ pour identifier les obligations à examiner.
- Classer chaque système et écrire le raisonnement. Un résumé de cinq lignes par système peut servir de point de départ ; complétez-le selon le raisonnement et les pièces nécessaires.
- Nommer un responsable métier par système. Pas un référent IA transversal : le responsable du processus concerné.
- Documenter la sensibilisation des utilisateurs, par rôle et par date.
- Ouvrir un circuit d'incident : qui prévenir, sous quel délai, qui décide de suspendre.
Envisagez un tableur pour une PME ou un outil de gouvernance pour un grand groupe, selon le périmètre et les besoins de suivi. Ce qui compte n'est pas l'outil mais le fait qu'il soit tenu à jour.
Ce que vous devez exiger de vos fournisseurs
Identifiez les informations manquantes à demander par écrit aux fournisseurs, contrat par contrat.
Quatre questions minimum : le système est-il classé à haut risque par le fournisseur, et sur quel fondement ? La notice d'utilisation précise-t-elle la destination prévue et les limites connues ? Quels journaux le système génère-t-il, et pouvez-vous y accéder ? Quelle procédure en cas d'incident, et sous quel délai êtes-vous averti ?
Conservez la demande écrite restée sans réponse et faites examiner sa portée dans le dossier. Si le système touche à une décision sensible, évaluez l'opportunité d'une alternative.
Questions fréquentes
Une PME a-t-elle les mêmes obligations qu'un grand groupe ? Identifiez les obligations liées à votre rôle et à vos systèmes, puis vérifiez les éventuels allègements documentaires applicables. Pour les sanctions, l'article 99(6) prévoit le plafond le plus bas pour les PME et jeunes pousses. Le paragraphe 6a prévoit aussi ce mécanisme pour les petites entreprises à moyenne capitalisation, mais seulement pour les manquements des paragraphes 4 et 5 ; les autres entreprises relèvent du plafond le plus élevé.
Utiliser ChatGPT ou Copilot au bureau crée-t-il des obligations ? L'utilisation professionnelle appelle d'abord un examen du rôle et de la finalité. L'article 4 demande aux fournisseurs et déployeurs des mesures pour soutenir le développement de la maîtrise de l'IA, sans garantir un niveau individuel spécifique. La diffusion d'un contenu généré ne déclenche pas automatiquement toute la transparence : l'article 50 distingue notamment les obligations des fournisseurs, les hypertrucages et les textes publiés pour informer le public sur des sujets d'intérêt public, avec des exceptions propres à chaque cas.
Que se passe-t-il si le fournisseur est hors Union européenne ? Vérifiez d'abord le champ territorial du règlement et le rôle exercé. L'article 22(1) prévoit un mandataire dans l'Union pour le fournisseur établi dans un pays tiers avant la mise à disposition d'un système à haut risque sur le marché de l'Union. Les modèles GPAI relèvent de l'article 54, avec l'exception de son paragraphe 6 pour certains modèles sous licence libre et ouverte ne présentant pas de risque systémique. Ces règles se lisent avec le calendrier et les transitions des articles 113 et 111. Pour le déployeur, il reste nécessaire d'identifier son rôle et d'obtenir la documentation pertinente.
Faut-il désigner un responsable IA dans l'entreprise ? Vérifiez les exigences de gouvernance applicables, puis attribuez explicitement les responsabilités entre le juridique, la DSI et les métiers. Désigner une personne chargée du suivi, même à temps partiel, peut aider à maintenir le registre et à arbitrer les questions.
Conclusion
Les obligations se déterminent à partir du rôle et de la finalité, puis de leur calendrier. Les mesures de maîtrise de l'IA et la transparence ont des périmètres distincts. Selon l'article 113, les sections 1 à 3 du chapitre III, hors article 6(5), s'appliquent au 2 décembre 2027 pour la voie annexe III et au 2 août 2028 pour la voie annexe I. Les systèmes antérieurs nécessitent aussi l'examen des transitions de l'article 111.
L'inventaire permet de préparer cette analyse : pour chaque système, consignez sa finalité, votre rôle, les documents du fournisseur et les points à vérifier avant de conclure sur les obligations applicables.
Pour situer ce sujet dans une démarche complète, Noolya détaille l'audit de conformité IA et l'AI Act.
Pour aller plus loin
- Audit de conformité IA : le guide complet AI Act 2026
- Classification des risques AI Act : les 4 niveaux
- Checklist d'auditabilité d'un système d'IA
Sources principales
Sources primaires vérifiées pour ces corrections (15 octobre 2026)
- Commission européenne — article 3
- Commission européenne — article 4
- Commission européenne — article 6
- Commission européenne — article 22
- Commission européenne — article 25
- Commission européenne — article 50
- Commission européenne — article 54
- Commission européenne — article 99
- Commission européenne — article 111
- Commission européenne — article 113
- Commission européenne — annexe III