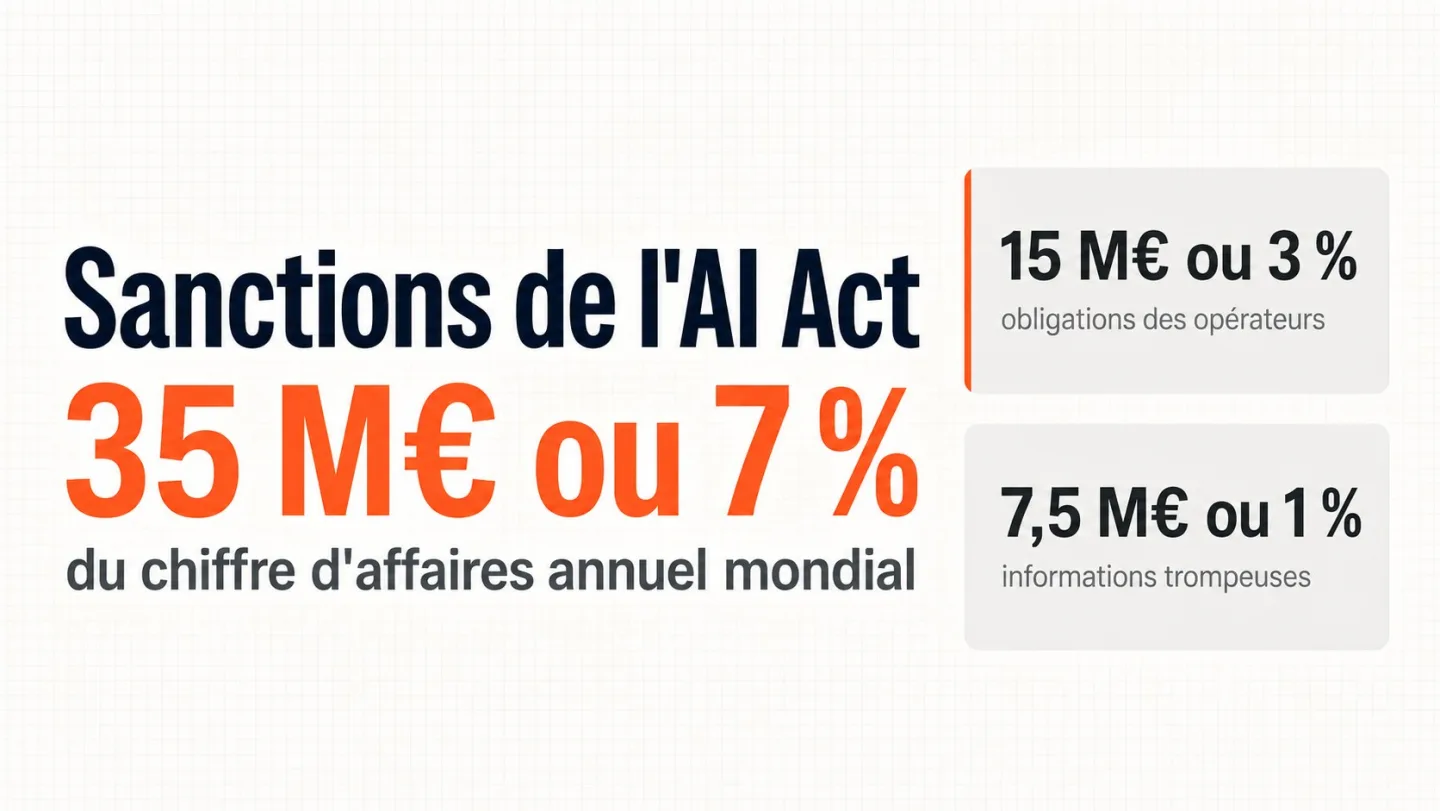
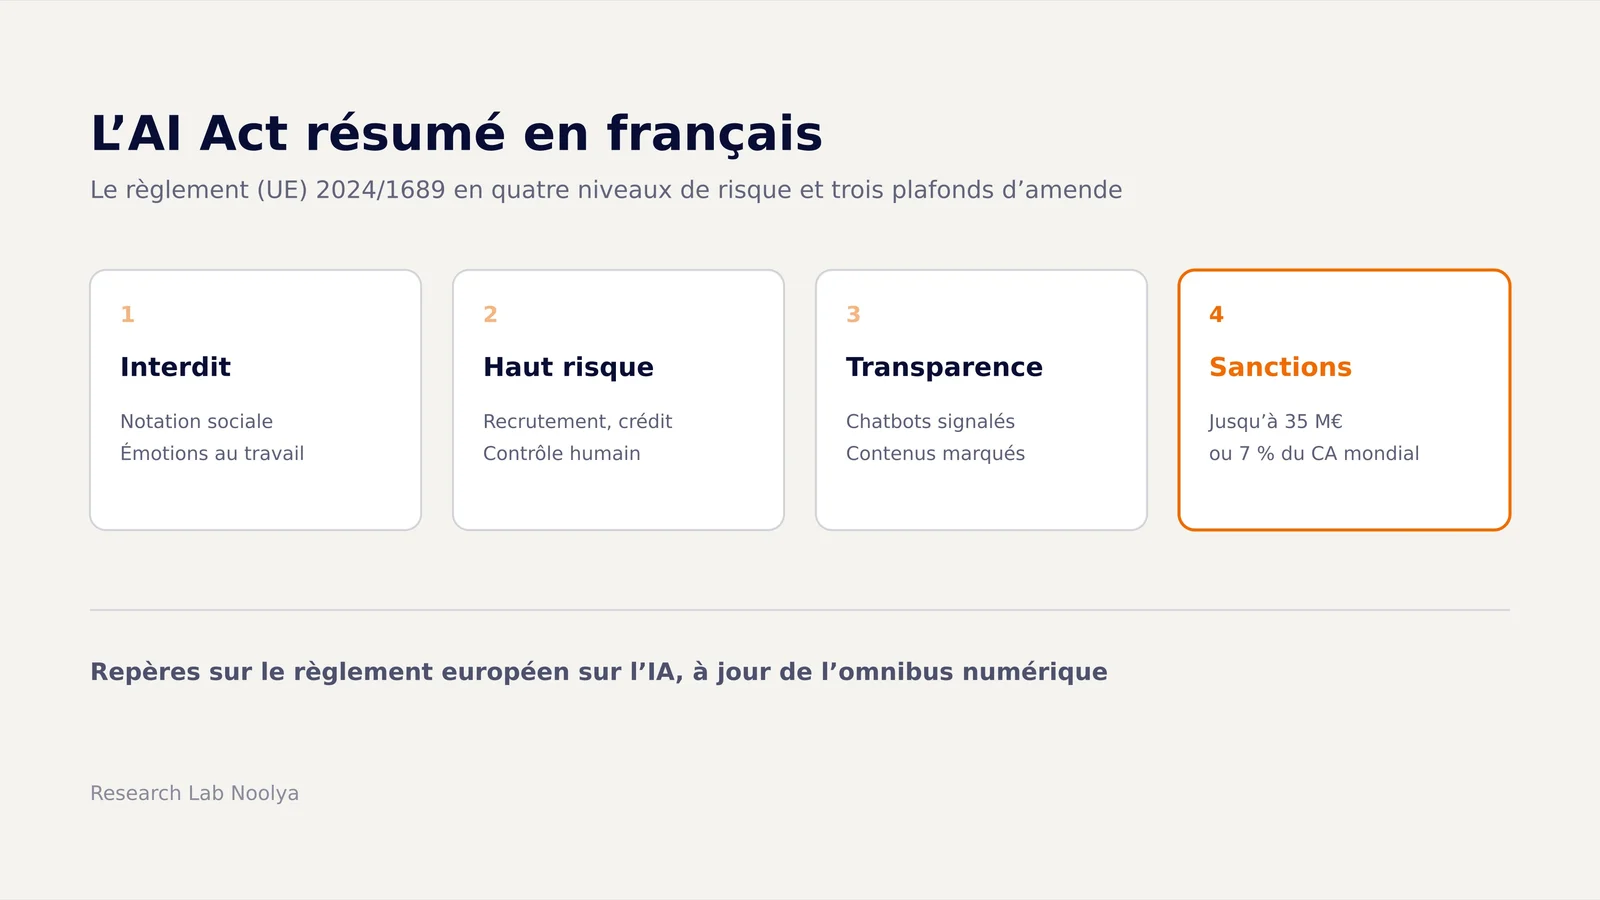
L'AI Act, en français le règlement sur l'intelligence artificielle (règlement (UE) 2024/1689), est la loi européenne qui encadre la mise sur le marché et l'utilisation des systèmes d'IA dans l'Union. Il classe les usages selon leur niveau de risque : certaines pratiques sont interdites, les systèmes à haut risque sont soumis à des exigences strictes, d'autres à des obligations de transparence, et les modèles d'IA à usage général ont un régime propre. Il s'applique aux fournisseurs, déployeurs, importateurs et distributeurs, y compris hors d'Europe dès lors que les sorties du système sont utilisées dans l'Union, et prévoit des amendes allant jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires mondial.
Ce résumé suit le texte officiel modifié par l'omnibus numérique de juillet 2026. Il donne des repères, pas un avis juridique.
Qu'est-ce que l'AI Act ?
Le règlement (UE) 2024/1689 du 13 juin 2024 établit des « règles harmonisées concernant l'intelligence artificielle ». C'est un règlement, pas une directive : il s'applique directement dans tous les États membres, sans transposition. AI Act, IA Act, RIA ou loi européenne sur l'IA désignent le même texte.
Il s'applique aux systèmes d'IA, que l'article 3 définit comme des systèmes automatisés conçus pour fonctionner avec différents niveaux d'autonomie, qui déduisent à partir des entrées reçues la manière de générer des sorties : prédictions, contenus, recommandations ou décisions. Un assistant conversationnel ou un outil de tri de candidatures y entrent sans difficulté.
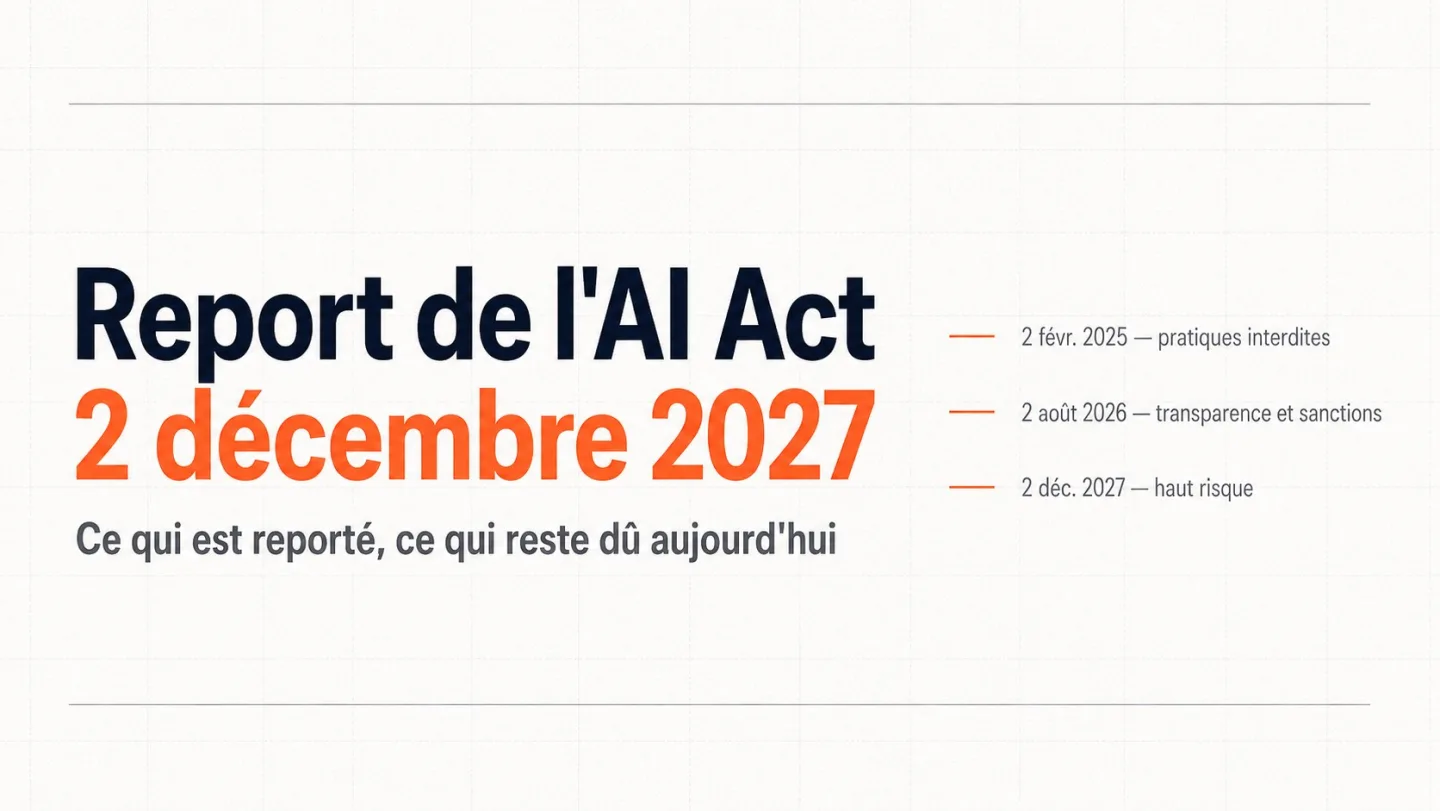
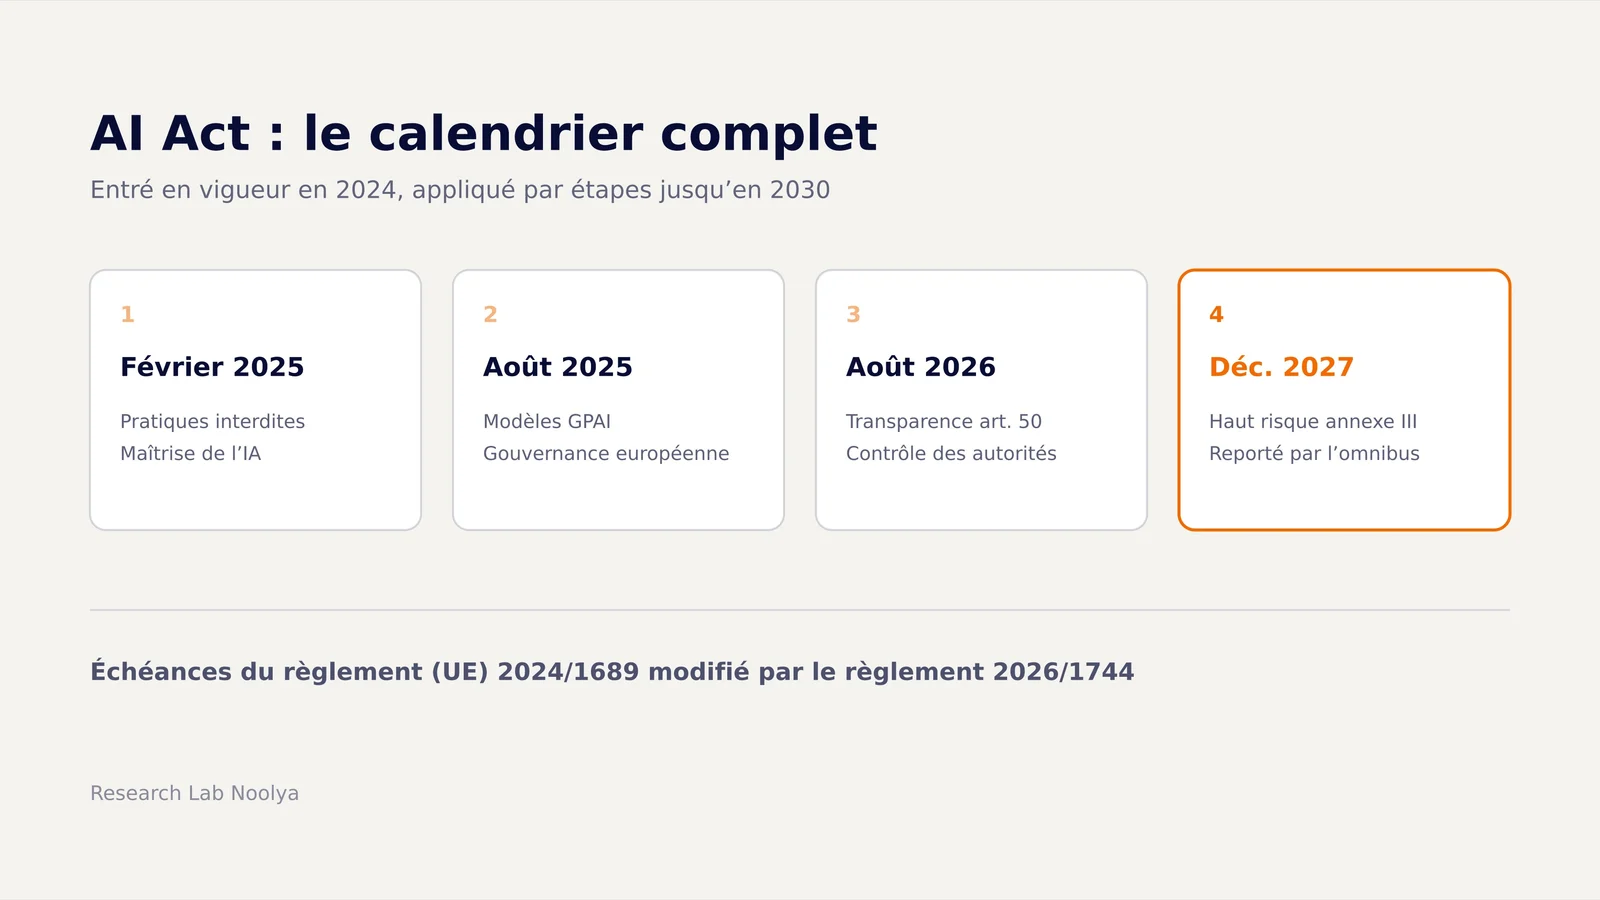
Entré en vigueur le 1er août 2024, il s'applique par étapes jusqu'en 2030, comme le détaille notre calendrier d'entrée en application de l'AI Act.
À qui s'applique le règlement européen sur l'IA ?
L'article 2 vise toute la chaîne de valeur. Le rôle se détermine système par système : une entreprise peut être déployeur d'un outil acheté et fournisseur d'un outil maison.
| Acteur | Définition (article 3) | Exemple |
|---|---|---|
| Fournisseur | Développe ou fait développer un système ou un modèle d'IA et le met sur le marché ou en service sous son nom | Éditeur d'un logiciel de recrutement assisté par IA |
| Déployeur | Utilise un système d'IA sous sa propre autorité, hors usage personnel non professionnel | Entreprise qui utilise ce logiciel pour trier des candidatures |
| Importateur | Établi dans l'Union, met sur le marché un système portant le nom d'une entité d'un pays tiers | Revendeur français d'une solution américaine sous marque d'origine |
| Distributeur | Met un système à disposition sur le marché, sans être fournisseur ni importateur | Intégrateur qui revend une solution existante |
La portée extraterritoriale est explicite : le règlement vise les fournisseurs qui mettent un système sur le marché de l'Union, où qu'ils soient établis, et les fournisseurs et déployeurs d'un pays tiers dont les sorties sont utilisées dans l'Union. Les usages exclusivement militaires, de défense ou de sécurité nationale sont exclus.
Attention au changement de rôle : selon l'article 25, un distributeur, importateur ou déployeur qui commercialise un système à haut risque sous son nom, le modifie substantiellement ou en change la destination devient fournisseur, avec toutes les obligations correspondantes. Les obligations propres aux utilisateurs sont détaillées dans notre article sur les obligations du déployeur d'un système d'IA.
Quelle est l'approche par les risques de l'AI Act ?
Les obligations varient selon le risque pour la santé, la sécurité et les droits fondamentaux. C'est l'usage qui est classé, pas la technologie.
| Niveau | Ce que prévoit le texte | Exemples |
|---|---|---|
| Risque inacceptable | Interdiction (article 5) | Notation sociale, reconnaissance des émotions au travail |
| Haut risque | Exigences, conformité, contrôle humain (chapitre III) | Recrutement, crédit, éducation, biométrie |
| Risque de transparence | Information et marquage (article 50) | Chatbot, contenus générés, hypertrucages |
| Risque minimal | Pas d'obligation spécifique | Filtre anti-spam, correcteur orthographique |
Les modèles d'IA à usage général forment une catégorie à part. Notre article sur la classification des risques de l'AI Act détaille la méthode pour classer un système.
Quelles pratiques sont interdites par l'article 5 ?
Depuis le 2 février 2025, l'article 5 interdit la mise sur le marché, la mise en service et l'utilisation de systèmes d'IA qui :
- manipulent le comportement par des techniques subliminales ou trompeuses causant un préjudice important ;
- exploitent les vulnérabilités liées à l'âge, au handicap ou à la situation sociale ou économique ;
- pratiquent la notation sociale conduisant à un traitement préjudiciable ;
- évaluent le risque qu'une personne commette une infraction sur la seule base du profilage ;
- constituent des bases de reconnaissance faciale par moissonnage non ciblé d'images ;
- infèrent les émotions sur le lieu de travail ou dans l'enseignement, hors raisons médicales ou de sécurité ;
- déduisent des données biométriques l'origine, les opinions, la religion ou l'orientation sexuelle ;
- identifient à distance et en temps réel des personnes dans l'espace public à des fins répressives, sauf exceptions strictement encadrées.
L'omnibus numérique ajoute, à partir du 2 décembre 2026, l'interdiction des systèmes générant des images intimes ou sexuellement explicites d'une personne identifiable sans son consentement, ainsi que du matériel pédocriminel.
Qu'est-ce qu'un système d'IA à haut risque ?
Un système est à haut risque dans deux cas. Soit il est un composant de sécurité d'un produit déjà soumis à une évaluation de conformité par un tiers (jouets, ascenseurs, dispositifs médicaux, listés à l'annexe I). Soit il relève de l'un des huit domaines de l'annexe III : biométrie, infrastructures critiques, éducation et formation, emploi et gestion des travailleurs, accès aux services essentiels (crédit, assurance, prestations sociales), répression, migration et contrôle aux frontières, justice et processus démocratiques. L'article 6 prévoit une exception pour les systèmes de l'annexe III qui ne présentent pas de risque important, par exemple parce qu'ils accomplissent une tâche procédurale étroite.
Les fournisseurs doivent assurer gestion des risques, gouvernance des données, documentation technique, journalisation, contrôle humain, exactitude et robustesse. Les déployeurs utilisent le système selon sa notice et confient le contrôle humain à des personnes compétentes. Ces obligations s'appliquent le 2 décembre 2027 pour l'annexe III et le 2 août 2028 pour l'annexe I.
Quelles obligations de transparence impose l'article 50 ?
Applicable depuis le 2 août 2026, l'article 50 impose aux fournisseurs que les personnes sachent qu'elles dialoguent avec une IA, et que les contenus générés soient marqués dans un format lisible par machine. Les déployeurs informent les personnes exposées à la reconnaissance des émotions et signalent les hypertrucages. Les systèmes génératifs déjà sur le marché avant le 2 août 2026 ont jusqu'au 2 décembre 2026 pour le marquage.
Que prévoit l'AI Act pour les modèles d'IA à usage général ?
Depuis le 2 août 2025, les fournisseurs de modèles d'IA à usage général (GPAI) doivent tenir une documentation technique, informer les fournisseurs qui intègrent leur modèle, mettre en place une politique de respect du droit d'auteur et publier un résumé des données d'entraînement. Un modèle est présumé présenter un risque systémique lorsque le calcul cumulé utilisé pour son entraînement dépasse 10^25 opérations en virgule flottante ; ses fournisseurs doivent en plus évaluer le modèle, y compris par des essais contradictoires, atténuer les risques systémiques et signaler les incidents graves.
Qui contrôle l'application de l'AI Act, en Europe et en France ?
Au niveau européen, le Bureau de l'IA, au sein de la Commission, supervise les modèles d'IA à usage général ; le Comité européen de l'intelligence artificielle coordonne les États membres, qui désignent chacun au moins une autorité de surveillance du marché et une autorité notifiante.
En France, la désignation des autorités doit passer par la loi. Le schéma publié par le gouvernement le 9 septembre 2025 confie la coordination et le point de contact unique à la DGCCRF, la plus grande partie des usages à haut risque et des pratiques interdites à la CNIL, certains usages à l'Arcom et à l'ACPR, avec l'appui technique de l'ANSSI et du PEReN. Le projet de loi d'adaptation au droit de l'Union présenté comme son véhicule, adopté par le Sénat le 18 février 2026, n'était pas définitivement adopté à la dernière mise à jour de son dossier législatif (4 septembre 2026). La CNIL reste compétente pour le RGPD.
Quelles sanctions prévoit l'article 99 ?
| Manquement | Plafond de l'amende |
|---|---|
| Pratiques interdites (article 5) | 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial |
| Obligations des opérateurs, dont déployeurs (article 26) et transparence (article 50) | 15 millions d'euros ou 3 % du chiffre d'affaires annuel mondial |
| Informations inexactes ou trompeuses fournies aux autorités | 7,5 millions d'euros ou 1 % du chiffre d'affaires annuel mondial |
Le montant le plus élevé est retenu, sauf pour les PME, pour lesquelles c'est le plus faible ; l'omnibus étend cette règle aux petites entreprises à moyenne capitalisation pour les deux derniers niveaux. Les fournisseurs de modèles GPAI relèvent d'amendes de la Commission (article 101), plafonnées à 15 millions d'euros ou 3 %. L'exposition réelle selon votre profil est analysée dans notre article sur les sanctions de l'AI Act.
Où lire le texte officiel de l'AI Act en français ?
La version française officielle est sur EUR-Lex, référence CELEX 32024R1689 (113 articles et annexes) ; l'omnibus numérique porte la référence 32026R1744. Pour aller plus loin, notre dossier AI Act rassemble nos analyses par obligation et par profil d'organisation.
Questions fréquentes
Qu'est-ce que l'AI Act en français ? L'AI Act est le règlement (UE) 2024/1689 sur l'intelligence artificielle, appelé en France règlement sur l'IA, RIA ou loi européenne sur l'IA. Il encadre les systèmes d'IA selon leur niveau de risque et s'applique directement dans tous les États membres. Sa version française officielle est publiée sur EUR-Lex.
Une PME qui utilise ChatGPT ou Copilot est-elle concernée par l'AI Act ? Oui, en tant que déployeur. Elle doit vérifier qu'aucun usage ne relève des pratiques interdites, prendre des mesures pour favoriser la maîtrise de l'IA par son personnel et respecter les obligations de transparence qui la concernent. Les obligations lourdes ne s'appliquent que si l'outil est utilisé pour un usage à haut risque, par exemple le tri de candidatures.
Qui contrôle l'AI Act en France ? La répartition dépend d'une loi dont l'adoption définitive n'était pas intervenue à la dernière mise à jour du dossier parlementaire, en septembre 2026. Le schéma gouvernemental prévoit la DGCCRF comme coordinatrice, la CNIL pour la plupart des usages sensibles, l'Arcom et l'ACPR pour leurs secteurs. Au niveau européen, le Bureau de l'IA contrôle les modèles d'IA à usage général.
L'AI Act remplace-t-il le RGPD ? Non. L'AI Act s'ajoute au RGPD, qui continue de s'appliquer dès qu'un système d'IA traite des données personnelles. La CNIL indique que la documentation exigée par l'AI Act peut alimenter l'analyse d'impact relative à la protection des données.
Sources
- Règlement (UE) 2024/1689 du 13 juin 2024 (règlement sur l'intelligence artificielle) — EUR-Lex, texte officiel en français, articles 2, 3, 5, 6, 50, 51, 53, 99
- Règlement (UE) 2026/1744 du 8 juillet 2026 (train de mesures omnibus numérique sur l'IA) — EUR-Lex, nouvelles interdictions, dates et régime des sanctions modifiés
- Législation sur l'IA — Commission européenne, présentation du règlement et calendrier
- Entrée en vigueur du règlement européen sur l'IA : les premières questions-réponses de la CNIL — CNIL, articulation avec le RGPD, mise à jour du 17 août 2026
- Les autorités compétentes pour la mise en œuvre du règlement européen sur l'intelligence artificielle — Direction générale des Entreprises, schéma national du 9 septembre 2025
- Projet de loi portant diverses dispositions d'adaptation au droit de l'Union européenne — Sénat, dossier législatif et état de la navette