Pour une direction générale, l'IA Act n'est pas seulement un texte de conformité. C'est un révélateur de maturité: l'organisation sait-elle où l'IA est utilisée, qui en porte la responsabilité, quels risques sont acceptés, et quelles preuves peuvent être produites en cas de contrôle ?
Le règlement européen sur l'intelligence artificielle, règlement (UE) 2024/1689, est entré en vigueur le 1er août 2024. Selon le calendrier actualisé de la Commission, les interdictions et la maîtrise de l'IA s'appliquent depuis le 2 février 2025, les règles relatives aux modèles d'IA à usage général depuis le 2 août 2025 et les autres dispositions selon leur calendrier à partir du 2 août 2026. L'omnibus de 2026 a reporté l'application des règles du haut risque de l'annexe III au 2 décembre 2027 et celles des systèmes intégrés aux produits de l'annexe I au 2 août 2028. Ces reports ne dispensent pas d'inventorier les usages et de qualifier les obligations déjà applicables.
L'enjeu dirigeant consiste donc à passer d'une posture de veille à un système de pilotage. Il ne s'agit pas de transformer chaque projet IA en dossier juridique, mais d'installer les décisions structurantes: registre, classification, responsabilités, fournisseurs, preuves, arbitrages et suivi des incidents.
1. Nommer un propriétaire, pas seulement un sponsor
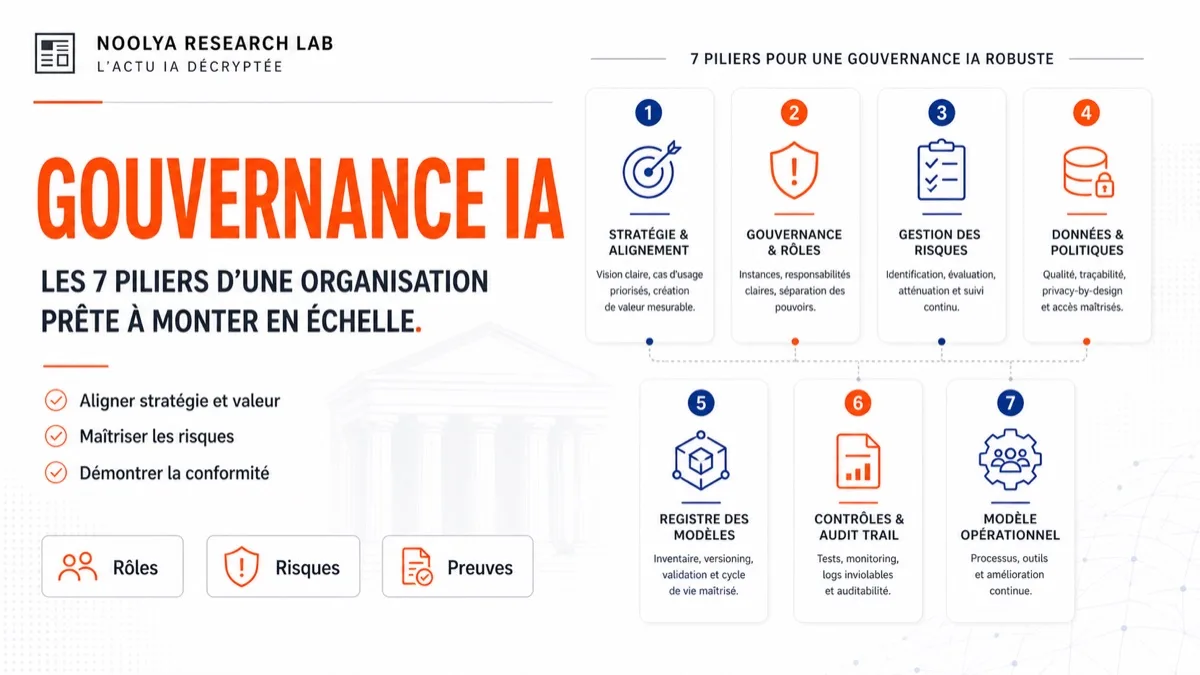
Beaucoup de programmes IA ont un sponsor exécutif, mais pas toujours un propriétaire opérationnel capable d'arbitrer les risques. L'IA Act exige une capacité à démontrer la maîtrise des systèmes. Cette maîtrise ne peut pas reposer uniquement sur la DSI, le juridique ou les métiers. Elle nécessite une gouvernance partagée.
Un dispositif robuste distingue trois rôles. Le métier porte la finalité et l'impact concret du cas d'usage. La technologie décrit l'architecture, les modèles, les données et les contrôles. Les fonctions risques, juridique, sécurité et DPO challengent la qualification, les obligations et les preuves. Le dirigeant, lui, fixe les seuils d'acceptation: quels usages peuvent avancer vite, lesquels doivent être stoppés, lesquels nécessitent une validation de comité.
2. Construire un registre utile au pilotage
Le registre IA doit éviter deux écueils: devenir un inventaire cosmétique, ou un document si lourd qu'il n'est jamais à jour. Pour le comité exécutif, il doit répondre à quelques questions simples: combien de systèmes IA sont en production, combien touchent des décisions sensibles, combien dépendent de fournisseurs externes, combien utilisent des données personnelles, combien manquent encore de preuves.
Le registre doit aussi suivre les usages génératifs diffus: assistants internes, copilotes bureautiques, outils de rédaction, synthèse d'appels, analyse documentaire, agents connectés à des bases métiers. Même quand ces usages ne relèvent pas d'un système à haut risque, ils peuvent créer des risques de confidentialité, d'erreur, de propriété intellectuelle ou de dépendance fournisseur.
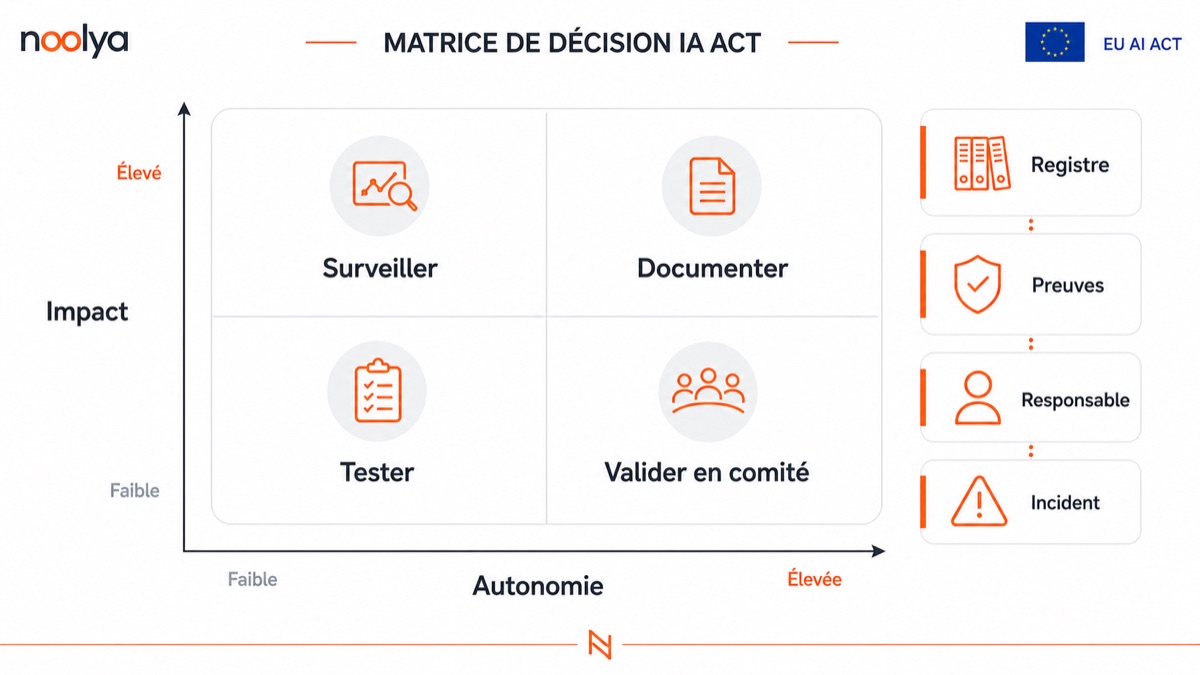
Figure 1 - Une matrice simple aide à distinguer les usages à surveiller, documenter, tester ou valider en comité selon leur impact et leur autonomie.
3. Classer les usages par impact et autonomie
Le réflexe naturel consiste à demander: "ce système est-il à haut risque au sens de l'IA Act ?" La question est nécessaire, mais insuffisante pour piloter. Une direction doit aussi regarder l'impact métier et le niveau d'autonomie.
Un système à faible autonomie qui aide un collaborateur à rédiger un compte rendu n'appelle pas le même niveau de contrôle qu'un système qui priorise automatiquement des demandes client, recommande une décision RH ou déclenche une action financière. Plus l'autonomie augmente, plus l'organisation doit pouvoir expliquer les règles, tester les sorties, tracer les décisions et prévoir un contrôle humain réel.
Cette matrice impact/autonomie donne un langage commun aux métiers et aux fonctions de contrôle. Elle permet de concentrer l'effort sur les usages où une erreur aurait un effet tangible sur une personne, un client, un collaborateur ou une obligation réglementaire.
Une formation IA des dirigeants et du comité exécutif peut prendre cette matrice comme support d’exercice pour préparer les arbitrages sur les usages.
4. Traiter les fournisseurs comme une extension du système
Les dirigeants doivent éviter une illusion: acheter un outil conforme ne rend pas automatiquement l'usage conforme. La responsabilité dépend du rôle de l'organisation, du type de système, du contexte d'utilisation et des garanties contractuelles.
Pour les modèles d'IA à usage général, la Commission européenne a publié un Code de pratique autour de la transparence, du droit d'auteur, de la sûreté et de la sécurité pour les modèles les plus avancés. Une entreprise utilisatrice doit donc structurer ses demandes fournisseurs: documentation, conditions d'utilisation des prompts, politique de conservation, sécurité, localisation, sous-traitants, capacité de journalisation, support en cas d'incident, transparence sur les limites du modèle.
Ce travail doit être intégré aux achats et à la sécurité, pas traité après coup. Les clauses IA deviennent une brique de gouvernance au même titre que les clauses cybersécurité, confidentialité ou continuité de service.
5. Définir les preuves attendues avant les contrôles
Le risque le plus fréquent n'est pas l'absence totale de contrôle. C'est l'absence de preuve exploitable. Une organisation peut avoir testé un modèle, discuté des risques et validé un usage, sans garder de trace suffisante. En audit, ce qui n'est pas documenté devient fragile.
Les preuves à structurer peuvent rester proportionnées: fiche de cas d'usage, décision de classification, analyse de données, tests de robustesse, procédure de supervision humaine, journal des changements, revue fournisseur, registre des incidents, plan de remédiation. Pour les systèmes sensibles, ces preuves doivent être rattachées au cycle de vie du produit: lancement, changement majeur, extension à un nouveau périmètre, incident, revue périodique.
6. Installer un calendrier exécutif
La mise en conformité ne doit pas attendre une date unique. Les directions peuvent piloter en trois horizons. À court terme, identifier les pratiques interdites, les usages sensibles et les dépendances fournisseurs critiques. À moyen terme, mettre à niveau le registre, les preuves et les processus d'achat. À plus long terme, intégrer la gouvernance IA dans le cycle de vie produit, sécurité et conformité.
Ce calendrier doit être présenté comme un portefeuille de décisions, pas comme une tâche administrative. Chaque mois de retard augmente le coût de reconstitution des preuves, surtout si les systèmes IA se multiplient dans les métiers.
Conclusion
La question pour les dirigeants n'est pas: "sommes-nous déjà conformes ?". La bonne question est: "pouvons-nous démontrer que nous maîtrisons nos systèmes IA proportionnellement à leur risque ?". Les organisations prêtes seront celles qui auront structuré une chaîne claire: usage, propriétaire, classification, fournisseur, preuve, contrôle et incident.
Questions fréquentes
Par quoi une direction peut-elle commencer pour piloter ses usages IA ? Recensez les usages et identifiez leurs propriétaires, finalités, fournisseurs et preuves disponibles. Ce registre doit soutenir les décisions et le suivi des risques, avec une maintenance adaptée aux évolutions des systèmes.
Comment répartir les responsabilités entre les équipes ? Le métier décrit la finalité et l’impact, tandis que la technologie précise l’architecture, les données et les contrôles. Les fonctions risques, juridique, sécurité et protection des données examinent la qualification et les preuves ; la direction fixe les seuils d’acceptation.
Pourquoi regarder l’impact et l’autonomie d’un usage ? Une aide à la rédaction et un système qui déclenche une action métier ne demandent pas le même suivi. Utilisez l’impact et l’autonomie pour orienter les tests, les traces et la supervision humaine vers les usages où une erreur aurait des conséquences tangibles.
Quelles preuves préparer pour rendre le pilotage exploitable ? Rassemblez les fiches d’usage, décisions de classification, analyses de données, tests, revues fournisseurs et procédures de supervision. Reliez ces éléments aux changements, incidents et revues du système. Cette méthode de pilotage ne constitue pas un conseil juridique.
Sources
Sources principales
- Commission européenne: cadre réglementaire IA et calendrier d'application
- Règlement (UE) 2024/1689, texte officiel EUR-Lex
- Commission européenne: Code de pratique GPAI
- Commission européenne: lignes directrices pour fournisseurs GPAI
Pour situer ce sujet dans une démarche complète, Noolya détaille l'audit de conformité IA et l'AI Act.