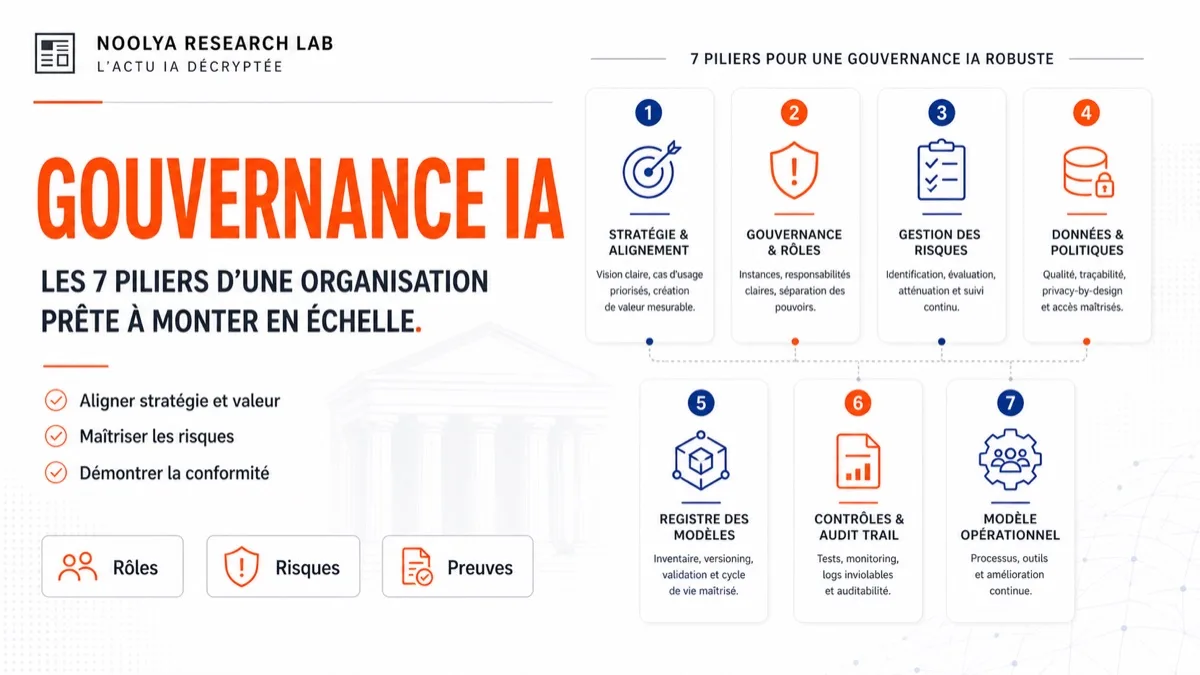
Passer l'IA à l'échelle ne dépend pas seulement du choix des modèles. Une organisation doit savoir quels usages existent, qui les porte, quels risques sont acceptés, quelles données sont utilisées, quelles preuves sont conservées et comment les incidents sont traités. Sans gouvernance, l'IA se diffuse vite mais se maîtrise mal.
La gouvernance IA efficace n'est ni un comité lointain ni un empilement de formulaires. C'est un système opératoire qui donne aux équipes un cadre clair pour décider, construire, contrôler et améliorer.
1. Stratégie et valeur
Le premier pilier consiste à relier l'IA aux priorités réelles: productivité, qualité, expérience client, conformité, innovation, réduction des risques. Sans stratégie, les projets se multiplient sans portefeuille commun et les ressources se dispersent.
La stratégie doit préciser les domaines prioritaires, les usages interdits ou sensibles, les critères de valeur et les règles d'arbitrage.
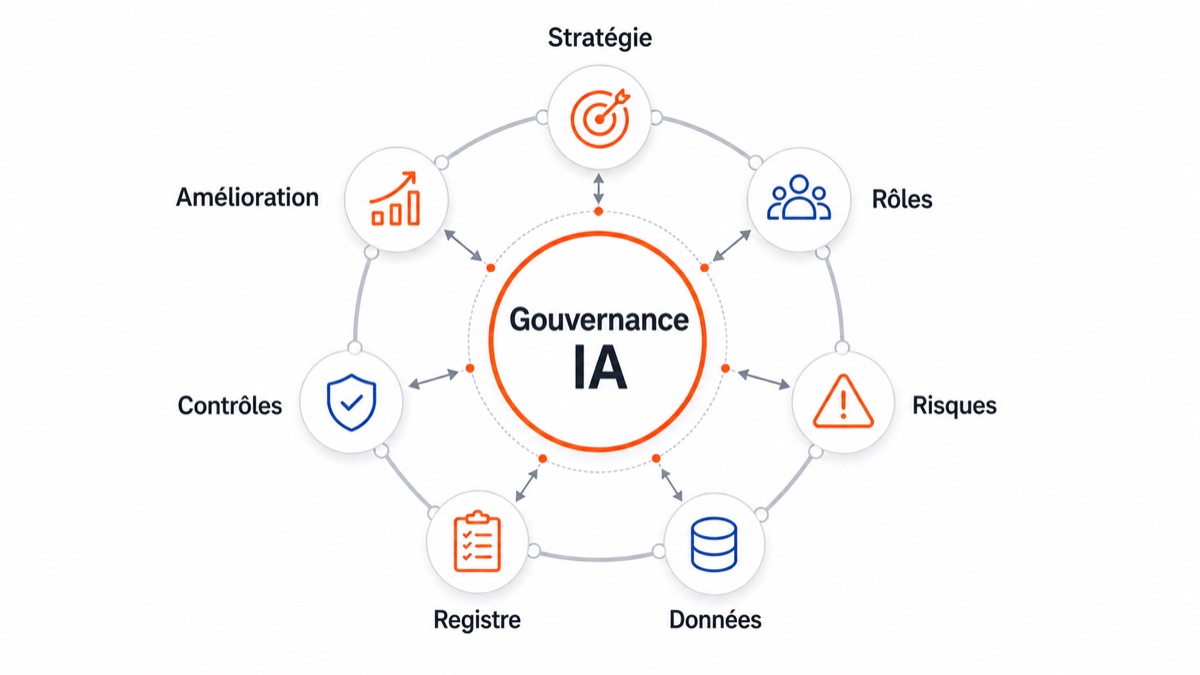
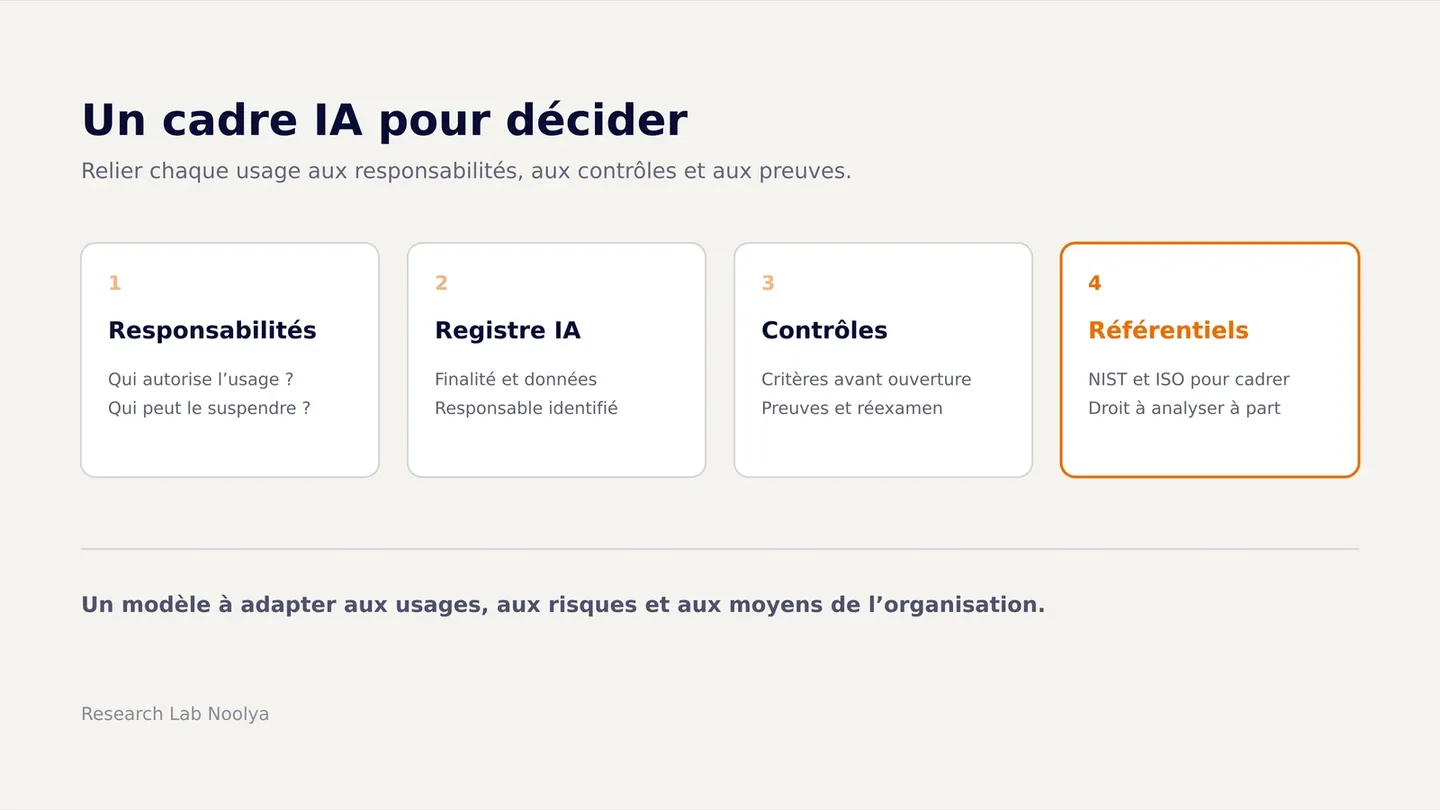
Figure 1 - Une gouvernance IA scalable relie stratégie, responsabilités, risques, données, registre, contrôles et amélioration continue.
2. Rôles et responsabilités
Chaque système IA doit avoir un propriétaire métier, un responsable technique et des points de contrôle sécurité, juridique, data et conformité selon le risque. Le flou organisationnel crée des angles morts: personne ne sait qui valide, qui surveille, qui corrige.
La gouvernance doit aussi définir les droits de décision: expérimentation, production, extension, suspension, retrait.
Pour préparer les responsables à ces arbitrages, le cadrage d’une formation IA pour dirigeants et COMEX relie les usages, les limites et les décisions à travailler.
3. Gestion des risques
Le NIST AI Risk Management Framework propose une logique utile: gouverner, cartographier, mesurer et gérer les risques. Cette approche aide à distinguer risques techniques, métiers, juridiques, sécurité, réputation et droits fondamentaux.
Un usage faible risque doit avancer vite. Un usage sensible doit être documenté, testé et revu. La proportionnalité est la clé.
4. Données et modèles
La gouvernance doit encadrer qualité des données, permissions, sources, conservation, bases RAG, modèles utilisés, versions et fournisseurs. Les données sont souvent le vrai risque: confidentialité, biais, obsolescence, licence, exactitude.
Un modèle registry ou un registre des composants IA aide à savoir ce qui est en production et sous quelles dépendances.
5. Registre et preuves
Un registre IA vivant permet de répondre rapidement: usage, finalité, propriétaire, fournisseur, données, classification, contrôles, incidents, statut. Il doit être assez simple pour être mis à jour, mais assez complet pour soutenir un audit.
Pour construire ce registre avec ses règles de mise à jour, partez du modèle de cadre de gouvernance IA, de rôles et de contrôles.
Les preuves doivent être liées au cycle de vie: validation, tests, changements, incidents, revues périodiques.
6. Contrôles et amélioration
Les contrôles incluent tests, monitoring, seuils, journalisation, human-in-loop, sécurité, évaluations et revues fournisseurs. L'amélioration continue transforme les incidents et retours utilisateurs en changements concrets.
La norme ISO/IEC 42001 fournit un cadre de système de management pour structurer cette discipline.
7. Rendre la gouvernance praticable
La gouvernance échoue quand elle demande le même effort à tous les projets. Un assistant interne expérimental, un modèle de scoring client et un agent connecté au SI ne doivent pas suivre le même parcours. Le cadre doit être proportionné: rapide pour les usages faibles risques, renforcé pour les usages sensibles.
Cette proportionnalité permet d'éviter deux écueils: bloquer les équipes avec une bureaucratie excessive ou laisser proliférer des systèmes non maîtrisés. Une bonne gouvernance donne des chemins clairs selon le risque, avec des preuves adaptées à chaque niveau.
8. Points de vigilance
La gouvernance doit rester vivante. Un registre jamais mis à jour, un comité qui ne traite que les incidents ou une politique que personne ne lit ne créent pas de maîtrise. Les preuves doivent être produites dans le flux de travail, pas reconstituées après coup.
Le deuxième point de vigilance concerne les fournisseurs. Une part croissante des systèmes IA repose sur modèles, API et outils SaaS externes. La gouvernance doit donc intégrer achats, clauses contractuelles, revues de sécurité, documentation modèle et capacité de sortie. Sans cela, l'organisation gouverne seulement ce qu'elle voit directement.
9. Critères de réussite
Une gouvernance IA fonctionne si elle permet de répondre rapidement à quatre questions: quels systèmes sont en production, qui en est responsable, quels risques sont acceptés, et quelles preuves existent. Si ces réponses demandent plusieurs semaines de reconstitution, le dispositif reste trop fragile.
Le succès se mesure aussi à la vitesse de décision. Une gouvernance mature accélère les bons projets parce que les règles sont connues, les seuils de risque sont explicites et les équipes savent quel parcours suivre.
Cette capacité de réponse rapide est le vrai test: elle prouve que la gouvernance existe dans les pratiques, pas seulement dans les documents.
Elle réduit aussi la dépendance aux individus clés, car les décisions, preuves et responsabilités restent visibles même quand les équipes changent.
Pour les agents qui agissent dans vos systèmes, ces piliers se déclinent en règles spécifiques : voir la gouvernance des agents IA.
Questions fréquentes
Par quel pilier commencer quand rien n'existe ?
Par l'inventaire, toujours. Tous les autres piliers présupposent de savoir ce qui est utilisé, et cette connaissance manque dans la plupart des organisations. Un premier recensement doit inclure les outils adoptés par les équipes sans passer par la DSI. Sa durée dépend de la taille de l’organisation et des moyens disponibles ; il permet de réviser les priorités à partir des usages effectivement identifiés.
Une gouvernance IA doit-elle être séparée de la gouvernance des données ?
Non, et les séparer produit deux comités qui se renvoient les sujets. Les questions sont largement communes : quelles données, pour quelle finalité, avec quelle base légale, quelle durée de conservation, quel responsable. Ajouter à l'instance existante les questions propres à l'IA — classification du risque, supervision humaine, évaluation continue — fonctionne mieux que créer une structure parallèle.
Comment éviter que la gouvernance ralentisse les projets ?
En calibrant l'effort sur le risque, pas sur la technologie. Prévoyez un circuit court pour les usages dont les données, les permissions et les effets possibles sont maîtrisés. Aucun délai universel ne remplace l’analyse du contexte : un usage sans décision individuelle peut encore présenter un risque financier, de sécurité ou de confidentialité. Renforcez les contrôles lorsque l’emploi, le crédit, la santé ou l’accès à un droit sont concernés. Si tout passe par le même circuit, les équipes le contournent — et la gouvernance produit l'inverse de son objectif.
Qui doit porter la gouvernance IA ?
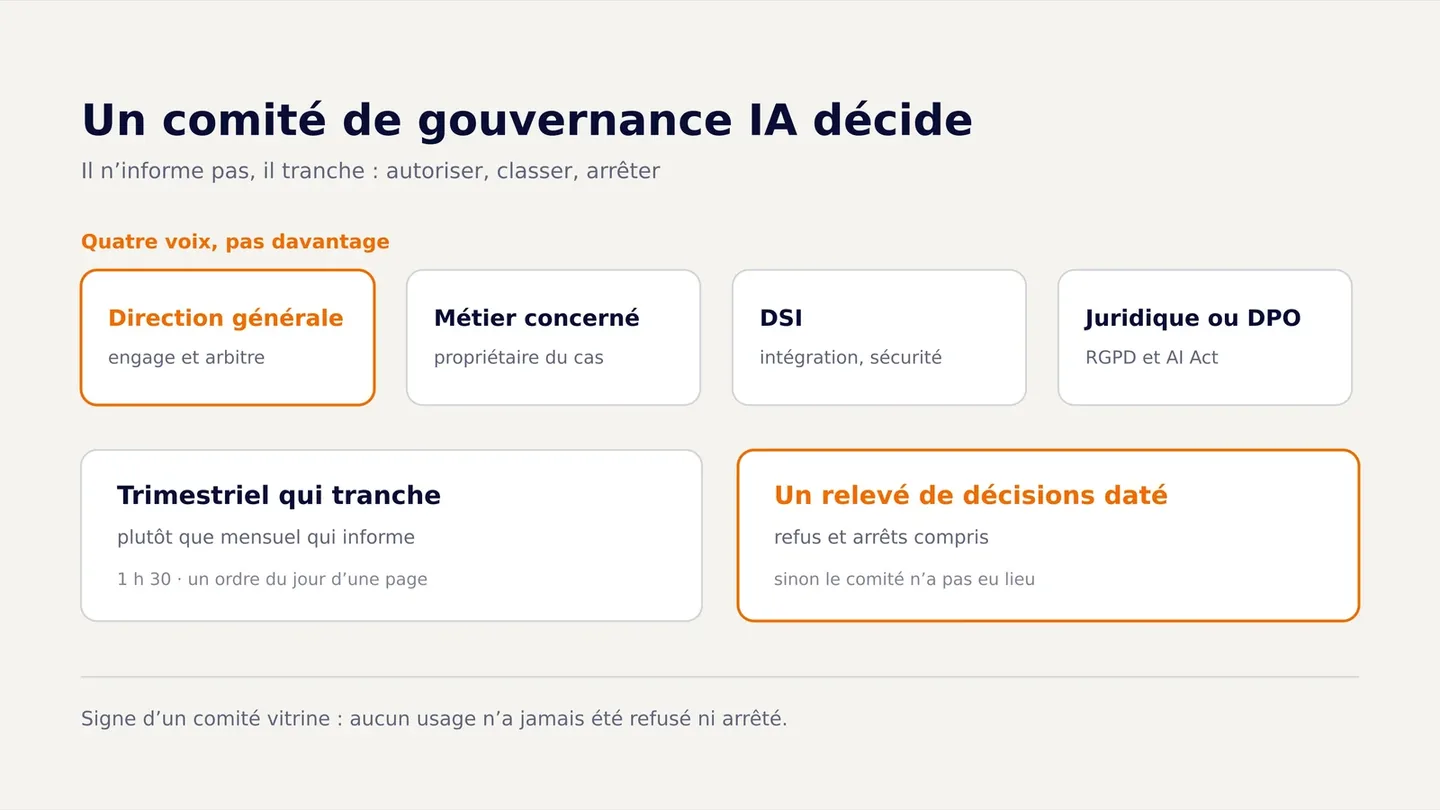
Aucune fonction seule n'y parvient. Le juridique connaît le texte mais pas les systèmes, la DSI l'inverse, et les métiers connaissent les usages réels qu'ignorent les deux autres. Le dispositif efficace réunit ces trois angles autour d'un registre unique, avec un arbitre désigné qui tranche quand ils divergent.
Quelle preuve permet de décider qu’un usage peut être déployé ?
Une fiche de décision relie les risques constatés à une autorisation limitée. Elle ne remplace ni un dossier réglementaire requis ni les contrôles techniques. Elle évite toutefois qu’une approbation en réunion soit détachée de la version réellement mise en service.
Pour un assistant documentaire interne fictif, une fiche courte peut comporter les éléments suivants :
- Finalité et frontière : retrouver des procédures internes ; aucune écriture dans un outil métier et aucune réponse fondée sur un document inaccessible au lecteur.
- Responsables : propriétaire métier nommé, responsable technique et personne habilitée à suspendre l’usage. Une fonction générique sans titulaire ne suffit pas pour traiter un incident.
- Version examinée : modèle, connecteurs, règles de recherche, corpus et configuration de permissions. Un lien vers une version immuable est préférable à un dossier constamment remplacé.
- Preuves : résultats du jeu de tests, contrôles d’accès, cas sans réponse et limites connues. Les critères de passage sont décidés avant de regarder les résultats.
- Décision : périmètre autorisé, restrictions, mesures restant à réaliser et justification des risques acceptés. Une réserve doit avoir un responsable et une échéance.
- Réexamen : événement déclencheur, prochaine revue et conditions de suspension. Un nouvel outil d’écriture, une source sensible ou une modification de permissions déclenche une nouvelle analyse.
Cet exemple est une proposition de fonctionnement, pas un modèle de conformité universel. Adaptez les preuves à l’usage et faites qualifier les obligations applicables. La checklist d’auditabilité aide à vérifier les pièces disponibles ; le guide pour sécuriser les agents IA précise les contrôles sur les outils et les données.
Comment mesurer si la gouvernance fonctionne réellement ?
Suivez les systèmes sans propriétaire, les validations arrivées à échéance, les changements non revus et le délai nécessaire pour retrouver la preuve d’une décision. Indiquez les effectifs et la population concernée : un registre complet sur dix systèmes recensés ne démontre pas que tous les usages de l’organisation ont été découverts.
La vitesse de validation est utile, mais ne doit pas devenir le seul objectif. Un circuit rapide qui oublie une permission sensible déplace le coût vers l’incident. Comparez aussi les décisions réouvertes après découverte d’un risque et la capacité des équipes à suspendre ou corriger un système. Le parcours gouvernance IA situe ces contrôles dans une démarche complète.
Conclusion
Une gouvernance IA prête à l'échelle n'empêche pas l'innovation. Elle évite que l'innovation devienne incontrôlable. Les sept piliers donnent un langage commun aux métiers, à la data, à la sécurité, au juridique et à la direction.
Sources principales
- NIST AI Risk Management Framework
- ISO/IEC 42001 AI management system
- Commission européenne: AI Act regulatory framework
- OECD AI Principles
Pour situer ce sujet dans une démarche complète, Noolya détaille l'audit de conformité IA et l'AI Act.