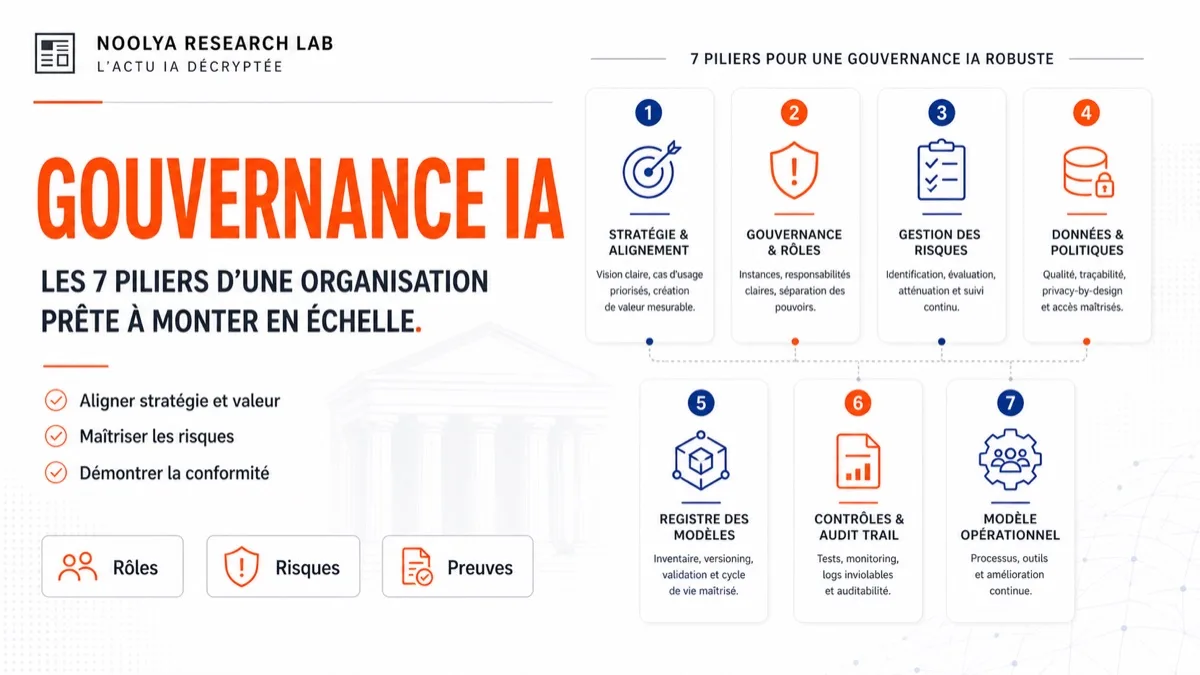
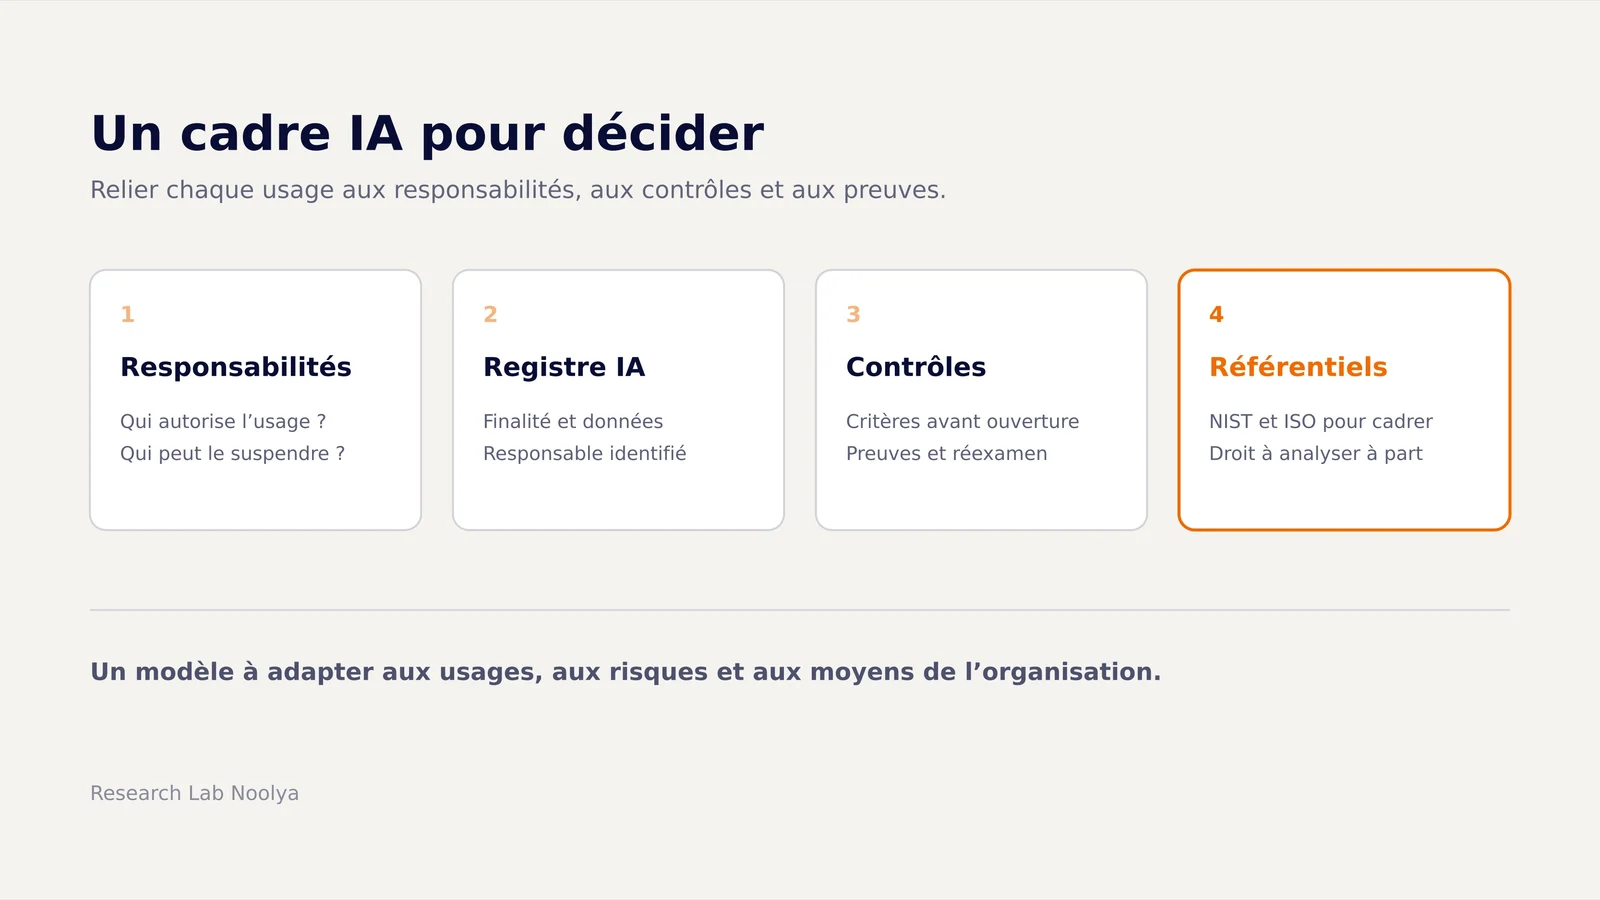
Un cadre de gouvernance IA organise les responsabilités, les usages autorisés, les contrôles et les preuves nécessaires pour décider comment employer l’intelligence artificielle. Un modèle utile relie chaque usage à un responsable, à des conditions d’autorisation et à une procédure de réexamen. Il permet de répondre à une question concrète : sur quels éléments accepter, limiter ou suspendre un système ?
Le modèle proposé ici constitue une méthode de travail à adapter. Ses documents et ses étapes ne sont ni un formulaire réglementaire universel ni une attestation de conformité. L’objectif est de rendre les décisions compréhensibles pour la direction, les équipes et les personnes chargées du contrôle.
Que doit contenir un cadre de gouvernance IA ?
Un cadre exploitable réunit une politique d’usage, une répartition des responsabilités, un registre des systèmes et un dispositif de contrôle. Chaque document doit permettre une action : autoriser une expérimentation, demander une vérification ou arrêter un usage dont les conditions ont changé.
Commencez par définir le périmètre. Incluez les outils acquis par l’organisation, les fonctionnalités d’IA intégrées aux logiciels et les usages développés en interne. Pour chaque périmètre, précisez les équipes concernées, les données accessibles et les décisions susceptibles d’être influencées. Un assistant de rédaction et un système intervenant dans une décision individuelle appellent des analyses différentes.
La page de référence sur la gouvernance IA présente les enjeux d’organisation. Ce modèle se concentre sur leur traduction documentaire : qui décide, avec quelles informations et selon quelles conditions de révision ? Cette distinction évite de produire une charte générale sans mécanisme d’application.
Comment utiliser NIST AI RMF et ISO/IEC 42001 ?
Le NIST AI RMF fournit une structure de gestion des risques ; ISO/IEC 42001 décrit un système de management de l’IA. Le NIST présente son cadre comme volontaire. Ces références peuvent guider l’organisation du travail, en conservant une analyse séparée des obligations juridiques applicables.
Le cœur du NIST AI RMF distingue les fonctions Govern, Map, Measure et Manage. La gouvernance traverse les autres fonctions : elles ne constituent pas une succession obligatoire à cocher. Pour ce modèle, on peut les traduire en décisions, description du contexte, évaluations et traitement des risques.
La présentation officielle d’ISO/IEC 42001 explique que la norme porte sur l’établissement, la mise en œuvre, le maintien et l’amélioration continue d’un système de management de l’IA. Elle aide à penser la cohérence des politiques et des processus. Le tableau suivant est une proposition opérationnelle, pas une reproduction des exigences de la norme.
| Élément du modèle | Question à résoudre | Document de travail proposé | Utilité pour la décision |
|---|---|---|---|
| Responsabilités | Qui autorise et qui peut suspendre ? | Mandats et délégations | Identifier l’autorité compétente |
| Registre | Quel usage, quelles données, quel responsable ? | Fiche par système et usage | Définir le périmètre évalué |
| Politique | Quelles actions sont admises ou exclues ? | Règles compréhensibles par les équipes | Encadrer l’utilisation quotidienne |
| Contrôles | Quelles conditions vérifier avant ouverture ? | Plan de tests et critères d’acceptation | Accepter, restreindre ou refuser |
| Surveillance | Quand faut-il réexaminer l’autorisation ? | Suivi des incidents et changements | Corriger ou suspendre l’usage |
Qui doit être responsable de chaque décision ?
La répartition proposée distingue le responsable métier, les équipes techniques et les fonctions de contrôle. Le responsable métier décrit le besoin et les conséquences d’une erreur. Les équipes techniques expliquent les accès, les dépendances et les possibilités d’intervention. La direction attribue l’autorité de décision et les moyens correspondants.
Associez les personnes compétentes selon le contexte : sécurité, protection des données, juridique, achats ou ressources humaines. La CNIL rappelle le rôle du DPO pour les questions de données personnelles, tout en précisant qu’il n’est pas nécessairement le chef de file de la conformité au règlement IA. Évitez donc de lui transférer indistinctement toutes les décisions.
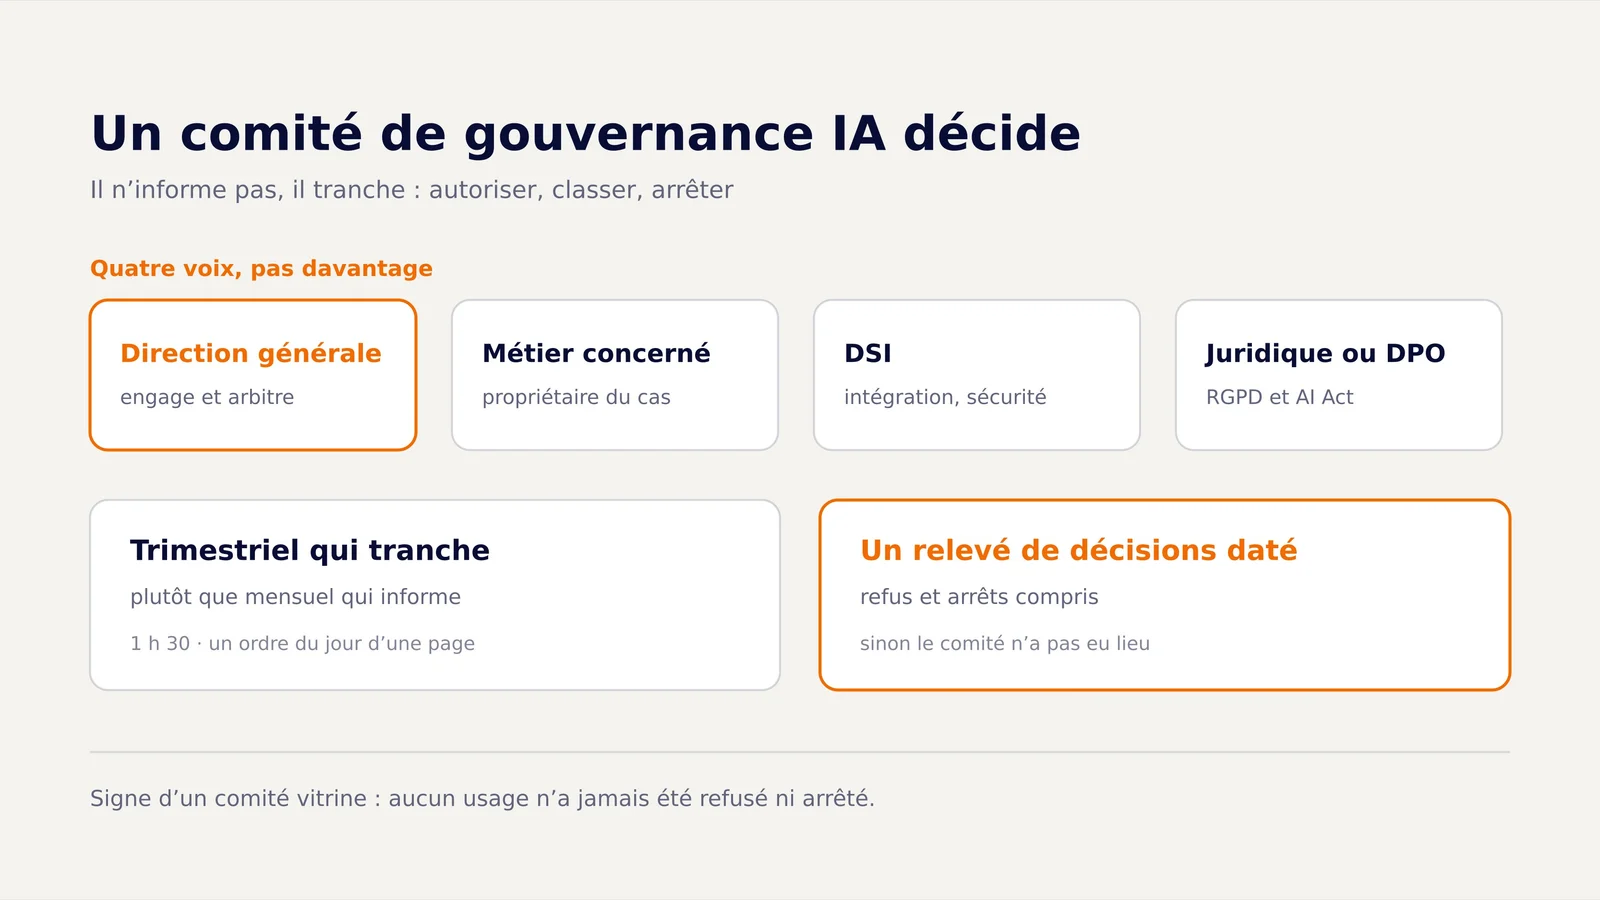
Écrivez les délégations en termes d’actions. Qui accepte un risque résiduel ? Qui peut modifier les accès ? Qui dispose du pouvoir de suspension ? La composition et le mandat d’un comité de gouvernance IA permettent de préciser le rôle de l’instance collective. Le comité doit disposer d’informations suffisantes pour arbitrer les cas qui dépassent les délégations courantes.
Comment construire un registre réellement utilisable ?
Le registre IA proposé est un inventaire interne destiné à relier un usage à ses risques, à ses contrôles et à son autorisation. Sa valeur dépend de sa précision et de sa mise à jour. Une fiche par logiciel peut être insuffisante lorsque plusieurs équipes utilisent le même outil pour des finalités différentes.
Préparez une fiche comprenant :
- la finalité, le service concerné et le responsable métier ;
- le fournisseur, le système utilisé et la configuration connue ;
- les données entrantes, leurs sources et les accès nécessaires ;
- les destinataires des résultats et les conséquences possibles d’une erreur ;
- le contrôle humain, les tests réalisés et les limites constatées ;
- la décision d’autorisation, les restrictions et les événements déclenchant une révision.
Reliez les justificatifs à cette fiche, avec un emplacement et un responsable. La checklist d’auditabilité d’un système d’IA aide à interroger les preuves disponibles. Dans ce modèle, conserver une décision doit permettre de retrouver le contexte évalué ; cela ne signifie pas enregistrer indistinctement toutes les conversations ou toutes les données.
Quelles politiques et quels contrôles prévoir ?
Une politique d’usage doit expliquer les actions autorisées, les informations utilisables et les situations nécessitant une validation. Rédigez des règles observables : vérifier les références avant diffusion, utiliser un espace approuvé, demander un avis avant un nouvel accès à des données. Chaque règle doit indiquer le point de contact en cas de doute.
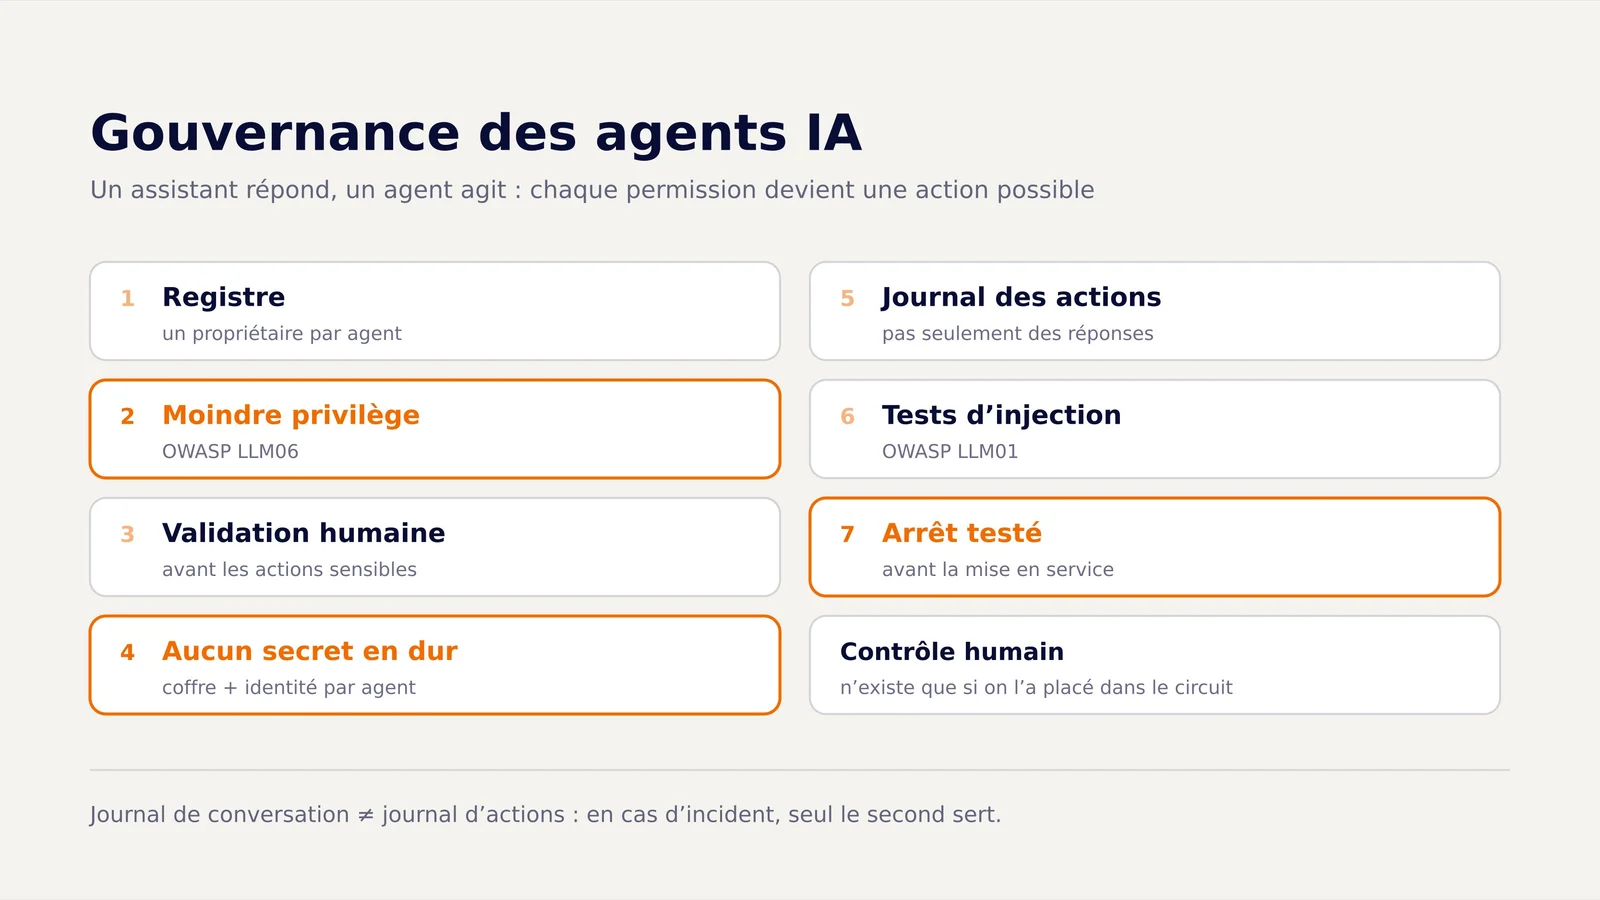
Définissez ensuite un contrôle adapté à la conséquence d’une erreur. Pour une synthèse interne, l’évaluateur peut comparer le résultat aux documents d’origine. Pour un système capable d’agir, le test doit aussi porter sur les permissions, les actions possibles et le mécanisme d’arrêt. Les critères d’acceptation sont à fixer avant l’évaluation, afin d’éviter de les adapter au résultat obtenu.
Scénario illustratif : une équipe veut résumer des dossiers. Le registre précise les données accessibles et les destinataires. Un évaluateur compare des résumés aux pièces originales, relève les omissions et teste le traitement des informations absentes. L’autorisation peut limiter l’usage à une préparation de lecture, avec validation avant diffusion. Ce scénario décrit une méthode proposée, sans résultat de performance annoncé.
Comment articuler ce cadre avec l’AI Act ?
L’analyse juridique doit partir du rôle de l’organisation et de l’usage du système. Le cadrage du périmètre d’un audit de conformité IA aide à organiser cette investigation. Le registre doit conserver les hypothèses de qualification et orienter les vérifications complémentaires, plutôt que remplacer leur examen.
L’article 4 présenté dans sa rédaction modifiée par le Service Desk de la Commission maintient, pour les fournisseurs et déployeurs, des mesures soutenant le développement de la maîtrise de l’IA. Il précise que cette obligation n’impose pas de garantir un niveau individuel spécifique. Inscrivez donc les actions d’accompagnement dans le cadre, en les adaptant aux personnes et aux usages.
Cette présentation ne constitue pas un conseil juridique. La conformité d’un système demande une analyse de son contexte et des textes applicables ; l’utilisation du présent modèle ne la démontre pas à elle seule.
Comment faire vivre le cadre après son adoption ?
Le cadre doit prévoir des événements de réexamen : changement de finalité, nouvel accès à des données, évolution du système ou incident. À chaque événement, le responsable désigné vérifie si les conditions d’autorisation restent valables. Une exception doit avoir un motif, un périmètre et une condition de clôture.
Pour commencer, choisissez un usage identifié et documentez son parcours complet. Vérifiez que l’équipe sait retrouver l’autorisation, signaler une anomalie et obtenir un arbitrage. Corrigez les informations manquantes avant d’étendre le modèle à d’autres usages. Une procédure praticable se reconnaît à la possibilité de prendre une décision et d’en retrouver les raisons.
Questions fréquentes
Une petite organisation a-t-elle besoin d’un comité IA dédié ? La Commission précise qu’aucune structure de gouvernance particulière n’est imposée pour satisfaire l’article 4. Une organisation peut répartir les décisions dans ses instances existantes, en désignant clairement les responsables. Un comité dédié est un choix d’organisation à apprécier selon les usages et les arbitrages nécessaires.
Le registre IA peut-il être un simple tableau ? Un tableau peut servir de point de départ pour le registre interne proposé. Il doit permettre d’identifier les usages, les responsables, les conditions d’autorisation et les justificatifs associés. Lorsque les usages deviennent plus complexes, des fiches détaillées et des liens vers les preuves facilitent leur suivi.
Faut-il choisir entre NIST AI RMF et ISO/IEC 42001 ? Ces références peuvent remplir des fonctions complémentaires. Le NIST AI RMF structure la gestion des risques, tandis qu’ISO/IEC 42001 porte sur le système de management de l’IA. L’organisation peut s’en inspirer pour concevoir son cadre, en distinguant cette démarche d’une évaluation de conformité ou de certification.
Un cadre adopté doit-il être réexaminé après chaque changement ? Le modèle proposé prévoit une révision lorsque les conditions de l’usage évoluent. Un changement de finalité, de données accessibles ou de capacité d’action peut modifier l’analyse. Le responsable désigné doit alors vérifier les conséquences sur l’autorisation et sur les contrôles attendus.
Sources
- AI Risk Management Framework — NIST, caractère volontaire du cadre.
- 5 AI RMF Core — NIST, fonctions et gouvernance transversale.
- ISO/IEC 42001:2023 - AI management systems — ISO, présentation publique du système de management.
- Article 4: AI literacy — Commission européenne, rédaction modifiée de l’article.
- AI Literacy - Questions & Answers — Commission européenne, absence de structure de gouvernance imposée par l’article 4.
- Le métier de DPO à l’heure de l’intelligence artificielle : lancement de l’enquête 2025 et premières réflexions — CNIL, place du DPO dans la gouvernance.