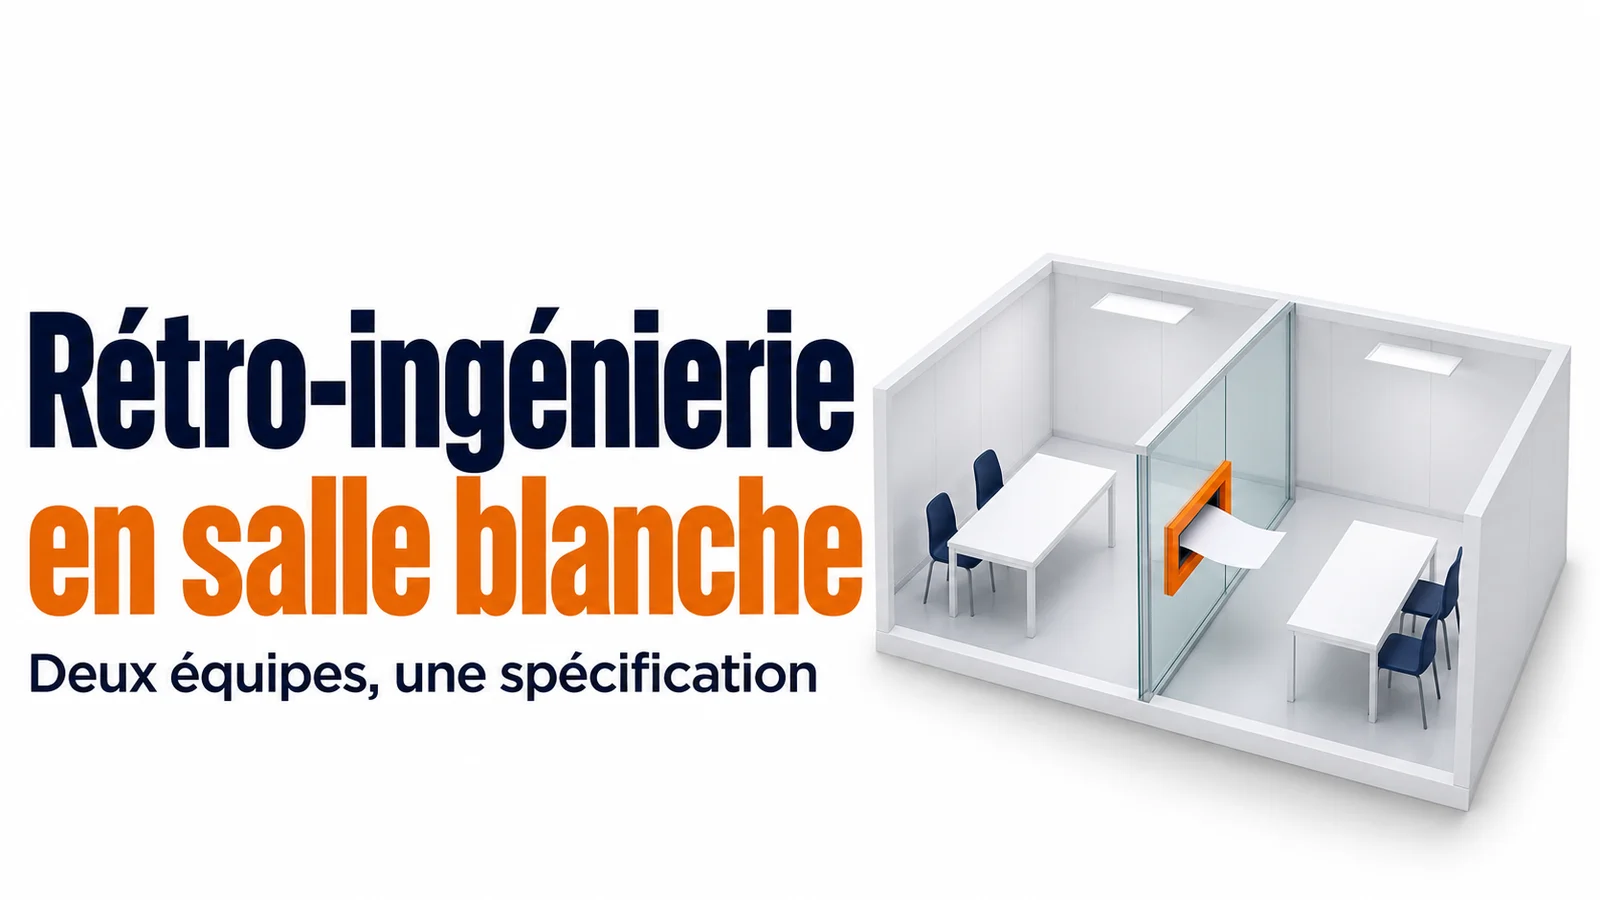
La rétro-ingénierie en salle blanche sépare l’étude d’un logiciel de sa réimplémentation : une équipe décrit son comportement, une autre développe sans accéder à l’original.
Le terme anglais clean room design désigne ici une organisation du travail, pas une garantie de conformité. Son intérêt : rendre explicable l’origine des exigences et du code produit. Avec des agents IA, cette séparation doit aussi couvrir les conversations, fichiers, outils et mémoires.
La méthode proposée ci-dessous privilégie des décisions vérifiables. Elle complète notre analyse du droit applicable à la rétro-ingénierie avec l’IA, sans reprendre son panorama juridique.
Comment fonctionne la rétro-ingénierie en salle blanche ?
La méthode repose sur deux équipes distinctes et un intermédiaire qui filtre les spécifications, contrôle les échanges et documente les informations effectivement transmises.
L’équipe d’analyse observe l’original dans le périmètre préalablement autorisé. Elle décrit des entrées, des sorties, des contraintes et des cas limites. L’équipe de réalisation, composée de personnes qui n’ont pas vu l’original, reçoit seulement la spécification validée. Elle choisit elle-même son architecture et écrit une nouvelle implémentation.
L’intermédiaire examine chaque transmission. Sa mission consiste à retirer le code, les commentaires et les détails d’implémentation inutiles au besoin fonctionnel. Une question du développeur revient par ce même canal, jamais par une discussion informelle avec l’analyste.
Cette organisation cherche à étayer l’absence de copie de l’expression du programme. Les traces constituent des éléments de preuve du processus, dont la portée dépendra du dossier. Elles ne valent ni certificat d’indépendance absolue ni décision juridique.
Que faut-il vérifier avant de lancer une méthode clean room logiciel ?
Avant toute observation, il faut définir le besoin, identifier les droits d’accès à l’original et faire examiner les actes envisagés et leurs limites.
La directive 2009/24/CE distingue l’observation, l’étude et le test lors d’opérations autorisées, à l’article 5, paragraphe 3, de la décompilation pour l’interopérabilité, à l’article 6. Celle-ci exige notamment un utilisateur habilité, des informations non facilement accessibles et une limitation aux parties nécessaires. Les informations obtenues restent soumises à des restrictions d’usage et de communication. Directive 2009/24/CE, articles 5 et 6.
En France, l’article L.122-6-1 du CPI reprend cette distinction aux III et IV. Il précise aussi la nullité des stipulations contraires aux II, III et IV. Une clause restrictive ne doit donc être ni ignorée ni tenue automatiquement pour valable. Légifrance, article L.122-6-1.
Pour le secret des affaires, l’article 3 de la directive (UE) 2016/943 prévoit notamment l’observation, l’étude, le démontage ou le test d’un produit public ou licitement détenu, sans obligation juridiquement valide limitant cette obtention. Cela ne dispense pas d’examiner les autres règles applicables. Directive (UE) 2016/943, article 3.
Faites valider le périmètre par un juriste avant de commencer : cette méthode opérationnelle ne constitue pas un conseil juridique.
Comment organiser les équipes et leurs accès ?
La séparation doit se traduire par des droits techniques explicites, des espaces distincts et un circuit unique de transmission, contrôlé avant chaque passage.
Nous proposons la répartition suivante comme point de départ, à adapter au dossier.
| Rôle | Accès prévu | Livrable transmis | Contrôle à conserver |
|---|---|---|---|
| Analyse | Original et environnement autorisé | Proposition de spécification | Origine des observations |
| Intermédiaire | Dossier d’analyse et documents à filtrer | Spécification approuvée | Motif de chaque décision |
| Réalisation | Spécification approuvée et ressources autorisées | Nouveau code et tests | Historique des choix |
| Vérification | Cas approuvés et résultats comparables | Rapport des écarts | Versions effectivement testées |
Séparez les dépôts, répertoires partagés et habilitations. L’équipe de réalisation ne doit pas retrouver l’original dans une pièce jointe, un ticket ou un historique commun. Recensez aussi les expositions antérieures des participants ; une déclaration ne remplace pas l’examen de leur rôle.
Un responsable technique ayant accès aux deux côtés ne devrait pas résoudre une difficulté en dictant l’algorithme observé. Il peut faire reformuler une exigence par le canal contrôlé. Cette discipline doit rester applicable lorsque le calendrier se tend.
Que doit contenir une spécification fonctionnelle expurgée ?
La spécification décrit ce que le nouveau logiciel doit accomplir à partir d’observations autorisées, sans transporter le code ou les choix internes de l’original.
Pour chaque exigence, consignez son identifiant, la condition d’entrée, le résultat attendu, la provenance de l’observation et ses limites. Distinguez ce qui a été mesuré, ce qui figure dans une documentation accessible et ce qui reste une hypothèse. Une hypothèse ne devient pas une obligation parce qu’un agent l’a formulée avec assurance.
Prenons un exemple fictif : un outil doit lire un format de fichier. La spécification peut décrire les champs nécessaires, leur ordre et la réponse attendue pour une entrée invalide, dans le périmètre validé. Elle ne doit pas transférer une fonction décompilée dont les variables auraient simplement été renommées.
L’intermédiaire doit aussi examiner les captures, données de test et messages d’erreur. Un document sans code peut encore transporter une expression ou des informations dont la transmission mérite examen. Préférez, lorsque possible, des exemples synthétiques et une rédaction propre.
Une exigence insuffisamment documentée retourne à l’analyse. Le développeur ne complète pas le dossier en consultant lui-même l’original.
Quelles étapes suivre pour rendre le travail traçable ?
Un protocole utile associe à chaque étape un responsable, un livrable versionné et une condition de passage, afin de pouvoir reconstituer les décisions.
- Cadrer le besoin. Décrivez la fonction recherchée, l’objectif d’interopérabilité s’il existe, les composants concernés et les exclusions. Archivez la décision qui autorise le démarrage.
- Inventorier les matériaux. Recensez logiciels, documentation, licences, données et moyens d’accès. Attribuez à chaque élément une provenance et une catégorie de diffusion.
- Préparer les espaces. Vérifiez les permissions effectives des équipes et des agents. Testez qu’un compte de réalisation ne peut pas ouvrir les ressources d’analyse.
- Observer et spécifier. Produisez des observations reproductibles, puis une description fonctionnelle. Conservez les matériaux bruts uniquement dans l’espace prévu.
- Filtrer les transmissions. Faites approuver chaque version par l’intermédiaire. Enregistrez les éléments retirés, le motif du retrait et le document finalement reçu.
- Implémenter et vérifier. Reliez les changements de code aux exigences approuvées. Comparez les comportements dans un environnement autorisé, puis consignez les écarts sans envoyer les matériaux bruts au développeur.
- Clore le dossier. Contrôlez les accès, les incidents, les dépendances et les réserves. Faites examiner séparément les questions techniques et juridiques avant toute décision de diffusion.
Un dossier de clôture doit permettre de retrouver la version de spécification utilisée pour un changement précis. S’il ne le permet pas, la traçabilité reste incomplète.
Pour structurer ces pièces, notre article sur le registre de preuves des agents IA fournit un prolongement utile.
Comment séparer deux agents IA dans une salle blanche ?
Deux agents ne sont séparés utilement que si leurs contextes, leurs fichiers accessibles et leurs canaux de transmission suivent effectivement le protocole approuvé.
Nommer un agent « analyste » et un autre « développeur » ne suffit pas. Proposez deux environnements distincts, puis vérifiez leurs permissions : système de fichiers, outils de recherche, dépôts, index documentaires et services externes. Le développeur reçoit un paquet documentaire approuvé, identifié par sa version.
Interdisez les conversations communes contenant les matériaux d’analyse. Examinez les résumés automatiques, les mémoires persistantes, les fichiers temporaires et les journaux accessibles : chacun peut devenir un passage non prévu. Un simple changement de conversation ne démontre pas l’absence de tels passages.
Le modèle lui-même soulève une autre question. Le protocole ne permet pas d’établir ce qu’il a pu rencontrer pendant son entraînement. Ne présentez donc pas l’agent de réalisation comme n’ayant jamais été exposé à l’original au sens absolu. Documentez plutôt les matériaux introduits pendant la mission et les limites de cette démonstration.
Employer deux modèles différents ne prouve pas davantage leur indépendance. Avant de transmettre des informations à un service, examinez ses conditions de conservation, de réutilisation et ses contrôles disponibles. Si ces conditions restent inconnues, bloquez la transmission concernée.
L’article sur les agents de code et la rétro-ingénierie complète ce sujet ; celui consacré aux fuites de données des agents IA aide à cadrer les accès.
Que faire si une information interdite traverse la séparation ?
Lorsqu’un contenu non approuvé atteint la réalisation, il faut suspendre le travail concerné, préserver les traces et examiner précisément les éléments potentiellement influencés.
Prévoyez cette procédure avant le premier échange. Un extrait original collé dans un ticket ne disparaît pas du dossier parce que le ticket a ensuite été nettoyé. Identifiez qui l’a reçu, quels agents l’ont traité et quels changements ont suivi.
Placez les livrables concernés en quarantaine. L’intermédiaire et les responsables compétents décident ensuite d’une reprise : nouvelle spécification, autre intervenant, nouvel environnement ou autre mesure adaptée. Ne promettez pas qu’une remise à zéro efface toute influence.
Les journaux doivent eux aussi rester cloisonnés. Pour documenter un incident, conservez la pièce sensible dans l’espace restreint et fournissez ailleurs une référence contrôlée. La preuve d’un débordement ne doit pas reproduire ce débordement.
Quelles garanties la salle blanche apporte-t-elle réellement ?
La salle blanche aide à documenter une création indépendante, mais elle ne supprime pas les autres droits applicables ni les obligations contractuelles valides.
L’article 8 de la directive 2009/24/CE maintient notamment les règles relatives aux brevets, au secret des affaires et aux contrats, tout en déclarant nulles certaines clauses contraires aux exceptions prévues. La séparation organisationnelle ne neutralise donc pas un brevet ni une restriction contractuelle valable. Directive 2009/24/CE, article 8.
Sur le plan opérationnel, réussir les tests fonctionnels ne suffit pas à démontrer l’origine indépendante du code. Inversement, disposer d’un historique bien tenu ne prouve pas que le nouveau programme fonctionne correctement. Préparez deux examens distincts : provenance des matériaux et conformité aux exigences.
La décision finale doit exposer les réserves restantes, y compris les zones que les traces ne permettent pas de reconstruire. Le premier livrable à demander est donc un protocole vérifiable, avant toute réécriture.
Questions fréquentes
Les réponses suivantes précisent les décisions pratiques à prendre sur les personnes, les agents, les spécifications et les preuves avant de démarrer une réimplémentation.
Une seule personne peut-elle analyser puis réécrire ?
Cela affaiblit la séparation recherchée : la personne conserve sa connaissance de l’original. Pour appliquer le protocole décrit ici, affectez la réalisation à une autre équipe, sans exposition préalable identifiée.
Faut-il utiliser deux fournisseurs d’IA différents ?
Ce choix ne démontre pas à lui seul une séparation. Vérifiez d’abord les permissions, les contextes et les transmissions pendant la mission ; documentez aussi les inconnues concernant les modèles.
Une spécification sans code est-elle toujours acceptable ?
Non. Examinez sa provenance, son contenu et sa diffusion autorisée. Du pseudocode détaillé, des captures ou des messages recopiés peuvent nécessiter un retrait ou une validation spécifique.
Quels documents faut-il conserver ?
Le protocole proposé prévoit l’inventaire initial, les habilitations, les observations, les versions filtrées, les échanges, les changements et les incidents. Fixez les accès et la conservation avec les responsables compétents.
Peut-on garantir une absence de risque juridique ?
Non. La méthode documente un processus et ses limites. Elle ne remplace ni l’examen des actes envisagés, ni celui des droits applicables, ni la validation du dossier par un juriste.