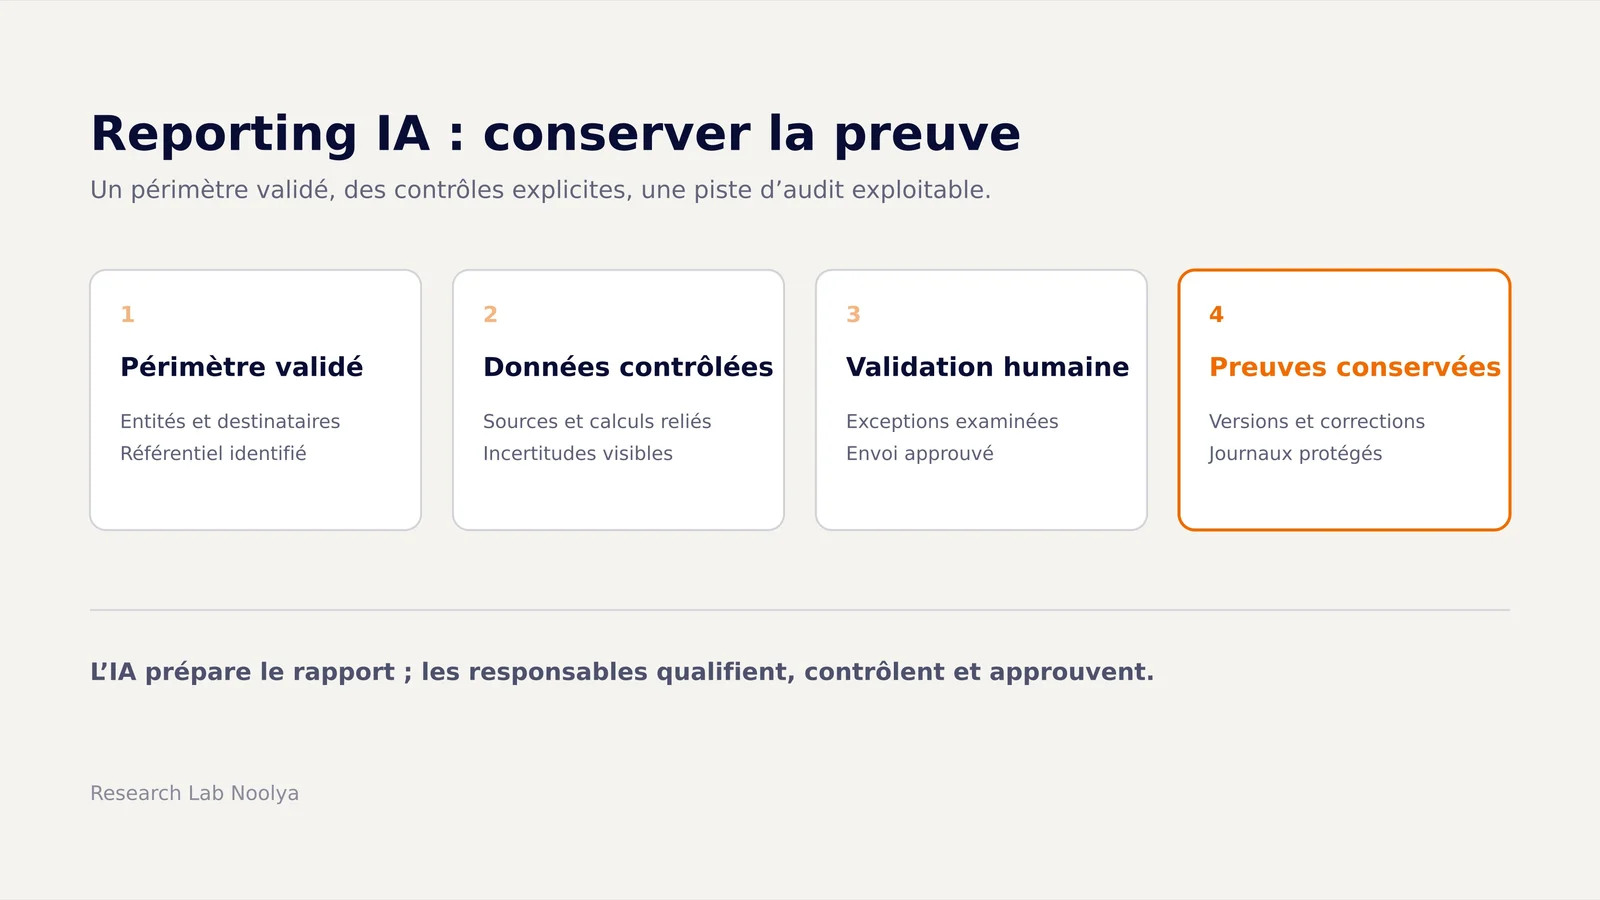
Le reporting réglementaire automatisé avec l'IA consiste à assister la préparation d'un rapport à partir de données identifiées, avec des contrôles et des validations définis. Une chaîne maîtrisée relie les informations publiées à leurs sources, aux transformations et aux personnes qui les ont approuvées. L'IA ne détermine pas à elle seule les obligations applicables et ne garantit pas la conformité du rapport.
La méthode proposée organise un dossier vérifiable, du périmètre à la version transmise. Les règles de dépôt, de signature et de conservation restent à qualifier pour chaque situation. Elle ne constitue pas un conseil juridique.
Quel périmètre qualifier avant d'automatiser le reporting ?
Le périmètre d'un reporting réglementaire doit préciser l'entité concernée, le destinataire, la période, les informations attendues et le référentiel applicable. L'intitulé d'un rapport ou une réponse d'IA ne suffisent pas à établir une obligation.
Préparez une fiche de périmètre indiquant la source officielle consultée, sa version, les critères d'applicabilité examinés et le responsable de leur validation. Distinguez une demande interne de pilotage d'une déclaration destinée à une autorité.
La Commission présente l'AI Act comme un cadre fondé sur les risques et les usages. Le seul terme « reporting » ne permet donc pas de conclure au classement réglementaire de l'outil IA. Examinez séparément les exigences du rapport, l'utilisation de l'IA et les données traitées.
Cette qualification relève des responsables compétents, avec une revue juridique lorsque nécessaire. La gouvernance IA permet d'organiser les décisions et leurs responsables.
Quelles tâches confier à l'IA dans la préparation du rapport ?
L'IA peut être évaluée sur des tâches de préparation délimitées : repérer un passage justificatif, proposer une extraction ou préparer un commentaire fondé sur des données validées. Chaque usage doit disposer d'un résultat attendu et d'une procédure de contrôle.
Pour une extraction, demandez la valeur proposée, l'unité, le document et le passage utilisé. Une donnée absente doit rester absente. Le circuit ne doit pas transformer une estimation, une information contradictoire ou une proposition non vérifiée en valeur approuvée.
Réservez les calculs définis à des traitements dont les règles sont explicites et testables. L'IA peut proposer une formule ; sa validation et son exécution contrôlée sont des opérations distinctes. Une addition exacte ne résout pas une erreur de périmètre.
La CNIL recommande de cadrer les usages et les données avant de déployer une IA générative. Vérifiez notamment les conditions de réutilisation des données par le prestataire. Le dossier sur l'IA dans le reporting financier et ESG traite ce contexte particulier ; la méthode présentée ici porte sur le circuit de contrôle d'un rapport.
Quels contrôles installer avant de générer le reporting ?
Les contrôles d'un reporting assisté par IA doivent préciser ce qu'ils vérifient, comment ils détectent une anomalie et qui la résout. Distinguez un contrôle programmé avec une règle déterminée d'une alerte proposée par un modèle.
Le tableau suivant est une grille de conception à adapter au dossier. Il ne décrit pas un ensemble d'obligations valable pour tous les rapports.
| Contrôle proposé | Vérification | Traitement d'un écart |
|---|---|---|
| Complétude | Champs et pièces attendus disponibles | Demander la pièce ; conserver le manque visible |
| Périmètre | Entités, période et exclusions cohérentes | Faire arbitrer avant agrégation |
| Unités et calculs | Unités, conversions et règles approuvées | Corriger puis recalculer les sorties concernées |
| Justification | Valeur reliée à une source accessible | Bloquer la valeur sans preuve suffisante |
| Cohérence du texte | Commentaire fidèle aux données validées | Retirer ou réviser l'affirmation contestée |
Pour chaque contrôle, conservez sa version, son résultat et la suite donnée à l'anomalie. Un champ marqué « vérifié » doit renvoyer à une vérification identifiable. Si une exception est acceptée, documentez sa justification et l'autorité qui l'a approuvée.
Le NIST décrit le risque de réponses fausses présentées avec assurance dans son profil sur l'IA générative. Il recommande aussi de vérifier les sources et citations produites par ces systèmes. Pour organiser cette revue, le guide sur l'audit d'une réponse générée par IA distingue les questions à examiner au-delà de la qualité rédactionnelle.
Comment construire une piste d'audit exploitable ?
La piste d'audit doit permettre de remonter d'une information du rapport à sa source, à la transformation effectuée, aux contrôles et à l'approbation. Elle doit également montrer quelle version a effectivement été transmise.
Attribuez un identifiant au dossier et reliez les pièces suivantes : fiche de périmètre, version des documents, données extraites, règles de calcul, résultats des contrôles, corrections, approbations et rapport final. Conservez aussi la configuration de l'outil et les consignes utiles.
Séparez les preuves métier des journaux techniques. Les premières expliquent pourquoi une information a été retenue ; les seconds retracent les opérations du système. Le registre de preuves des agents IA approfondit la liaison entre une opération, ses permissions et sa validation lorsque des agents interviennent dans la chaîne.
La CNIL recommande de tracer l'auteur, la date, l'heure et la nature des opérations, en référant aux données concernées pour éviter leur duplication. Elle déconseille une conservation excessive des données personnelles dans les journaux. Définissez donc les éléments nécessaires, leurs droits d'accès et leurs durées de conservation selon le contexte, avec les responsables compétents.
Qui valide les données, le commentaire et la transmission ?
La préparation d'un reporting doit distinguer la validation des informations, la revue du commentaire et l'autorisation de transmission. Ces responsabilités peuvent être réunies dans une petite organisation, mais elles doivent rester identifiables dans le dossier.
Le responsable de la donnée confirme son origine, son périmètre et son statut : mesure, estimation ou donnée encore à vérifier. Le responsable du rapport examine les rapprochements, les exceptions et la fidélité du texte. L'approbateur autorise la version destinée au destinataire défini.
Présentez à l'approbateur les sources utiles, les anomalies ouvertes et les corrections significatives. Une case d'approbation sans accès à ces éléments ne permet pas d'effectuer le contrôle prévu. Si la source manque ou si une exception n'est pas arbitrée, le circuit proposé bloque la transmission et alerte le responsable.
Scénario type : une donnée est corrigée après une première revue. Le système signale les tableaux et commentaires concernés. Les responsables examinent la nouvelle version avant son envoi ; l'ancienne reste identifiable selon les règles de conservation du dossier.
Comment tester la chaîne de reporting sans promettre un résultat ?
Testez la chaîne de reporting sur un dossier dont les pièces et les conclusions attendues peuvent être examinées par les responsables métier. Un essai de rédaction seul ne vérifie ni les calculs, ni les anomalies, ni l'autorisation de transmission.
Préparez des cas de test : document absent, valeur contradictoire, unité différente, donnée corrigée après validation ou consigne cachée dans une pièce demandant de modifier le rapport. Définissez pour chacun l'action attendue : signalement, blocage, reprise ou revue humaine.
Mesurez les erreurs d'extraction, les informations sans justification, les anomalies manquées, les alertes inutiles et le temps consacré aux corrections. Précisez le jeu de dossiers et les conditions d'essai. Les seuils d'acceptation relèvent d'une décision adaptée au risque ; aucun taux de fiabilité n'est présumé.
Testez également la recherche de preuve : un relecteur peut-il retrouver une source, un calcul et une approbation ? Les recommandations de l'ANSSI sur la journalisation abordent la synchronisation des horloges, la supervision de la collecte et les restrictions d'accès. Ce sont des recommandations techniques à adapter, pas une certification du rapport.
Comment gérer un changement de référentiel ou une erreur ?
Un changement de référentiel, de règle de calcul, de source ou d'outil IA doit déclencher une analyse de ses effets sur le reporting. Ne remplacez pas silencieusement la configuration utilisée pour un dossier déjà approuvé.
Identifiez les informations affectées, versionnez la modification et rejouez les contrôles concernés. Si une erreur touche un rapport transmis, les responsables déterminent la procédure de correction selon les règles propres à ce rapport et à son destinataire. L'IA ne choisit pas cette procédure à leur place.
Prévoyez enfin une reprise sans génération automatique : produire les parties vérifiables, rendre les manques explicites et escalader les décisions restantes. La décision de poursuivre l'automatisation s'appuie sur le périmètre validé, la maîtrise des anomalies et la disponibilité des preuves, sans promesse de conformité ou de gain.
Questions fréquentes
L'IA peut-elle déterminer si une organisation doit produire un rapport ? L'IA peut aider à préparer une recherche ou à repérer des passages dans des textes identifiés. L'applicabilité doit être examinée par les responsables compétents à partir des sources officielles et du contexte de l'organisation. Une réponse générée ne suffit pas à établir une obligation.
Faut-il conserver toutes les conversations avec l'IA ? La piste d'audit doit conserver les éléments nécessaires pour comprendre les opérations et les validations. Cela ne suppose pas de copier toutes les conversations ni toutes les données dans les journaux. Les accès et les durées de conservation doivent être définis pour le dossier concerné.
Une bonne qualité d'extraction permet-elle de supprimer la validation ? La qualité d'extraction ne vérifie ni le périmètre réglementaire, ni les règles de calcul, ni le commentaire final. La méthode proposée conserve des validations identifiables et un traitement des exceptions. Un résultat satisfaisant sur un jeu d'essai ne garantit pas tous les dossiers futurs.
Qui décide de corriger un rapport déjà transmis ? Les responsables du rapport examinent l'erreur, ses conséquences et la procédure applicable au destinataire. La piste d'audit permet de retrouver la version envoyée, les sources et les approbations. Le circuit de correction doit conserver une nouvelle validation avant transmission.
Sources
- Comment déployer une IA générative ? La CNIL apporte de premières précisions — usages, limites et conditions de déploiement.
- Sécurité : Tracer les opérations — traces applicatives, protection des journaux et limitation des données conservées.
- Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile — risque de fabrication et vérification des sources produites.
- Recommandations de sécurité pour l'architecture d'un système de journalisation — guide ANSSI sur la collecte, l'horodatage et la protection des traces.
- AI Act — Commission européenne ; approche par les risques et les usages.