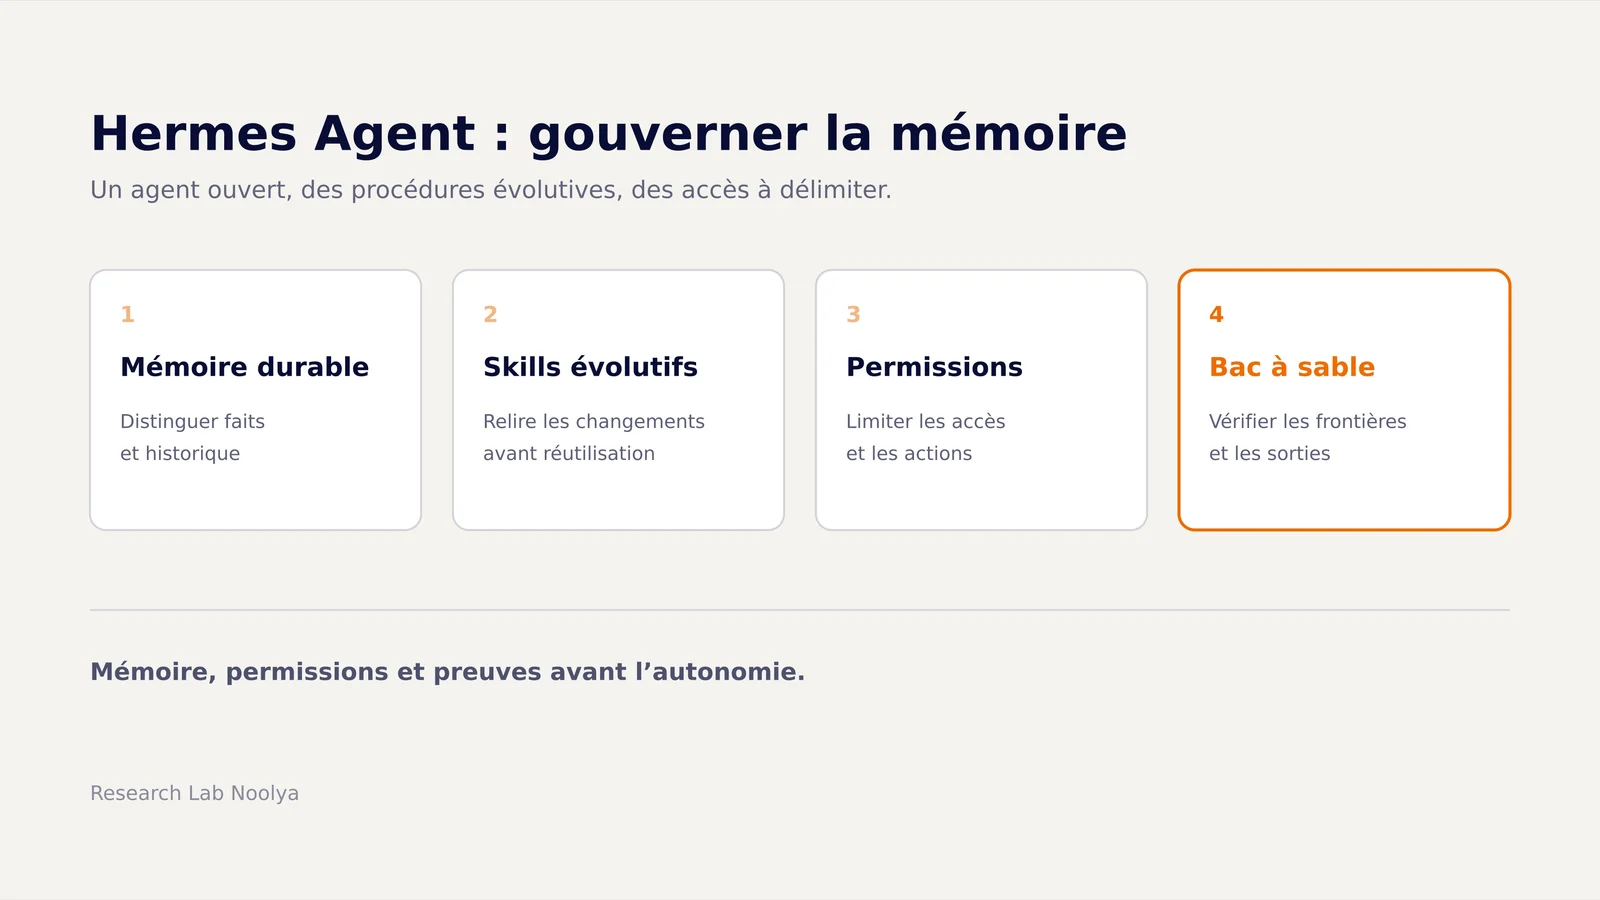
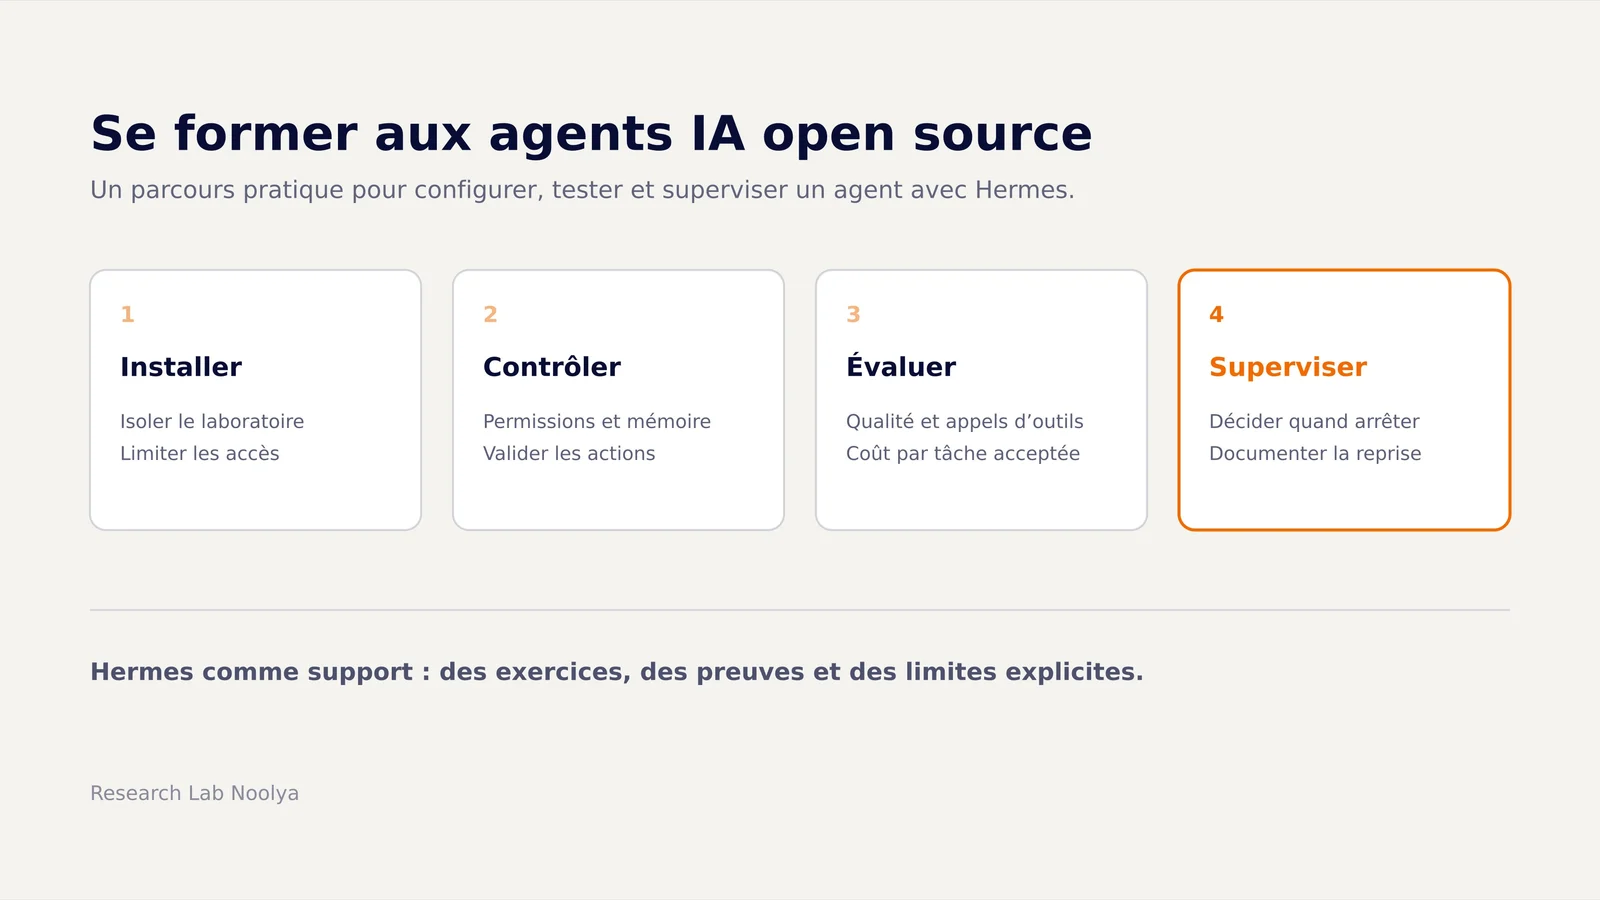
Une formation aux agents IA open source doit apprendre à installer un agent dans un environnement maîtrisé, limiter ses permissions, contrôler sa mémoire et évaluer ses actions. Hermes Agent peut servir de support pratique pour travailler ces compétences, avec une supervision humaine explicite. Le parcours présenté ici est une proposition pédagogique Noolya, à adapter au contexte de l’équipe.
À qui s’adresse une formation aux agents IA open source ?
Une formation aux agents IA open source concerne les équipes qui veulent comprendre et encadrer un logiciel capable d’utiliser des outils pour accomplir une tâche. Le parcours gagne à réunir responsables métier, développeurs, équipes informatiques et référents de gouvernance autour du même exercice.
Le responsable métier définit le résultat acceptable ; le référent technique prépare les accès ; le responsable du processus précise les validations nécessaires. Un participant sans pratique du terminal peut travailler sur le cadrage, l’évaluation et la supervision, en binôme avec un profil technique pour l’installation.
Le dépôt officiel de Hermes Agent indique une licence MIT. L’intérêt pédagogique tient ici à la possibilité d’examiner un agent concret et ses réglages. Le programme reste centré sur des compétences transférables à d’autres agents.
Quels prérequis préparer avant les exercices ?
Les prérequis du parcours sont un cas d’usage limité, un laboratoire séparé des activités courantes et un référent capable de comprendre les commandes exécutées. Le groupe doit disposer de documents fictifs, d’un modèle autorisé par son organisation et d’une enveloppe d’essai définie.
Un bon sujet de départ est la préparation d’une synthèse à partir d’un dossier factice : les entrées, la sortie attendue et les opérations interdites sont faciles à décrire. Les outils de cadrage IA peuvent aider à préparer ce premier périmètre et les questions à instruire pendant l’atelier.
Avant toute manipulation, chaque participant doit savoir où l’agent peut lire, écrire et communiquer. Les comptes personnels, les dossiers partagés de l’entreprise et les données confidentielles restent hors du laboratoire.
Quel programme pratique construire avec Hermes ?
Le programme proposé suit le cycle d’une tâche : préparer l’environnement, autoriser les opérations, observer l’exécution puis décider de la suite. Chaque séquence associe une manipulation à une preuve que le groupe peut examiner.
| Séquence | Exercice proposé | Livrable à examiner |
|---|---|---|
| Installation sécurisée | Préparer un laboratoire isolé et vérifier les accès | Fiche d’installation reproductible |
| Permissions | Autoriser une lecture et bloquer une écriture hors périmètre | Matrice des droits et trace du refus |
| Mémoire | Enregistrer une préférence fictive, la corriger puis la retirer | Règles de conservation et contrôle |
| Évaluation | Rejouer des cas normaux, ambigus et adverses | Grille d’acceptation et résultats observés |
| Coûts | Relever les ressources consommées par le même lot | Feuille de suivi par tâche acceptée |
| Supervision | Simuler une interruption et une reprise humaine | Procédure d’arrêt et de reprise |
L’ordre peut évoluer selon le niveau des participants. Les livrables servent à discuter les choix ; leur production ne vaut pas validation d’un déploiement réel.
Comment installer Hermes dans un environnement maîtrisé ?
L’installation pédagogique de Hermes commence par la vérification de la source du logiciel et du périmètre d’exécution. La documentation officielle d’installation décrit plusieurs méthodes ; le référent choisit celle qui correspond au laboratoire et consigne la version retenue.
L’exercice consiste à examiner les étapes avant leur exécution, identifier les composants ajoutés et utiliser un compte dédié. Le groupe prépare ensuite un espace de travail contenant uniquement les fichiers fictifs nécessaires, avec des accès réseau limités aux besoins de l’exercice.
Le contrôle porte sur l’état observable : répertoires accessibles, outils activés, destinations joignables et possibilité de supprimer l’environnement. Une installation qui démarre constitue un premier constat ; la fiche doit aussi expliquer comment vérifier ses limites et revenir à l’état initial.
Comment apprendre à limiter les permissions ?
Limiter les permissions consiste à attribuer à chaque outil les seules opérations nécessaires au cas d’usage. L’OWASP recommande des droits définis par outil et par ressource, avec une autorisation explicite des opérations sensibles.
Le groupe construit une matrice distinguant lecture, modification et transmission. L’agent prépare une synthèse dans son dossier d’exercice ; toute écriture ailleurs doit être bloquée. Pour une transmission simulée, les participants examinent le destinataire, le contenu et les paramètres avant validation.
La documentation de sécurité de Hermes distingue isolation et approbation : certains modes d’exécution isolés ne déclenchent pas le contrôle des commandes dangereuses. Le conteneur ne doit donc pas être présenté comme une validation de toutes les actions.
L’exercice vérifie les refus effectifs, y compris lorsqu’une même action est tentée par un autre outil disponible. La gouvernance IA aide à attribuer la responsabilité des droits, des exceptions et des contrôles.
Que faut-il contrôler dans la mémoire de l’agent ?
Contrôler la mémoire d’un agent signifie décider quelles informations peuvent persister et comment les corriger. La documentation de mémoire persistante de Hermes décrit des informations conservées entre les sessions et prévoit un contrôle des écritures.
L’exercice commence par une préférence fictive, par exemple un format de synthèse. Les participants observent son enregistrement, ouvrent une nouvelle session, vérifient sa reprise puis testent sa correction et son retrait. Ils distinguent ce contrôle de celui de l’historique et des éventuelles copies conservées ailleurs.
Une consigne trouvée dans un document ne doit pas devenir automatiquement une règle durable. Le groupe définit les informations admissibles, leur responsable et leur durée de conservation. Il vérifie également qu’un changement de contexte ne réutilise pas des éléments réservés à un autre périmètre.
Comment évaluer la qualité et le coût d’une tâche ?
L’évaluation proposée mesure le résultat, les actions effectuées et les ressources consommées sur un lot stable. Les critères sont écrits avant l’essai : informations attendues, sources requises, actions interdites et conditions de recours à un humain.
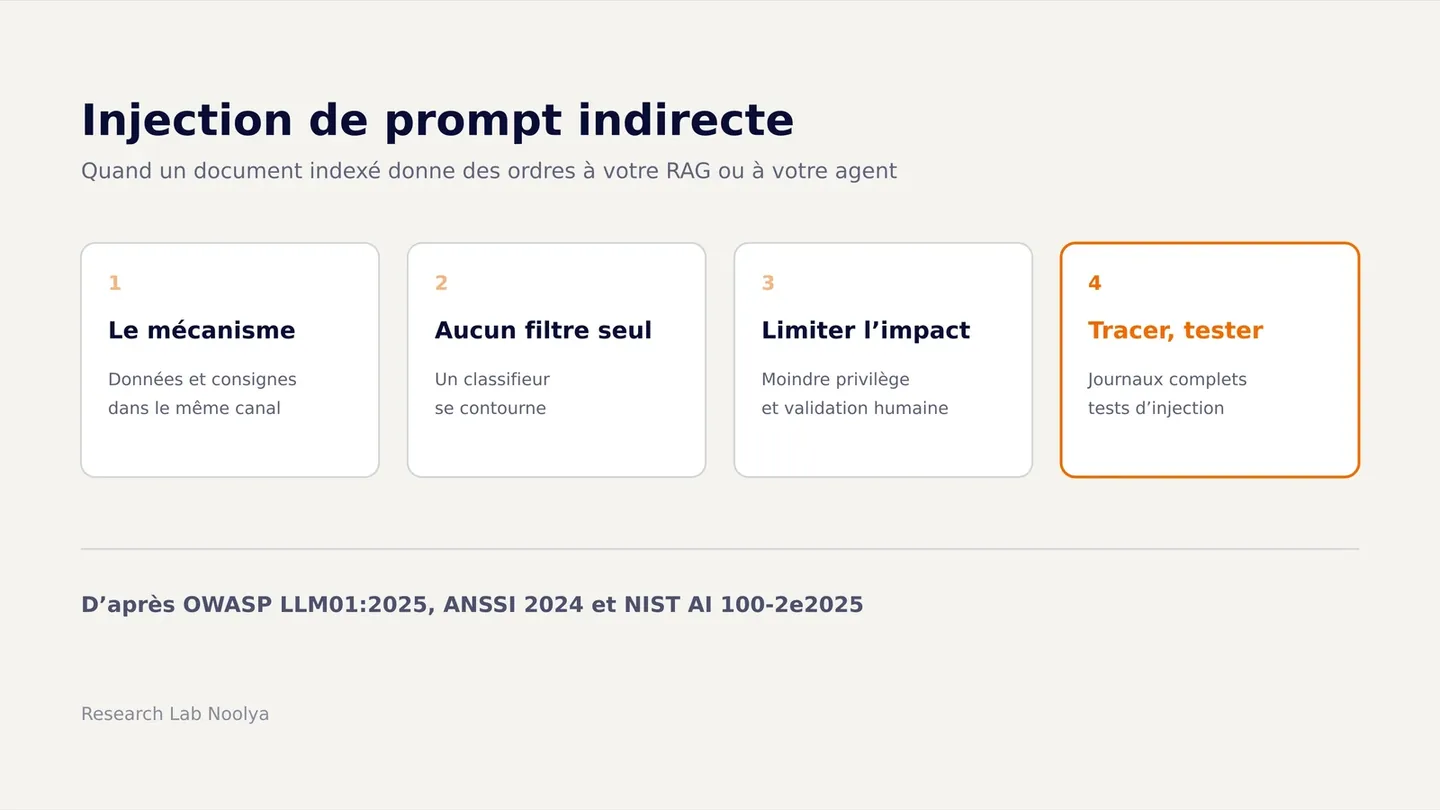
Le lot comprend une demande normale, un dossier incomplet et un document contenant une instruction parasite. Selon l’OWASP, une injection indirecte peut provenir d’un contenu externe. Pour l’exercice, cette instruction est placée dans le document factice ; les observations portent sur les appels d’outils et les modifications réelles, en plus de la réponse finale. Le guide pour sécuriser les agents IA contre les fuites et les prompts adverses approfondit ces contrôles.
La feuille de coûts additionne les dépenses observables du modèle, des outils et du calcul. Le coût par tâche acceptée correspond à la dépense totale du lot divisée par le nombre de tâches satisfaisant la grille ; si aucune tâche n’est acceptée, le ratio n’est pas calculable.
Les participants relèvent aussi les reprises humaines et les boucles inutiles. Ils fixent un plafond d’appels et une condition d’arrêt, puis testent leur déclenchement.
Comment organiser la supervision et la reprise humaine ?
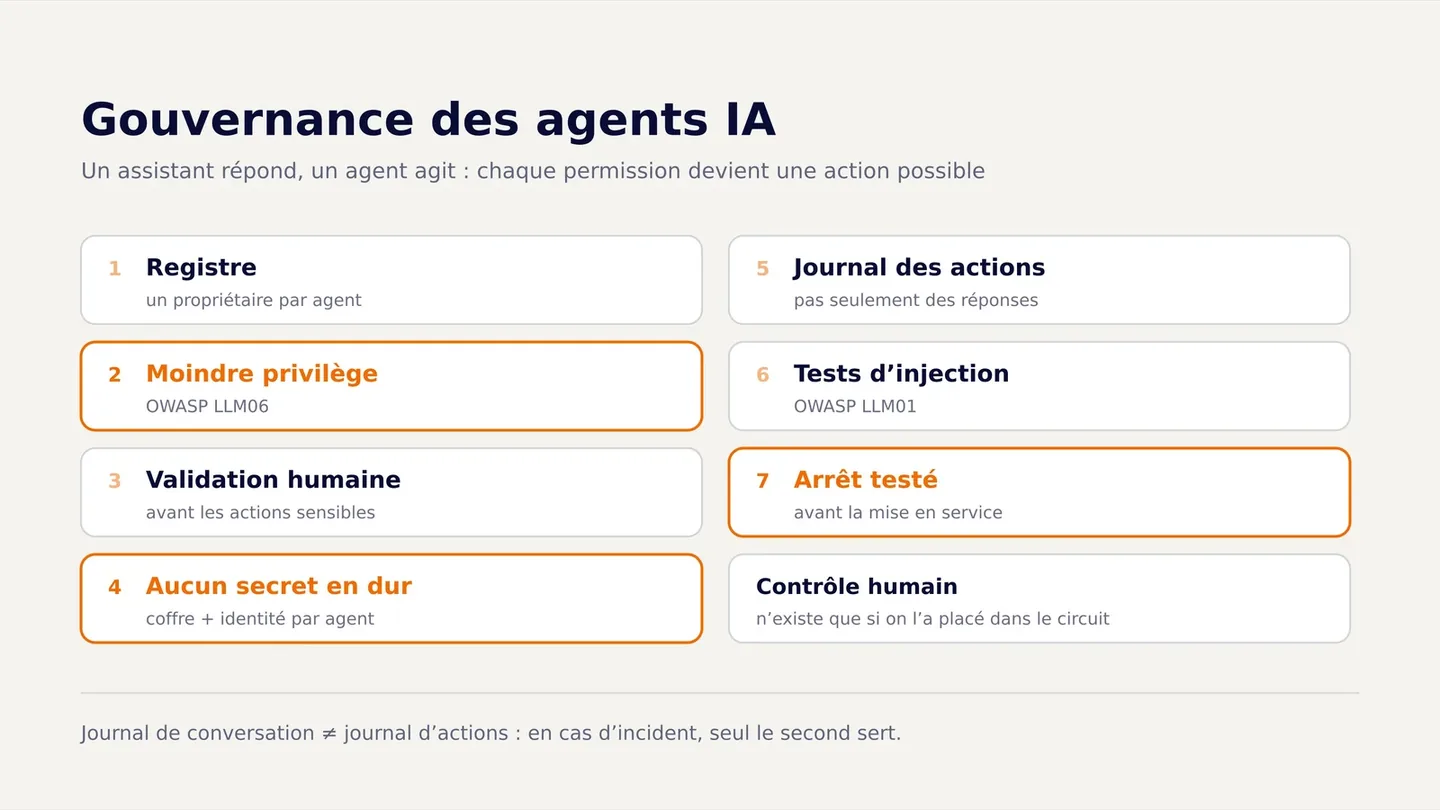
La supervision d’un agent repose sur un responsable identifié, des validations compréhensibles et un moyen d’interrompre l’exécution. Une demande d’accord doit montrer l’opération exacte, sa cible et ses conséquences ; un changement de paramètres appelle un nouveau contrôle.
Le scénario proposé simule une destination de sortie non autorisée. Le groupe bloque l’action, relève ce qui a déjà été exécuté, retire les accès concernés et restaure les fichiers factices si nécessaire. La reprise intervient après examen de l’état obtenu et nouvelle décision humaine.
Le journal utile relie la demande, les outils sollicités, les validations et le résultat, sans recopier systématiquement tout le contenu traité. Les bonnes pratiques de gouvernance des agents IA permettent de prolonger cet exercice vers une organisation des responsabilités.
Quels livrables demander pour préparer la suite ?
Les livrables du parcours doivent permettre à un tiers de comprendre les essais et leurs limites. Le dossier réunit la fiche d’installation, la matrice des permissions, les règles de mémoire, le lot d’évaluation, le relevé de coûts et la procédure de reprise.
La restitution explique les réussites observées, les échecs et les contrôles encore manquants. Le groupe propose ensuite une décision argumentée : poursuivre les essais, réduire le périmètre ou suspendre le projet. Une démonstration réussie sur des données fictives ne suffit pas à autoriser des accès réels.
Pour préparer ce parcours, présenter les besoins de l’équipe pour une formation IA permet de préciser public, prérequis et exercices. Si le besoin comprend aussi un audit, une gouvernance ou une intégration, les offres d’accompagnement Noolya aident à choisir le périmètre de travail adapté.
Questions fréquentes
Faut-il savoir programmer pour participer ? La programmation n’est pas nécessaire pour tous les exercices de cette proposition. Le cadrage et l’évaluation sont accessibles aux profils métier ; l’installation et les permissions demandent un référent technique à l’aise avec le terminal et l’isolation.
Une licence open source rend-elle l’usage gratuit ? La licence du logiciel ne décrit pas à elle seule les ressources consommées par un agent. Le parcours prévoit de relever séparément modèle, outils et calcul ; les questions de licence nécessitent un examen distinct, sans conseil juridique dans cet article.
Peut-on utiliser des documents de l’entreprise pendant les exercices ? Le parcours proposé commence avec des documents fictifs. L’introduction de données réelles demande ensuite un examen du périmètre, des destinations, des accès et de la conservation par les responsables concernés.
Les exercices supposent-ils un agent totalement autonome ? Le parcours conserve des limites d’action et des points de reprise humaine. L’autonomie accordée dépend de la tâche et des contrôles vérifiés ; les résultats du laboratoire documentent une décision, sans garantir le comportement dans un autre contexte.
Sources
- LICENSE — dépôt officiel Nous Research, licence MIT de Hermes Agent.
- Installation — méthodes et prérequis techniques documentés.
- Security — permissions, approbations et limites des modes d’isolation.
- Persistent Memory — persistance et contrôle des écritures en mémoire.
- AI Agent Security Cheat Sheet — droits des outils, mémoire et autorisations.
- LLM Prompt Injection Prevention Cheat Sheet — injections indirectes, validation humaine et observation des effets.