Déployer Claude Code dans une banque exige de définir les dépôts, les opérations et les données autorisés avant d'élargir l'usage. L'outil peut préparer du code ; l'organisation demeure responsable de ce qui est fusionné, exécuté et livré.
L'annonce Barclays du 1er octobre 2026 montre que l'adoption peut concerner une grande institution. Elle ne constitue ni une autorisation réglementaire générale ni une mesure transférable à chaque entreprise. Cette analyse propose un dispositif de déploiement pour les directions techniques et opérationnelles, à adapter à leur politique interne.
Que permet de conclure l'annonce Barclays ?
L'annonce décrit une extension de Claude dans le développement logiciel, la modernisation des systèmes et les opérations. Barclays vise 50 % de ses développeurs utilisant Claude Code à la fin de 2026, puis une majorité en 2027. Ces chiffres sont des objectifs d'adoption, pas des résultats déjà atteints. Annonce Anthropic.
La communication insiste aussi sur la sécurité, la gouvernance et la supervision humaine. Elle ne publie pas le détail complet des contrôles, des erreurs ou des économies nettes. Une entreprise qui s'en inspire doit donc construire ses propres preuves. Le cadre de gouvernance IA aide à relier l'adoption à des responsabilités identifiables.
Quel périmètre ouvrir en premier ?
Le premier périmètre doit contenir des tâches réversibles dont les résultats sont vérifiables. Préparer des tests, expliquer une fonction ou proposer une modification sur un dépôt de démonstration offre une entrée contrôlable. Une opération sur les comptes clients ou une modification de règles sensibles exige une qualification différente.
Listez les dépôts disponibles, les types de données et les opérations possibles. Ajoutez explicitement les exclusions. La présence d'un fichier dans un dépôt autorisé ne signifie pas que toutes ses informations peuvent être transmises à n'importe quel service. Les contrats, la configuration du produit et la politique de données restent à examiner.
Choisissez un responsable pour chaque tâche. Le service sécurité définit les frontières ; le développeur contrôle la proposition ; le propriétaire de l'application accepte le changement. Les responsabilités ne doivent pas disparaître dans une catégorie vague « équipe IA ».
Comment configurer les permissions ?
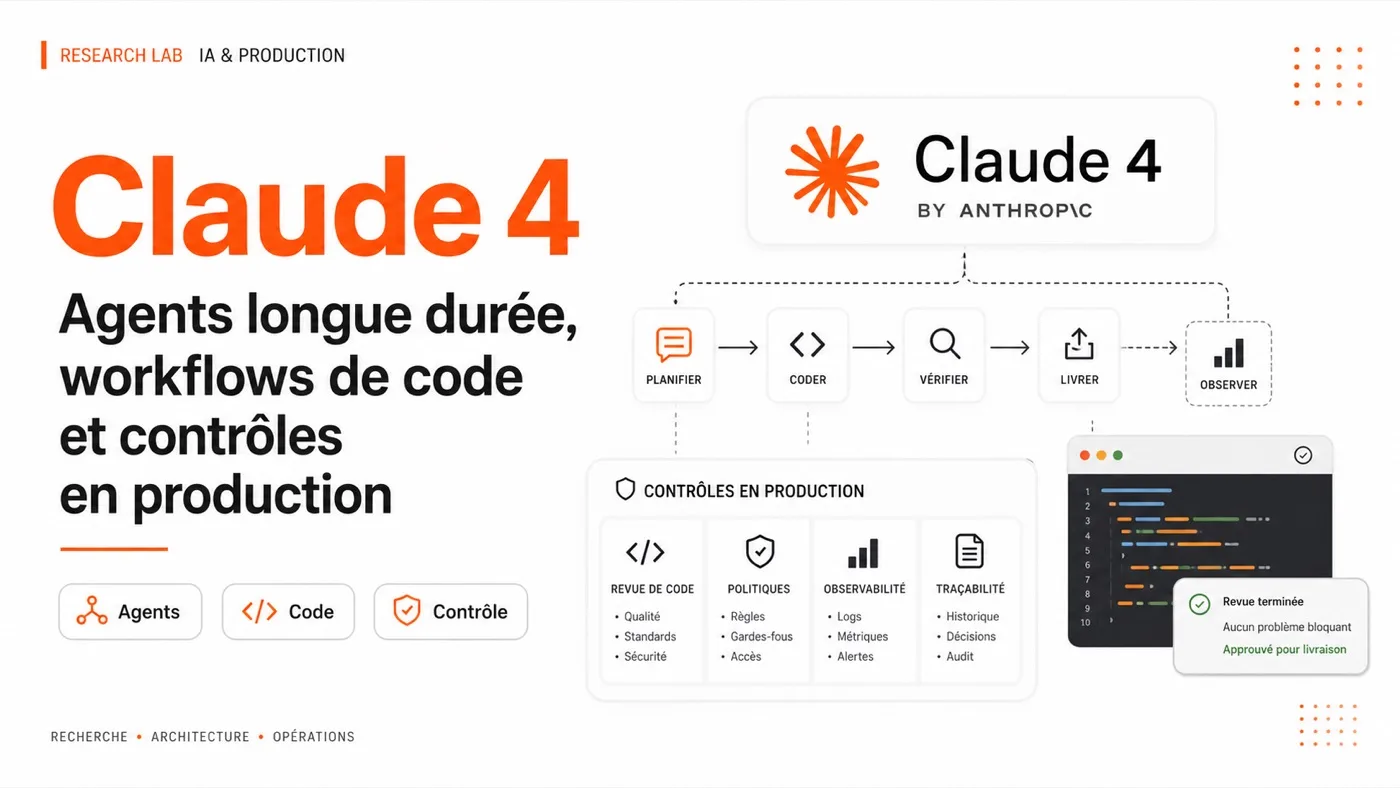
Les permissions doivent permettre l'activité utile tout en empêchant une extension silencieuse du périmètre. Claude Code expose des règles granulaires de permission et des modes de fonctionnement. Documentation des permissions. Une politique d'entreprise doit examiner les actions autorisées et les exceptions, plutôt que s'appuyer sur les valeurs par défaut.
Séparez lecture, proposition de modification, exécution de tests et publication. Préparer une branche ne doit pas donner la capacité de fusionner sans revue. L'accès au réseau, aux secrets et aux environnements doit également être défini. Un environnement de test avec des credentials de production ne constitue pas une isolation satisfaisante.
La documentation sécurité décrit notamment le contrôle par permissions et la défense contre des instructions malveillantes. Sécurité Claude Code. Ces mécanismes restent à éprouver avec vos outils. Un contenu tiers consulté par l'agent peut contenir une instruction qui détourne la tâche ; nos travaux sur la sécurité des agents permettent de cadrer ce risque.
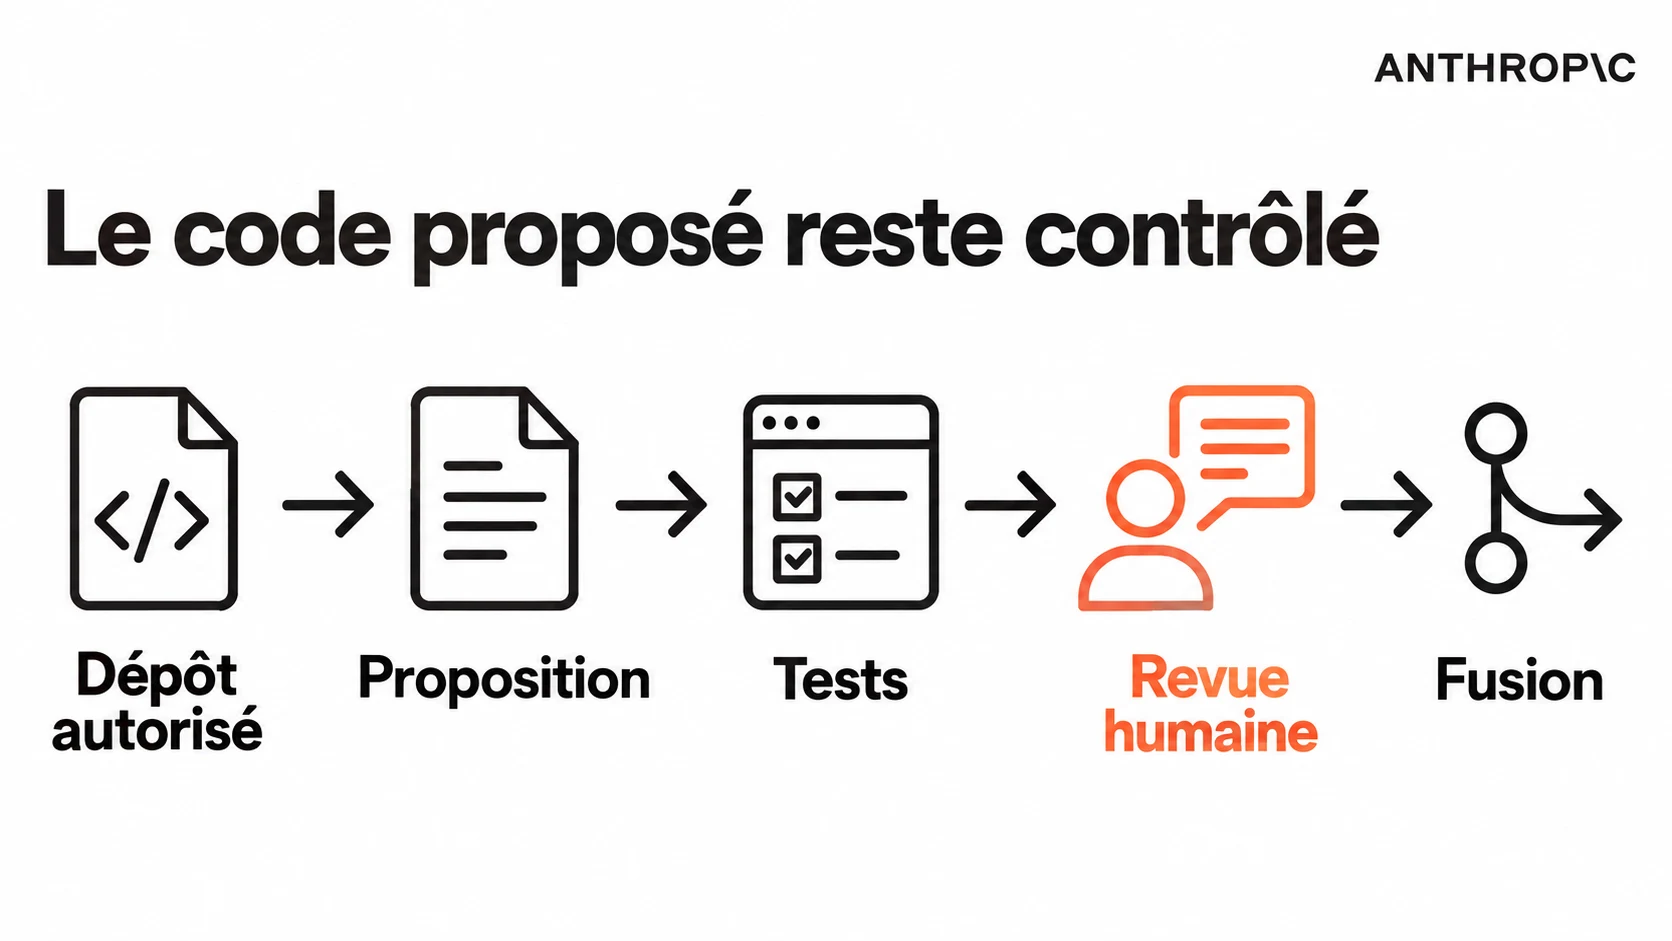
Proposition, tests et revue constituent des étapes différentes. La fusion reste une décision autorisée.
Quels contrôles placer sur les changements ?
Un changement accepté doit réunir le besoin, le différentiel de code, les tests et la décision de revue. L'agent peut préparer chacun de ces éléments, mais la preuve doit permettre au relecteur de vérifier leur cohérence. Un commentaire « tous les tests passent » sans résultat associé ne suffit pas.
Dans un exemple fictif, une équipe corrige une règle de classement des demandes. Le test doit reproduire le défaut, vérifier les cas limites et contrôler que les autres catégories restent correctes. Le relecteur examine si les tests exercent réellement la règle modifiée. La quantité de code produite ne mesure pas la pertinence du changement.
Conservez l'identité de la configuration utilisée : version de modèle, règles de permission, outils et instructions du dépôt. Une évolution de ces éléments peut modifier le comportement sans modification de l'application cible. La recette doit pouvoir être réutilisée lors du prochain changement.
Comment évaluer l'adoption utile ?
L'adoption utile se mesure sur les tâches achevées et leurs conséquences. Le nombre de comptes actifs indique une utilisation ; il ne prouve pas une réduction du délai, de la charge de revue ou des incidents. Le responsable doit choisir les indicateurs correspondant au processus servi.
Comparez le délai de traitement, les reprises, les défauts détectés après fusion et le temps de revue. Notez également les demandes abandonnées et les problèmes de permissions. Une amélioration visible sur les premiers utilisateurs peut dépendre de leur expertise et ne pas se retrouver lors d'un déploiement plus large.
Le NIST AI RMF Core décrit une gestion continue des risques au cours du cycle de vie. Ce cadre volontaire rappelle l'intérêt de poursuivre les contrôles après le pilote. Une bonne démonstration initiale ne dispense pas de surveiller les évolutions.
Quel accompagnement organiser ?
L'accompagnement doit apprendre à qualifier une tâche, revoir une proposition et signaler un échec. Une formation limitée aux raccourcis de l'interface ne traite pas le risque de déléguer une opération que personne ne sait vérifier. Utilisez les mêmes situations que dans le pilote.
Prévoyez une voie de signalement, une personne capable de changer la configuration et une procédure de suspension. Les utilisateurs doivent savoir quand revenir à un travail manuel. Le parcours de formation IA et la conduite du changement doivent rejoindre les critères de qualité du déploiement.
Questions fréquentes
L'annonce Barclays prouve-t-elle que Claude Code convient à toute banque ?
L'annonce montre un déploiement et des objectifs dans une organisation déterminée. Elle ne détaille pas tous les contrôles ni les résultats par tâche. Une autre banque doit qualifier son contexte, ses données et ses contrats, puis vérifier les usages autorisés avec les responsables concernés.
Peut-on autoriser la fusion automatique ?
Une fusion automatique dépend du périmètre, de la politique de changement et de la qualité des contrôles. Elle ne doit pas être déduite de la capacité de l'agent à produire du code. Un premier pilote peut garder une revue humaine systématique et documenter les motifs d'acceptation.
Quel indicateur présenter à la direction ?
Le délai jusqu'à un changement accepté, accompagné des reprises et des défauts, décrit mieux le service rendu que le nombre de lignes produites. Les coûts et les incidents doivent rester visibles. Les objectifs d'adoption annoncés par un fournisseur ne remplacent pas ces mesures internes.
Que faire avant l'ouverture à davantage d'équipes ?
La prochaine étape consiste à documenter un périmètre pilote et sa politique de permission. Vérifiez un changement complet jusqu'à la revue et au retour arrière. Le protocole technique d'Anand détaille le dossier de preuve associé à chaque modification.