Le registre de plugins Microsoft Copilot simplifie la distribution de capacités, mais ne remplace pas les contrôles sur les utilisateurs, les connexions et les services distants. Pour une entreprise, la prochaine étape utile consiste à choisir un premier usage, vérifier ses dépendances et définir les conditions de sa mise en service.
Le bilan Microsoft de septembre 2026 présente ce registre comme un catalogue commun de plugins Microsoft, partenaires et personnalisés. C’est un angle complémentaire à notre analyse de Copilot Home, Code et Autopilot : après la nouvelle expérience, il faut examiner les capacités que l’organisation rend effectivement disponibles.
Qu’est-ce qu’un plugin Copilot dans ce nouveau modèle ?
Un plugin Copilot regroupe une ou plusieurs capacités destinées à un usage. La documentation Microsoft cite notamment les agents déclaratifs, les skills, les connecteurs et les serveurs MCP. Le paquet peut décrire un service distant sans contenir son exécution.
Cette distinction change l’inventaire à réaliser. Le nom du plugin n’est pas une description complète de son fonctionnement. Il faut aussi identifier les données consultées, les outils disponibles, les identités utilisées et le service qui exécute une action.
Prenons un exemple fictif : un plugin prépare une synthèse commerciale à partir d’un CRM et propose une mise à jour. Son paquet, la connexion CRM et l’autorisation de modifier une fiche correspondent à des éléments différents. L’organisation doit savoir lesquels elle peut contrôler et qui en assume la maintenance.
Noolya propose de commencer par cette cartographie. Elle évite qu’un outil présenté comme une simple aide à la rédaction soit activé avec des droits d’action que le responsable métier n’avait pas envisagés.
Quels contrôles restent séparés du registre ?
Le registre organise la distribution ; les droits effectifs dépendent aussi des composants et de leurs surfaces d’administration. Microsoft souligne dans sa documentation que publication, disponibilité, affectation et connexion ne constituent pas une seule étape automatique.
Le guide d’administration distingue les objets et les contrôles selon la route de publication. Nous traduisons cette logique en questions de mise en service : le plugin est-il disponible pour l’organisation ? Pour quels utilisateurs ? Avec quelles connexions ? Que peut faire le service distant ?
Un utilisateur peut voir un outil sans disposer du droit d’accéder aux données nécessaires. À l’inverse, retirer un élément du catalogue ne doit pas être présumé suffisant pour fermer toutes ses dépendances. Le comportement doit être testé sur le périmètre réel.
Nous documentons la couche qui porte chaque restriction. Lorsqu’une action dépend d’une autorisation dans une application externe, le responsable de cette application participe à la validation. L’administrateur du catalogue ne peut pas certifier seul un droit qu’il ne gère pas.
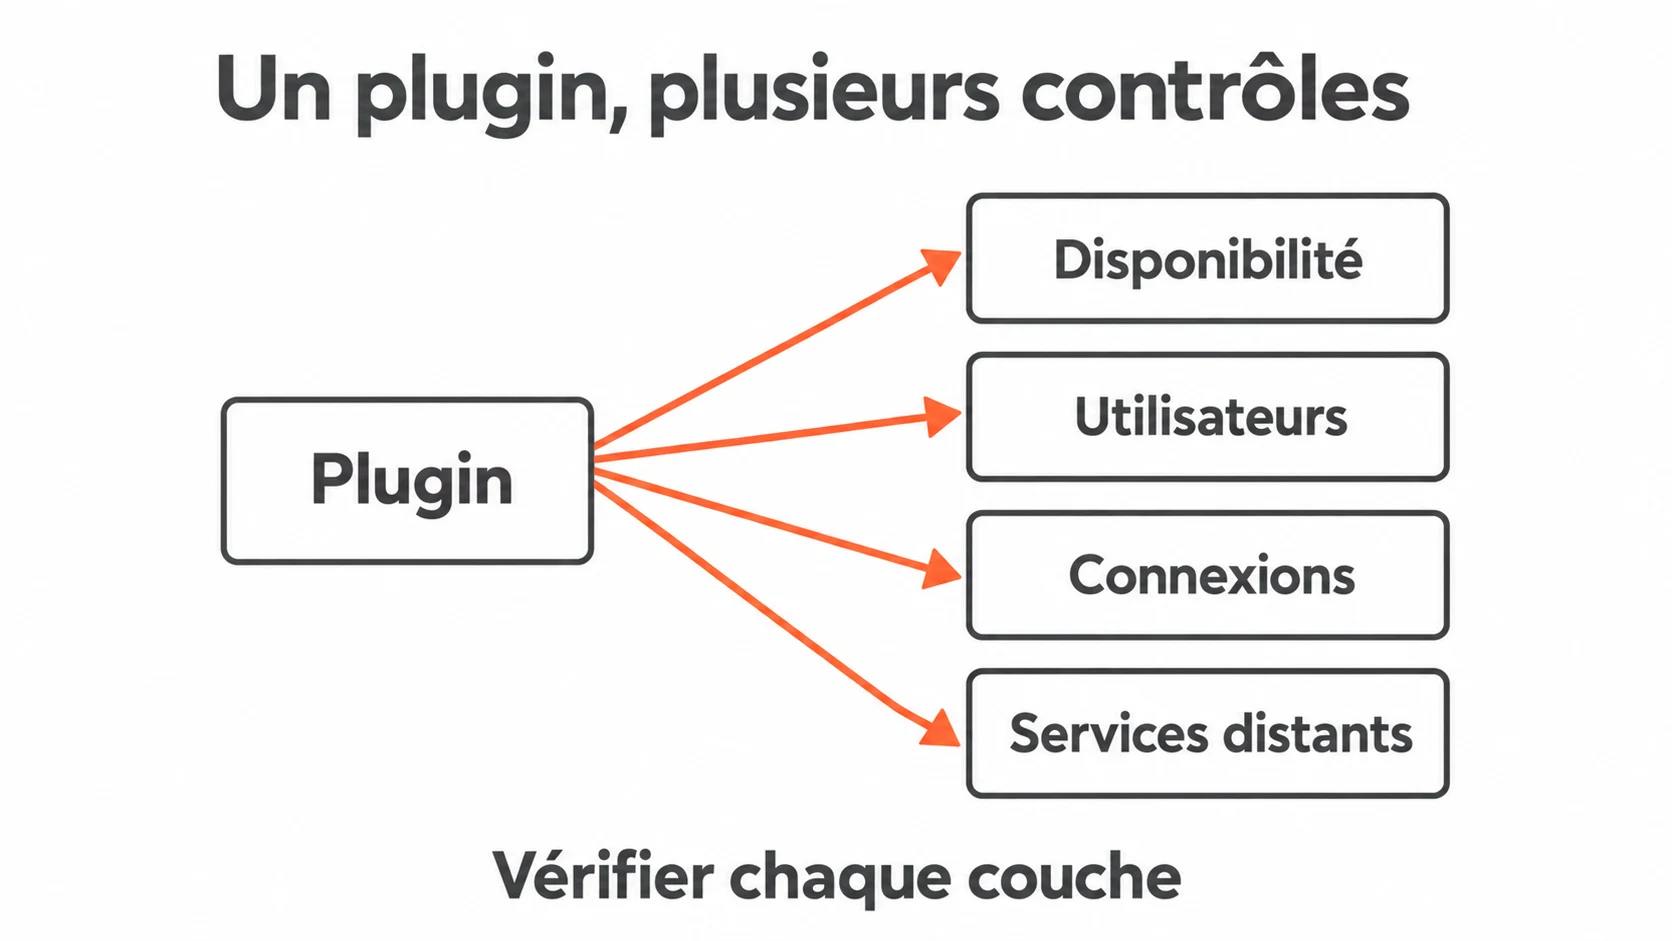
Grille proposée par Noolya : vérifier la disponibilité, les utilisateurs, les connexions et les services distants séparément avant d’autoriser un usage.
Comment choisir un premier plugin à déployer ?
Le premier plugin doit répondre à une tâche identifiable, avec un résultat observable et des conséquences maîtrisables. Nous recommandons un périmètre dont les données, les utilisateurs et le propriétaire métier sont connus.
Une bonne première question ressemble à « préparer une synthèse de dossiers auxquels l’utilisateur a déjà accès ». Une question trop vaste ressemble à « automatiser le commercial ». La première permet de définir des documents, un format attendu et des cas de refus. La seconde mélange des besoins et des pouvoirs sans permettre une recette précise.
La fiche d’usage décrit l’entrée, la sortie, la fréquence, les personnes concernées et les actions permises. Elle précise aussi ce qui reste soumis à validation humaine. Une tâche qui produit un brouillon n’a pas les mêmes conditions qu’une tâche qui modifie un système externe.
Les fonctions annoncées sont confrontées à la disponibilité dans votre environnement. Une capacité en déploiement progressif ou réservée à un programme ne devient pas une dépendance de production sur la seule base d’une annonce. Le pilote peut être adapté aux fonctions effectivement accessibles.
Qui valide les permissions et les connexions ?
La validation associe le responsable métier, l’administrateur du composant et le propriétaire des données ou du service connecté. Cette répartition permet de vérifier à la fois l’utilité de l’usage et la réalité des droits accordés.
Le métier définit le résultat souhaité et les opérations interdites. L’équipe technique identifie les identités et les dépendances. Les responsables de données vérifient le périmètre consultable. Le dossier consigne leurs décisions au lieu de réduire la validation à une capture du bouton « disponible ».
La recette comprend un compte autorisé et un compte restreint, des informations publiques et des informations hors périmètre, une connexion valide et une connexion indisponible. Le résultat attendu porte sur le contenu et, lorsqu’il y a une action, sur l’état réel du système cible.
Cette approche complète notre article sur Copilot et les droits SharePoint. Un contrôle d’accès ne se vérifie pas seulement avec une question facile sur un document accessible : il doit aussi résister au cas où le document n’est pas autorisé.
Comment encadrer les mises à jour du plugin ?
Une mise à jour du plugin doit être reliée à une version, à une personne responsable et à une vérification proportionnée à ses changements. Une modification d’instructions peut changer le comportement même sans nouveau bouton visible.
Nous conservons les caractéristiques du périmètre accepté : composants, connexions, données, utilisateurs et cas testés. La revue suivante cherche les différences. Un nouvel outil d’écriture, un changement de service distant ou un élargissement des données appelle une nouvelle validation de la couche concernée.
Microsoft décrit un cycle de suivi, mise à jour et retrait. Notre proposition consiste à l’intégrer au fonctionnement courant : date de revue, responsable de support, canal de remontée des incidents et procédure de restriction.
Le coût et l’adoption sont suivis avec leurs propres indicateurs. Un plugin largement utilisé peut produire un résultat insuffisant ; un usage rare peut être pertinent pour une tâche spécialisée. Le volume seul ne tranche pas la qualité.
Que doit contenir le dossier de mise en service ?
Le dossier de mise en service rassemble l’usage approuvé, les composants, les droits, les résultats de recette et les modalités de retrait. Il permet à une autre personne de comprendre ce qui a été ouvert et pourquoi.
Nous proposons cinq éléments : fiche métier, carte des dépendances, liste des permissions, observations de test et décision de mise en service. Chaque observation indique sa date, son compte de test et la version concernée. Les données sensibles sont réduites au nécessaire et protégées selon les règles de l’entreprise.
Le registre de preuves des agents IA prolonge ce dossier lorsque le plugin réalise des actions. La gouvernance IA fournit le cadre pour les responsabilités, les revues et les exceptions. Ces documents restent utiles après le pilote : ils soutiennent le support, les changements et le retrait.
Questions fréquentes
Un plugin approuvé peut-il utiliser toutes les données de l’entreprise ?
L’approbation du plugin ne signifie pas un accès universel. Les permissions dépendent des composants, des identités et des systèmes connectés. La recette doit vérifier le périmètre réel avec des cas autorisés et refusés, puis conserver la couche qui porte chaque contrôle.
Faut-il traiter tous les plugins de la même manière ?
Non. Un plugin de lecture et un plugin qui modifie un système externe n’ont pas les mêmes conséquences. La profondeur de la recette et les validations sont adaptées aux capacités, aux données et à l’usage. Le nom commercial du plugin ne suffit pas à classer le risque.
Le retrait doit-il être testé avant le lancement ?
Oui, nous recommandons de vérifier comment fermer l’accès et les dépendances du périmètre pilote. La procédure doit identifier les responsables et constater le comportement après restriction. Une action devenue impossible est une preuve plus utile qu’une simple affirmation de désactivation.
Passer du catalogue à un usage contrôlé
Choisissez un usage et un propriétaire avant d’étendre les accès. Contactez Noolya pour cadrer un pilote Copilot, sa recette et son dossier de mise en service.